NUEVO79% frente al 51%: los neobancos independientes quedan atrás en seguridad de aplicaciones.Leer el informe
Para finanzas, salud y otros sectores críticos

Escaneo continuo y pentest agéntico para su app móvil y todo lo que hay detrás.

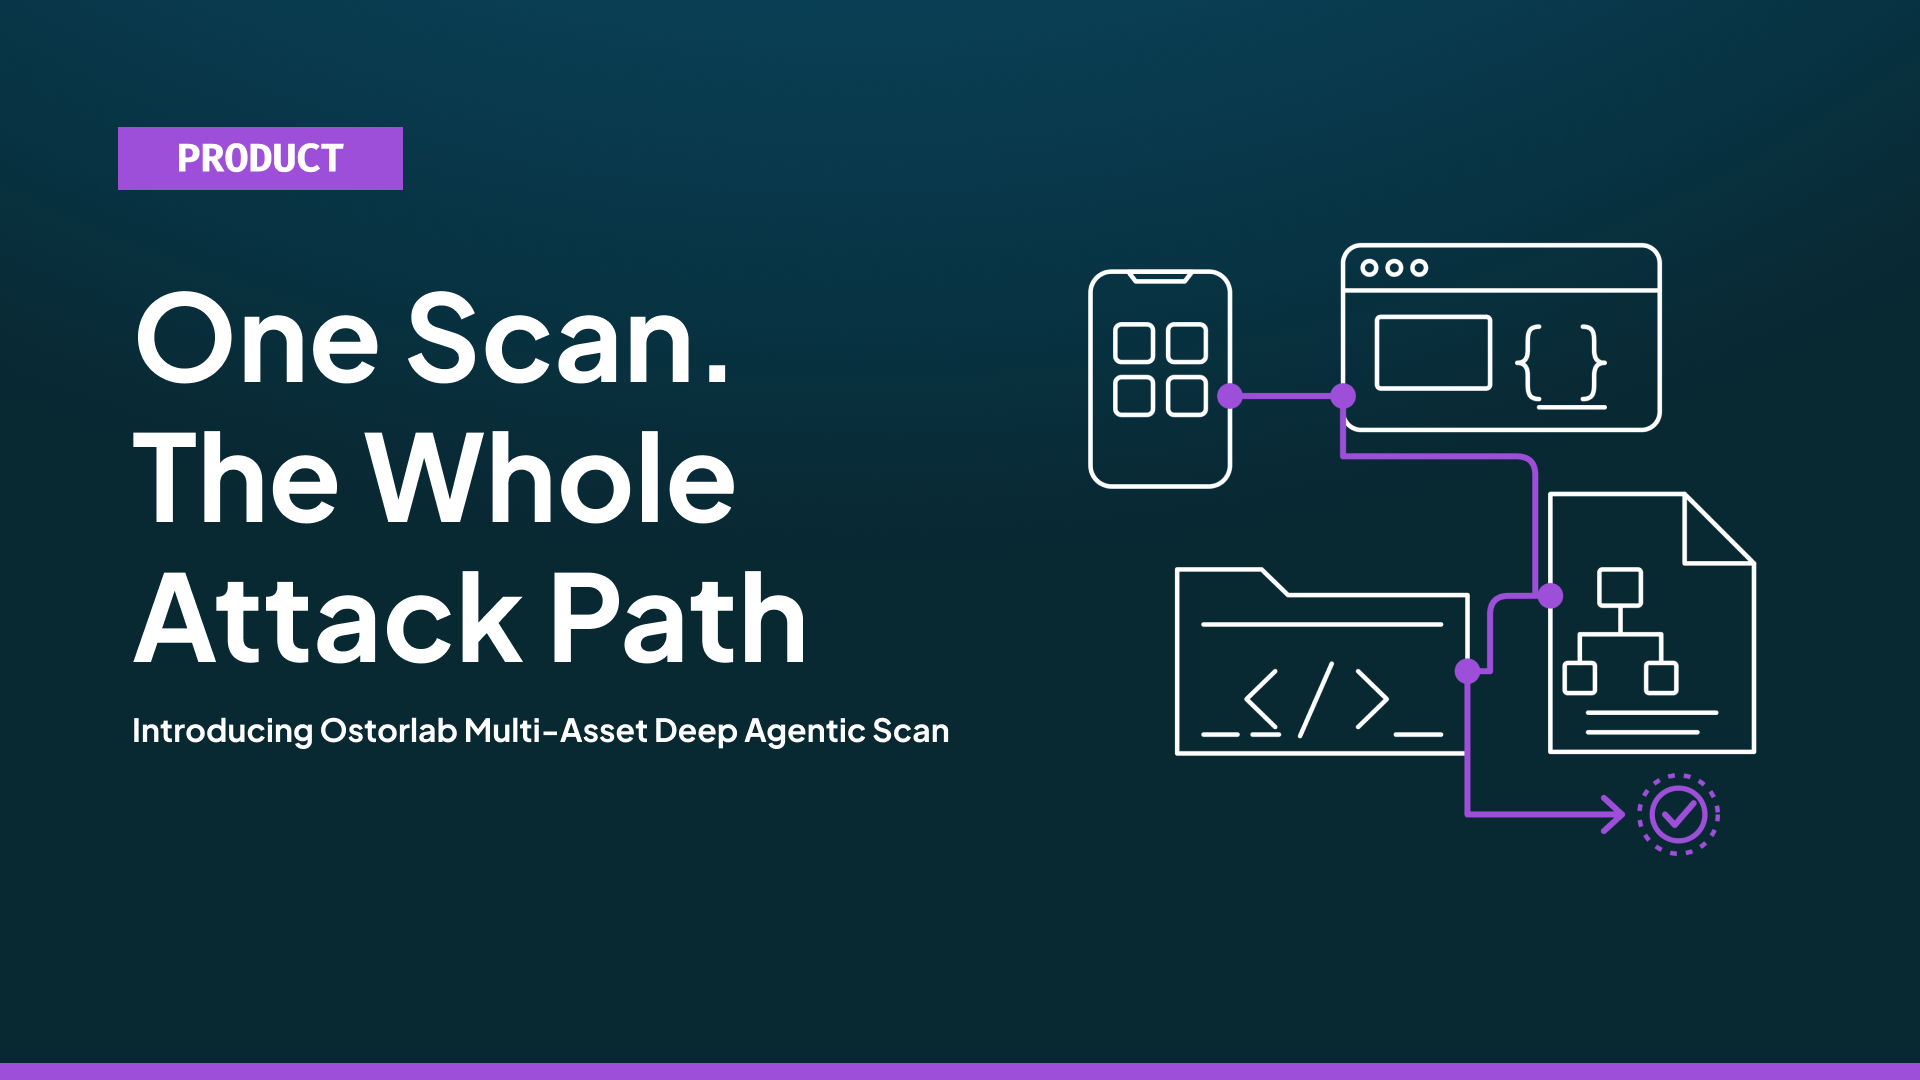
Los escaneos habituales siguen el ritmo de cada versión. Cuando importa la profundidad, agentes de IA inician sesión con códigos de un solo uso y autenticación multifactor, ponen a prueba el TLS pinning y la ofuscación, y siguen el tráfico hasta sus API, su back end web y su código fuente. Cada hallazgo de los agentes de IA incluye un exploit funcional que puede reproducir.

Analice una app de las tiendas gratis

🇺🇸 United States
Cómo funciona el escaneo gratuito
  • Análisis estático de la versión pública de la tienda
  • Sin inicio de sesión, pruebas en ejecución ni API de backend
  • Informe por correo en cuanto esté listo (los escaneos gratuitos van en cola)

Analice un sitio web gratis

Cómo funciona el escaneo web gratuito
  • Rastreo pasivo, TLS, cabeceras de seguridad y componentes con vulnerabilidades conocidas
  • Sin inicio de sesión, envío de formularios ni cargas de ataque activas
  • Informe por correo en cuanto esté listo (los escaneos gratuitos van en cola)

Analiza tu código fuente gratis

Analizar un repositorio

Conecta tu proveedor de código fuente en la plataforma Ostorlab para analizar un repositorio.

Cómo funciona el análisis gratuito de código fuente
  • Análisis estático del código, sus dependencias y secretos incrustados
  • Sin pruebas de compilación, ejecución ni explotación
  • Informe enviado por correo cuando esté listo (los análisis gratuitos se ponen en cola)
Con la confianza de bancos, fintechs y equipos de seguridad de

Dos formas de probar

Escanee cada versión. Llegue más a fondo con agentes de IA cuando importa la profundidad.

El escaneo automatizado sigue el ritmo de cada versión con un coste previsible. Las pruebas de penetración agénticas van más allá cuando una app, una versión o una nueva funcionalidad lo requieren. Ambas funcionan en la misma plataforma, así que usted elige la profundidad, y el gasto, app por app.

En cada build y cada versión

Cuando importa la profundidad

Empiece con el escaneo y añada pruebas agénticas app por app: antes de una versión importante o cuando necesite una prueba de penetración.

Escaneo continuo

Escaneo automatizado de vulnerabilidades de sus apps móviles, aplicaciones web, API y código fuente, con las comprobaciones adecuadas para cada uno: análisis estático y dinámico, dependencias y secretos. Ejecútelo desde su pipeline de CI o con cada nueva versión publicada en las tiendas.

  • Detecta tipos de vulnerabilidades conocidos y regresiones en cada versión
  • Precio por app o repositorio, con los escaneos habituales incluidos
  • Sigue funcionando cuando se agotan sus créditos de IA
Comparar planes

Pruebas de penetración agénticas

Agentes de IA inician sesión con el acceso de prueba que usted configura, ponen a prueba las protecciones en ejecución y siguen su app hasta sus API, su back-end web y su código, en busca de fallos de lógica de negocio y de las rutas de ataque que los atraviesan.

  • Sustituye las pruebas de penetración manuales de aplicaciones
  • Cada hallazgo confirmado respaldado por un exploit funcional
  • Funciona con créditos de IA o un paquete de Pentest agéntico
Ver cómo funciona
Cómo funcionan las pruebas agénticas

Pruebas agénticas que empiezan
donde los escáneres se detienen

Sustituya las pruebas de penetración manuales de aplicaciones por agentes de IA que prueban su app como lo haría un atacante, en las apps y versiones donde importa la profundidad. Ostorlab investiga flujos autenticados, elude protecciones en ejecución y demuestra los hallazgos confirmados con exploits funcionales.

  1. 01

    Entra

    Gestiona el inicio de sesión, los códigos de un solo uso y la autenticación multifactor, con un número de teléfono de prueba dedicado o una semilla TOTP configurados con su equipo.

    Por qué importa: La mayor parte del riesgo está detrás de la pantalla de inicio de sesión.

  2. 02

    Sortea

    Prueba la versión que usted publica en las tiendas, eludiendo el TLS pinning y la ofuscación, y verifica el blindaje de su aplicación en dispositivos físicos.

    Por qué importa: Prueba lo que usan sus clientes, no solo una versión de prueba especial.

  3. 03

    Atraviesa

    Sigue el tráfico desde su app hasta sus API, su backend web y su código, y busca fallos de lógica de negocio, como controles de acceso defectuosos entre cuentas. Las aplicaciones web, las API y el código fuente también se pueden probar por separado.

    Por qué importa: Ahí es donde se mueve el dinero.

  4. 04

    Demuestra

    Cada hallazgo de los agentes de IA incluye un exploit de prueba de concepto funcional. Cuando una ruta cruza varios activos, obtiene un único exploit reproducible para toda la cadena, con las solicitudes, las respuestas y los pasos para reproducirlo.

    Por qué importa: Los desarrolladores corrigen en lugar de discutir.

Por qué los equipos eligen Ostorlab

  • ✓Pruebas, no ruido. Los hallazgos respaldados por exploits mantienen los falsos positivos por debajo del 5 %.
  • ✓Su modelo, su cuenta. Traiga su propia clave (BYOK): la IA se ejecuta en su propia cuenta del proveedor de modelos, con un límite de gasto por escaneo.
  • ✓Pague la profundidad solo donde la use. Los escaneos habituales están incluidos en cada suscripción, con precio por app o repositorio. Las pruebas agénticas funcionan con créditos de IA o un paquete de Pentest agéntico, solo donde usted decida.

La prueba, de los equipos
que usan Ostorlab

Resultados de nuestros casos de estudio publicados y reseñas de equipos de seguridad en Gartner Peer Insights.

  • 4 meses → 1 semana

    El tiempo de remediación de QMC tras incorporar pruebas de seguridad agénticas.

    Leer caso de estudio
  • 99%

    de los lanzamientos de iOS y Android de Bumble en las tiendas escaneados antes de publicarse (159 de 160).

    Leer caso de estudio
  • Cada lanzamiento

    RSA Security ejecuta el SAST y el DAST de Ostorlab en cada lanzamiento de iOS y Android como parte de su aprobación formal de seguridad.

    Leer caso de estudio
Logo de Gartner

4,8/5

Un equipo muy eficiente; los ingenieros de soporte son excelentes y tienen grandes conocimientos. El producto evoluciona constantemente y se toman muy en serio las aportaciones de los clientes.
Ingeniero Senior de AppSec - Banca
La interfaz de usuario es fácil de usar. Nos llevó poco trabajo integrar la plataforma con nuestro CI/CD.
Asociado de Operaciones - Servicios de TI
La plataforma nos ayudó a evaluar nuestras aplicaciones móviles internas de manera fácil y eficiente. La incorporación fue fluida y la automatización dinámica de la interfaz de usuario es excelente.
Asociado de Operaciones - Servicios de TI
Muy profesional y técnico. Cinco estrellas. He utilizado muchos productos similares en el pasado y me he encontrado con malos equipos de posventa. Aquí fue todo lo contrario. Excelente entrega.
Arquitecto de Seguridad - Medios

Vea lo que encuentra en su app

Reserve una demo con nuestro equipo o empiece con un escaneo gratuito de una app de App Store o Google Play.

Solicitar una demo

Gartner® y Peer Insights™ son marcas comerciales de Gartner, Inc. y/o sus filiales. Todos los derechos reservados. El contenido de Gartner Peer Insights consiste en las opiniones de usuarios finales individuales basadas en sus propias experiencias, y no deben interpretarse como declaraciones de hecho, ni representan los puntos de vista de Gartner o sus filiales. Gartner no respalda a ningún proveedor, producto o servicio representado en este contenido ni ofrece ninguna garantía, expresa o implícita, con respecto a este contenido, sobre su exactitud o integridad, incluida cualquier garantía de comerciabilidad o idoneidad para un propósito particular.

Sepa lo que expone

Descubra su
superficie de ataque

Ostorlab va más allá de los subdominios. Las tiendas de aplicaciones, los registros públicos y el rastreo web revelan cada app móvil, dominio y API con su nombre, para que nada se publique fuera de su programa de pruebas.

su-empresa.com
Interno
Activo
Empiece en minutos

Pruebe una versión en minutos

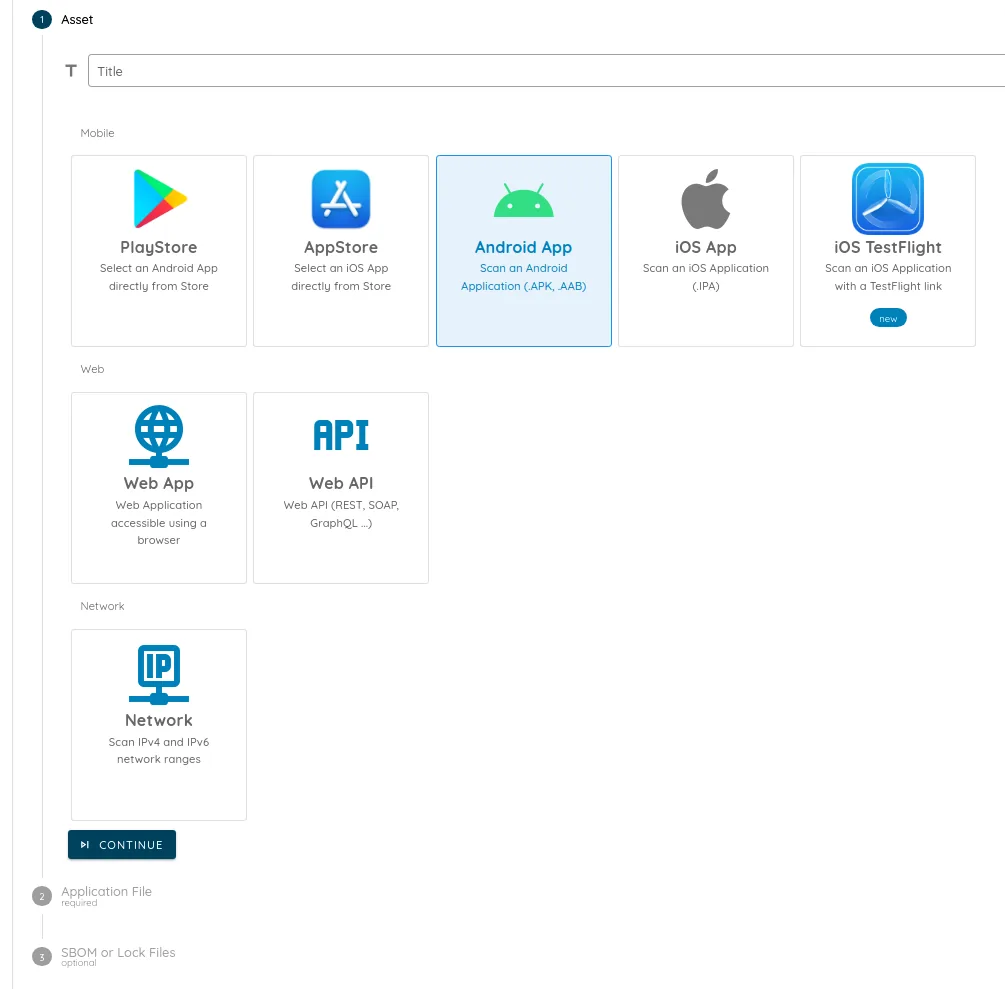
Elija una app de la tienda, suba una compilación o indique una aplicación web o una API. No hay nada que instalar ni una compilación de prueba especial que preparar: los análisis se ejecutan sobre la versión que publica, con flujos autenticados configurados una sola vez con su equipo.

Tienda Android
Tienda iOS
Tienda HarmonyOS
Android APK ^ AAB
iOS IPA
HarmonyOS APK ^ AAB ^ APP ^ HAP ^ RPK
iOS TestFlight
Aplicación Web
API
Red
Formulario de nuevo escaneo de Ostorlab
Activo seleccionado y archivo de aplicación subido
Subir archivo APK ^ AAB.

Cada versión

Pruebe cada versión automáticamente

Conecte su ficha en la tienda o su pipeline de CI y Ostorlab vuelve a analizar cada nueva versión. Los análisis en el pipeline terminan en minutos, así que las pruebas siguen el ritmo de sus publicaciones.

Escaneo Móvil Completo
Versión: v16.09.458

Vea lo que ven los atacantes

Análisis estático, dinámico y con agentes de IA

Cada hallazgo incluye la evidencia que lo respalda: tráfico interceptado, actividad del sistema de archivos, llamadas a funciones y código descompilado, todo en un mismo lugar. Los hallazgos de los agentes de IA añaden un exploit funcional que puede reproducir.
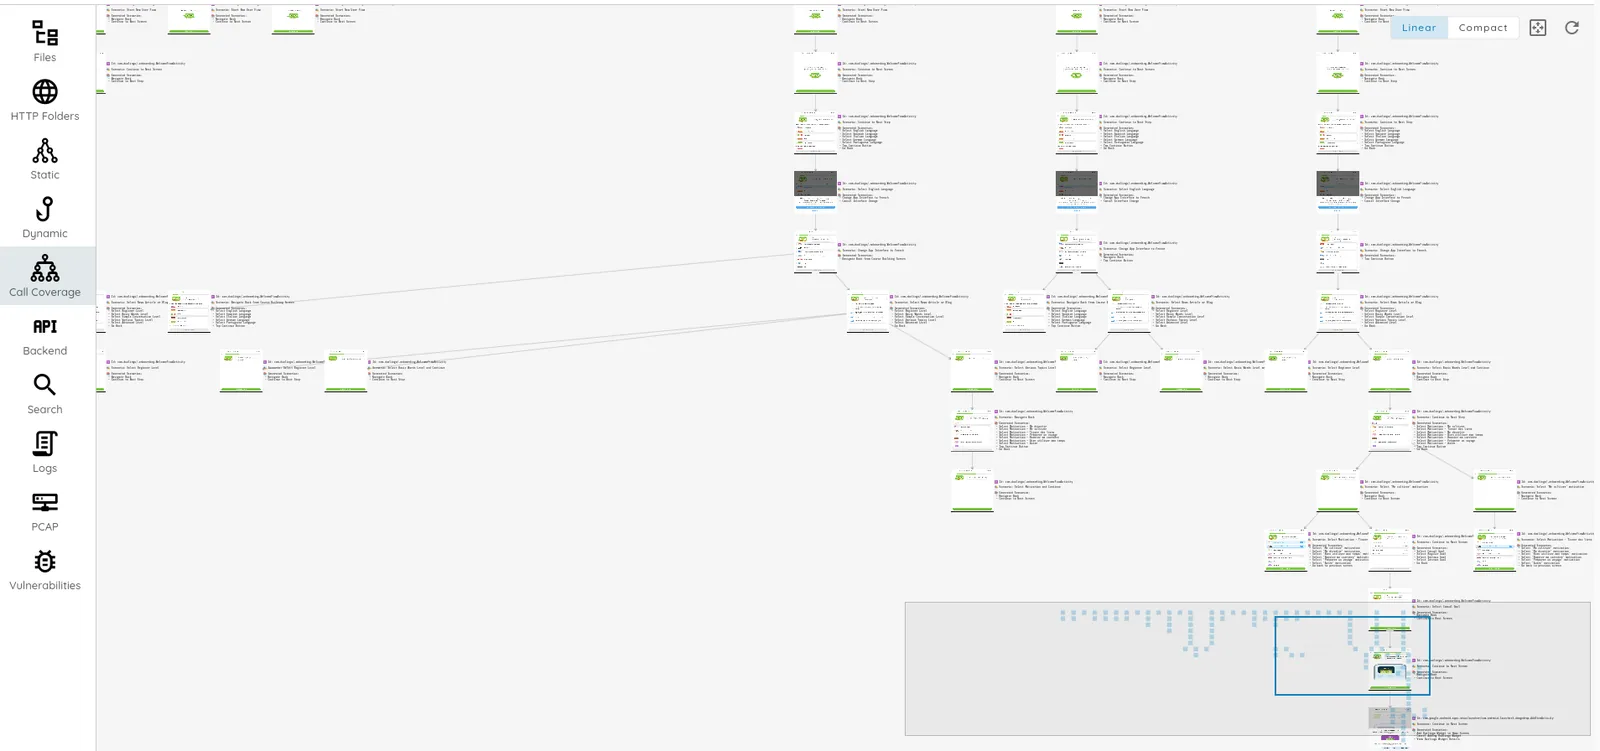
Vista de cobertura de llamadas en Ostorlab
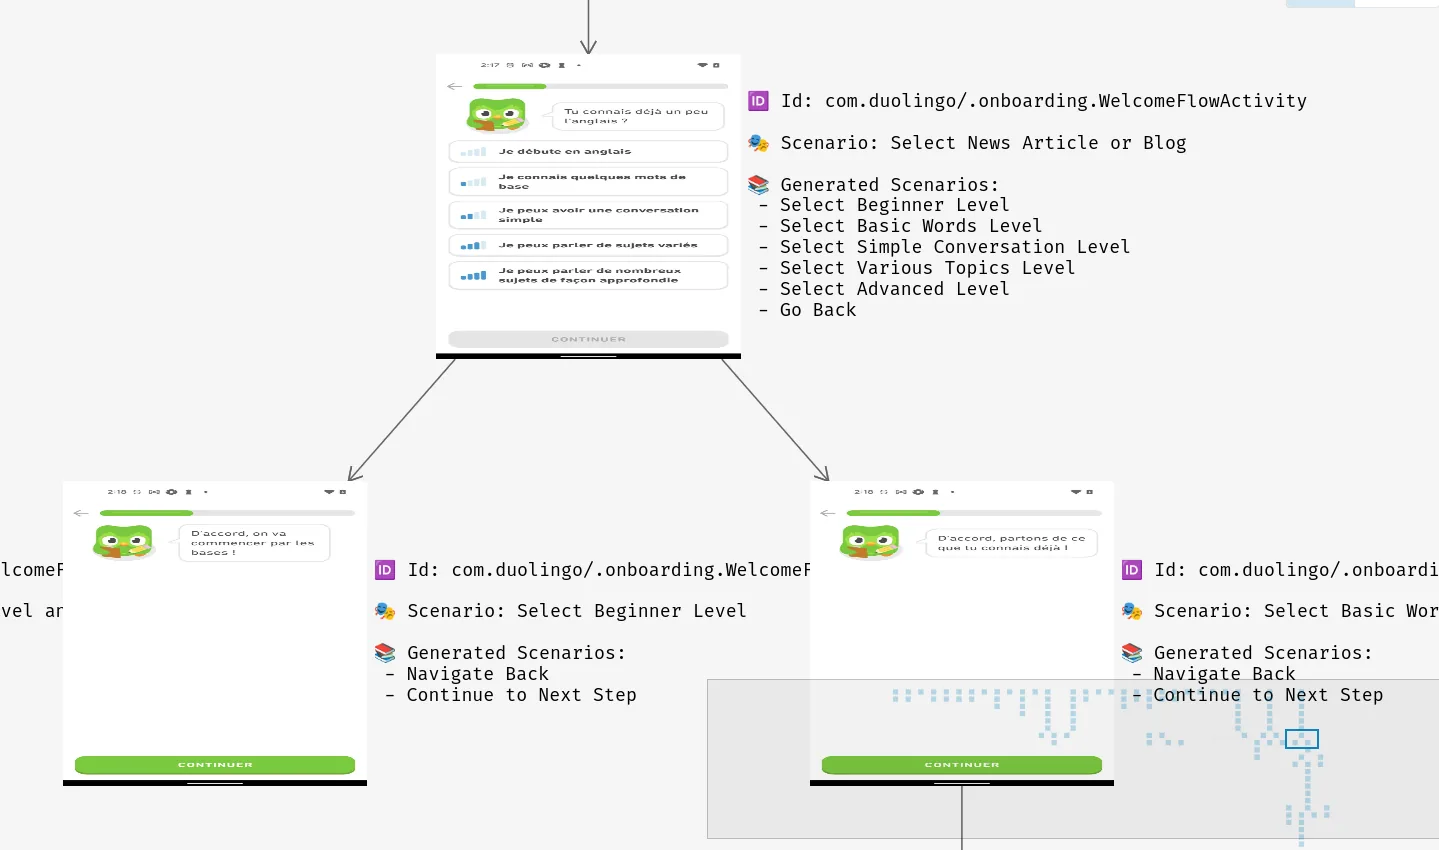
Detalle ampliado de la cobertura de llamadas

Corrija lo importante

Priorice, corrija y
verifique

Ordene los hallazgos por impacto en el negocio, envíelos a sus herramientas de tickets con el contexto que necesitan los desarrolladores y deje que Ostorlab vuelva a probar para confirmar cada corrección.

Remediación > Ticket
Estado

Corrija más rápido

Correcciones de código
sugeridas

Autofix propone un cambio de código seguro para cada hallazgo, con su justificación. Los desarrolladores lo revisan y lo aplican con un clic.

Análisis de Vulnerabilidades
Corrección Impulsada por IA
Se adapta a su flujo de trabajo

Compatible con sus herramientas

Ejecute los análisis desde su pipeline de CI/CD, envíe los hallazgos a Jira, Linear o ServiceNow, inicie sesión con SSO SAML y siga automáticamente las publicaciones en las tiendas.

Jira

Linear

Jenkins

GitLab

GitHub

Appcircle

SAML

CircleCI

Bitbucket

GoCD

TeamCity

Slack

Webhook

Vanta

ServiceNow

Bitrise

Harness

Git Autoalojado

Azure DevOps

AWS

Google Cloud

Microsoft Azure

Próximamente

fastlane

Próximamente

Codemagic

Próximamente

Expo

Ver Todas las Integraciones

Integraciones CI/CD

Orientación para su equipo

Recomendaciones de corrección escritas para su app

Ostorlab convierte un análisis en un plan priorizado: qué corregir primero, por qué importa y cómo corregirlo, usando el contexto que usted añade sobre su app.

Escaneo > Recomendaciones IA
Añadir contexto

¡Acceda a su plan comunitario gratuito!

Obtenga escaneos de aplicaciones móviles ilimitados con Ostorlab, junto con el descubrimiento de su superficie de ataque y el acceso a nuestro sistema de remediación y tickets adaptado a las vulnerabilidades.

Crear una cuenta

Confianza en todo el mundo

Con la confianza de bancos, fintechs y equipos de seguridad

Los equipos de seguridad usan Ostorlab para escanear cada versión de sus apps móviles y someterlas a pruebas de penetración con agentes de IA cuando importa la profundidad, y los desarrolladores reciben hallazgos con una corrección aplicable.