NOUVEAU79 % contre 51 % : les néobanques indépendantes en retard sur la sécurité des applications.Lire le rapport
Pour la finance, la santé et les autres secteurs critiques

Scan continu et pentest agentique pour votre app mobile et tout ce qui se trouve derrière.

Les scans courants suivent chaque version. Quand la profondeur compte, des agents IA se connectent avec les codes à usage unique et l'authentification multifacteur, mettent à l'épreuve le TLS pinning et l'obfuscation, puis suivent le trafic jusqu'à vos API, votre backend web et votre code source. Chaque vulnérabilité trouvée par les agents IA s'accompagne d'un exploit fonctionnel que vous pouvez rejouer.

Scannez une app des stores gratuitement

🇺🇸 United States
Comment fonctionne le scan gratuit
  • Analyse statique de la version publique du store
  • Ni connexion, ni tests à l'exécution, ni API back-end
  • Rapport envoyé par e-mail dès qu'il est prêt (les scans gratuits passent en file d'attente)

Scannez un site web gratuitement

Comment fonctionne le scan web gratuit
  • Exploration passive, TLS, en-têtes de sécurité et composants aux vulnérabilités connues
  • Ni connexion, ni soumission de formulaires, ni charges d'attaque actives
  • Rapport envoyé par e-mail dès qu'il est prêt (les scans gratuits passent en file d'attente)

Analysez votre code source gratuitement

Analyser un dépôt

Connectez votre fournisseur de code source dans la plateforme Ostorlab pour analyser un dépôt.

Comment fonctionne l'analyse gratuite du code source
  • Analyse statique du code, de ses dépendances et des secrets en dur
  • Pas de test de build, d'exécution ni d'exploitation
  • Rapport envoyé par e-mail dès qu'il est prêt (les analyses gratuites sont mises en file d'attente)
Adopté par des banques, des fintechs et des équipes sécurité chez

Deux façons de tester

Scannez chaque version. Allez plus loin avec des agents IA quand la profondeur compte.

Le scan automatisé suit le rythme de chaque version, pour un coût prévisible. Les tests d’intrusion agentiques vont plus loin quand une application, une version ou une nouvelle fonctionnalité l’exige. Les deux tournent sur la même plateforme : vous choisissez la profondeur, et la dépense, application par application.

À chaque build et chaque version

Quand la profondeur compte

Commencez par le scan, puis ajoutez les tests agentiques application par application : avant une version majeure, ou quand vous avez besoin d’un test d’intrusion.

Scan continu

Scan automatisé des vulnérabilités de vos applications mobiles, applications web, API et code source, avec les contrôles adaptés à chacun : analyse statique et dynamique, dépendances et secrets. Lancez-le depuis votre pipeline CI ou à chaque nouvelle version publiée sur les stores.

  • Détecte les types de vulnérabilités connus et les régressions à chaque version
  • Tarif par application ou par dépôt, scans courants inclus
  • Continue de tourner quand vos crédits IA sont épuisés
Comparer les offres

Tests d’intrusion agentiques

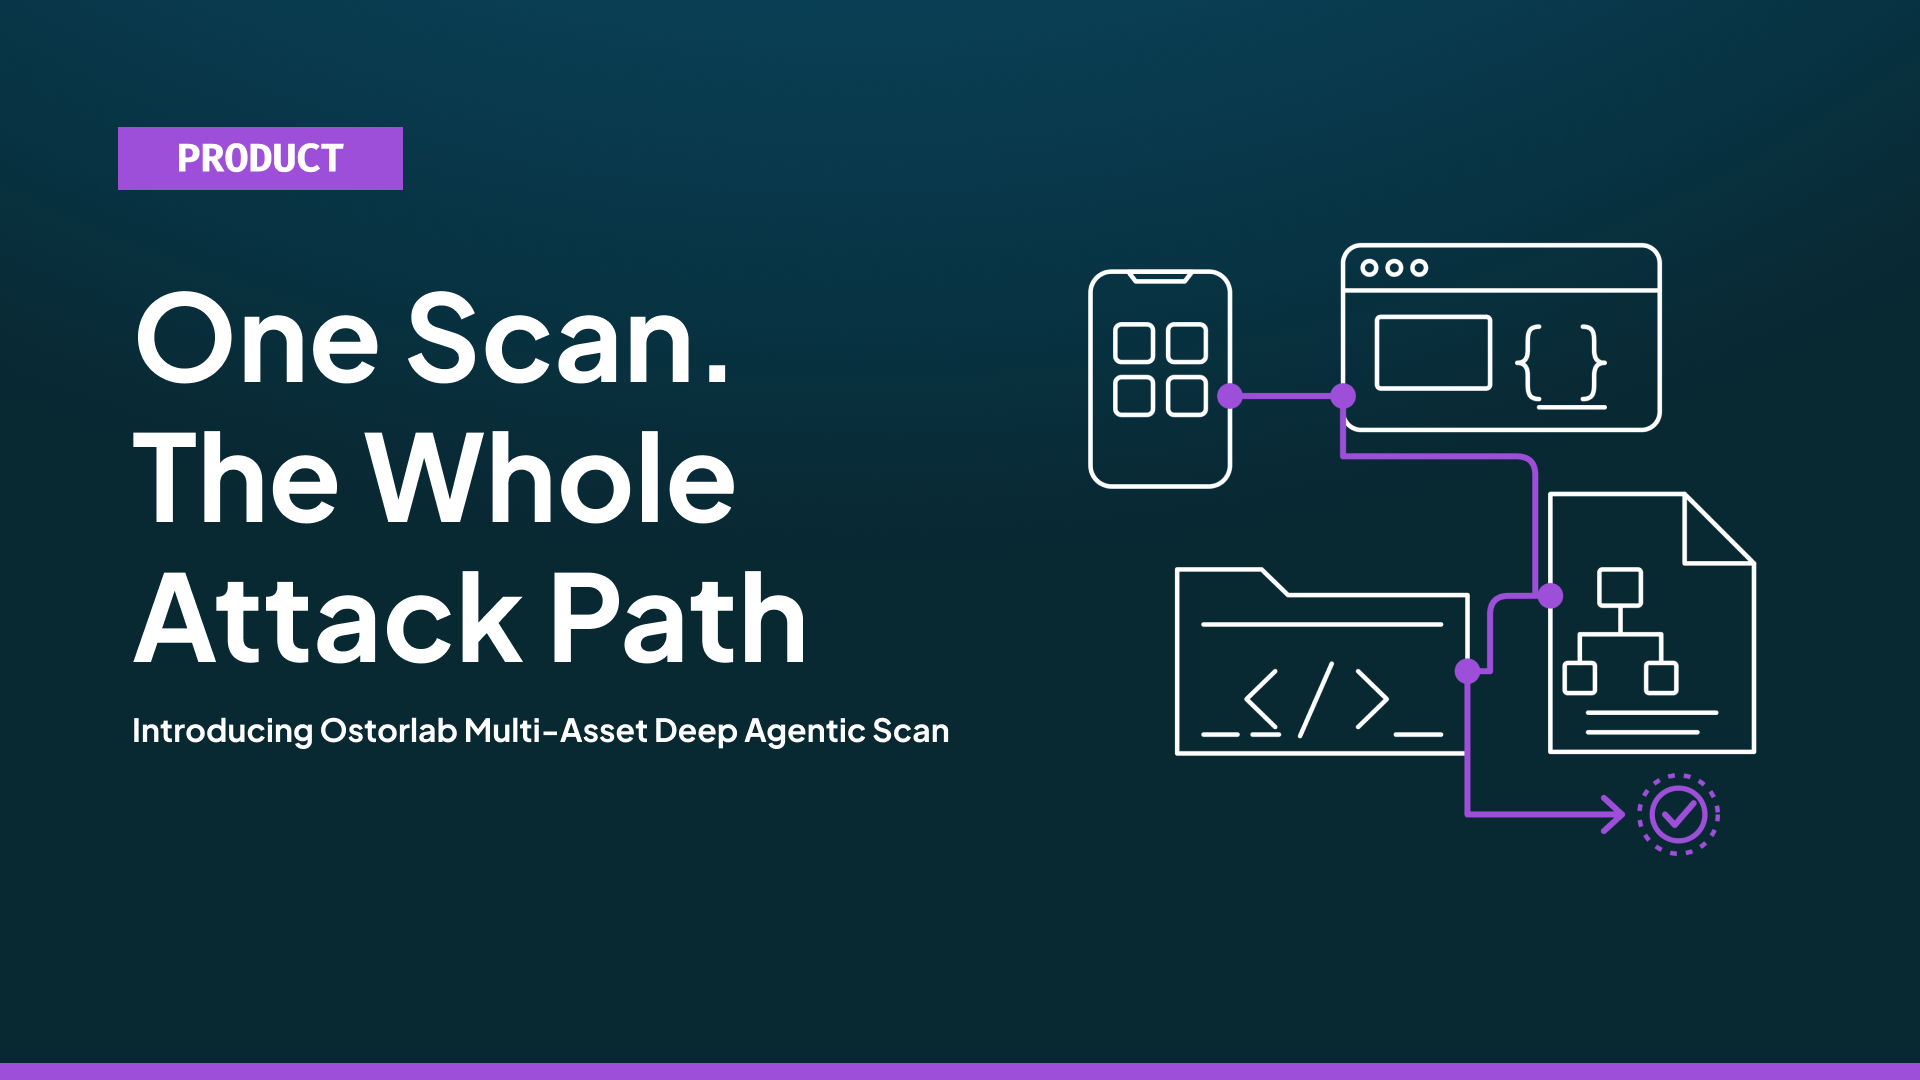
Des agents IA se connectent avec les accès de test que vous configurez, mettent à l’épreuve les protections à l’exécution et suivent votre application jusqu’à ses API, son back-end web et son code, à la recherche de failles de logique métier et des chemins d’attaque qui les traversent.

  • Remplace les tests d’intrusion applicatifs manuels
  • Chaque résultat confirmé appuyé par un exploit fonctionnel
  • Fonctionne avec des crédits IA ou une offre Pentest agentique
Voir comment ça marche
Comment fonctionnent les tests agentiques

Des tests agentiques qui commencent
là où les scanners s'arrêtent

Remplacez les tests d’intrusion applicatifs manuels par des agents IA qui testent votre application comme le ferait un attaquant, sur les applications et les versions où la profondeur compte. Ostorlab explore les parcours authentifiés, contourne les protections à l’exécution et démontre les résultats confirmés avec des exploits fonctionnels.
  1. 01

    Entrer

    Gère la connexion, les codes à usage unique et l'authentification multifacteur, grâce à un numéro de téléphone de test dédié ou à une graine TOTP configurés avec votre équipe.

    Pourquoi c'est important : L'essentiel du risque se trouve derrière l'écran de connexion.

  2. 02

    Contourner

    Teste la version publiée sur les stores en contournant le TLS pinning et l'obfuscation, et vérifie le blindage de votre application sur des appareils physiques.

    Pourquoi c'est important : Vous testez ce que vos clients utilisent, pas seulement une version de test spéciale.

  3. 03

    Traverser

    Suit le trafic depuis votre app jusqu'à ses API, son backend web et son code, et recherche les failles de logique métier, comme des contrôles d'accès défaillants entre comptes. Les applications web, les API et le code source peuvent aussi être testés séparément.

    Pourquoi c'est important : C'est là que l'argent circule.

  4. 04

    Prouver

    Chaque vulnérabilité trouvée par les agents IA est accompagnée d'un exploit de preuve de concept fonctionnel. Quand un chemin traverse plusieurs actifs, vous obtenez un seul exploit rejouable pour toute la chaîne, avec les requêtes, les réponses et les étapes pour le reproduire.

    Pourquoi c'est important : Les développeurs corrigent au lieu de débattre.

Pourquoi les équipes choisissent Ostorlab

  • ✓Des preuves, pas du bruit. Les résultats étayés par un exploit maintiennent les faux positifs sous les 5 %.
  • ✓Votre modèle, votre compte. Apportez votre propre clé (BYOK) : l'IA s'exécute sur votre propre compte chez votre fournisseur de modèles, avec un plafond de dépenses par scan.
  • ✓Ne payez la profondeur que là où vous l’utilisez. Les scans courants sont inclus dans chaque abonnement, facturé par application ou par dépôt. Les tests agentiques fonctionnent avec des crédits IA ou une offre Pentest agentique, uniquement là où vous le décidez.

La preuve par les équipes
qui utilisent Ostorlab

Les résultats de nos études de cas publiées et les avis des équipes de sécurité sur Gartner Peer Insights.

  • 4 mois → 1 semaine

    Le temps de remédiation de QMC après l'ajout des tests de sécurité agentiques.

    Lire l'étude de cas
  • 99%

    des versions iOS et Android de Bumble publiées sur les stores analysées avant leur mise en ligne (159 sur 160).

    Lire l'étude de cas
  • Chaque version

    RSA Security exécute les analyses SAST et DAST d'Ostorlab sur chaque version iOS et Android dans le cadre de sa validation de sécurité formelle.

    Lire l'étude de cas
Logo Gartner

4,8/5

Une équipe très efficace, les ingénieurs support sont excellents et très compétents. Le produit évolue en permanence et ils prennent très au sérieux les retours des clients.
Ingénieur AppSec Senior - Banque
L'interface est facile à utiliser. L'intégration de la plateforme à notre CI/CD nous a demandé peu de travail.
Associé aux opérations - Services IT
La plateforme nous a aidés à évaluer nos applications mobiles internes de manière simple et efficace. L'intégration a été fluide et l'automatisation dynamique de l'interface est excellente.
Associé aux opérations - Services IT
Très professionnel et technique. Cinq étoiles. J'ai utilisé de nombreux produits similaires par le passé et j'ai rencontré de mauvaises équipes après-vente. Ici, c'est l'inverse. Excellente prestation.
Architecte sécurité - Médias

Voyez ce qu'il trouve dans votre app

Réservez une démo avec notre équipe, ou commencez par un scan gratuit d'une app de l'App Store ou de Google Play.

Réserver une démo

Gartner® et Peer Insights™ sont des marques déposées de Gartner, Inc. et/ou de ses affiliés. Tous droits réservés. Le contenu de Gartner Peer Insights est constitué des opinions d'utilisateurs finaux individuels basées sur leurs propres expériences et ne doit pas être interprété comme des déclarations de fait, ni ne représente les vues de Gartner ou de ses affiliés. Gartner n'approuve aucun fournisseur, produit ou service décrit dans ce contenu et ne donne aucune garantie, expresse ou implicite, quant à ce contenu, son exactitude ou son exhaustivité, y compris toute garantie de qualité marchande ou d'adéquation à un usage particulier.

Sachez ce que vous exposez

Découvrez votre
surface d'attaque

Ostorlab va au-delà des sous-domaines. Les stores d'applications, les registres publics et le crawling web révèlent chaque app mobile, domaine et API à votre nom, pour que rien ne soit publié hors de votre programme de tests.

votre-entreprise.com
Interne
Actif
Démarrez en quelques minutes

Testez une version en quelques minutes

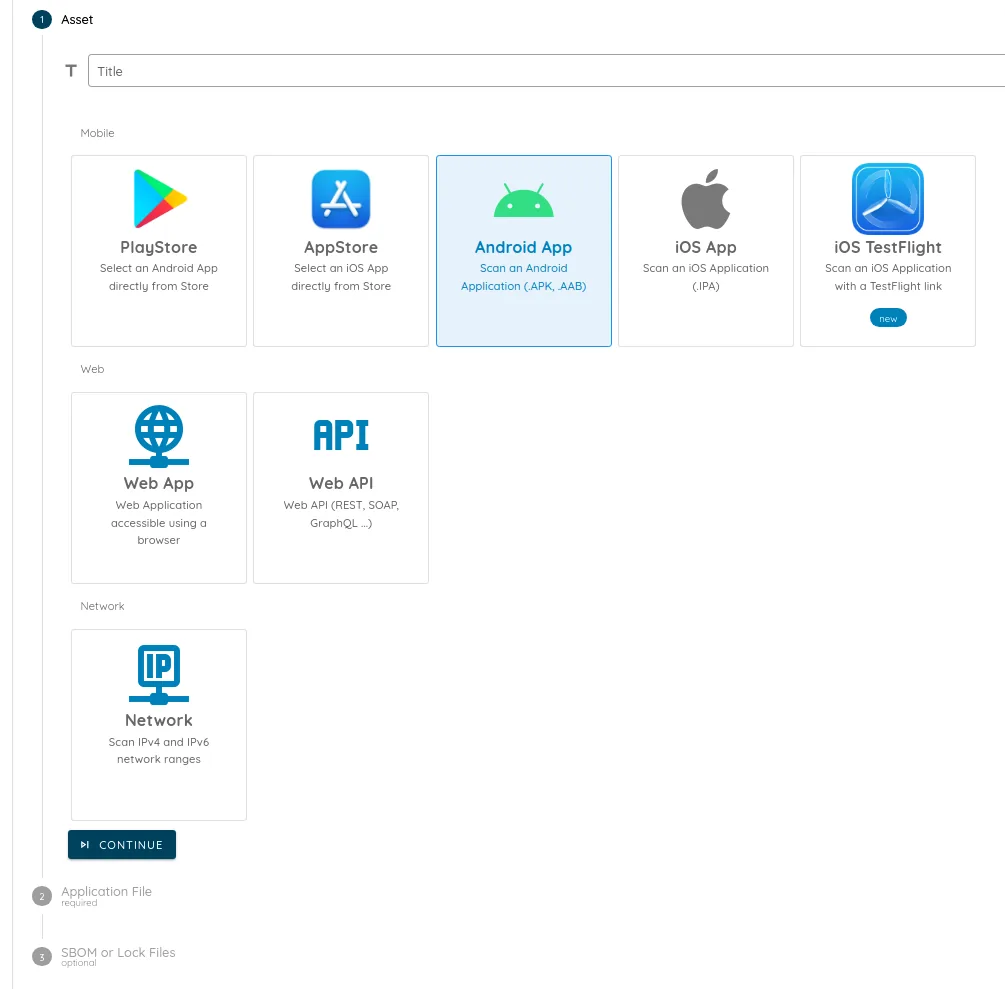
Choisissez une app dans un store, importez un build ou indiquez une application web ou une API. Rien à installer ni build de test spécial à préparer : les analyses portent sur la version que vous publiez, avec des parcours authentifiés configurés une fois avec votre équipe.

Store Android
Store iOS
Store HarmonyOS
Android APK ^ AAB
iOS IPA
HarmonyOS APK ^ AAB ^ APP ^ HAP ^ RPK
iOS TestFlight
Application web
API web
Réseau
Formulaire de nouveau scan Ostorlab
Actif sélectionné et fichier d'application importé
Importer un fichier .APK ^ .AAB.

Chaque version

Testez chaque version automatiquement

Connectez votre fiche store ou votre pipeline CI et Ostorlab réanalyse chaque nouvelle version. Les analyses en pipeline se terminent en quelques minutes : les tests suivent votre rythme de publication.

Analyse mobile complète
Version : v16.09.458

Voyez ce que voient les attaquants

Analyse statique, dynamique et par agents IA

Chaque vulnérabilité est accompagnée de ses preuves : trafic intercepté, activité du système de fichiers, appels de fonctions et code décompilé, réunis au même endroit. Les vulnérabilités trouvées par les agents IA incluent en plus un exploit fonctionnel que vous pouvez rejouer.

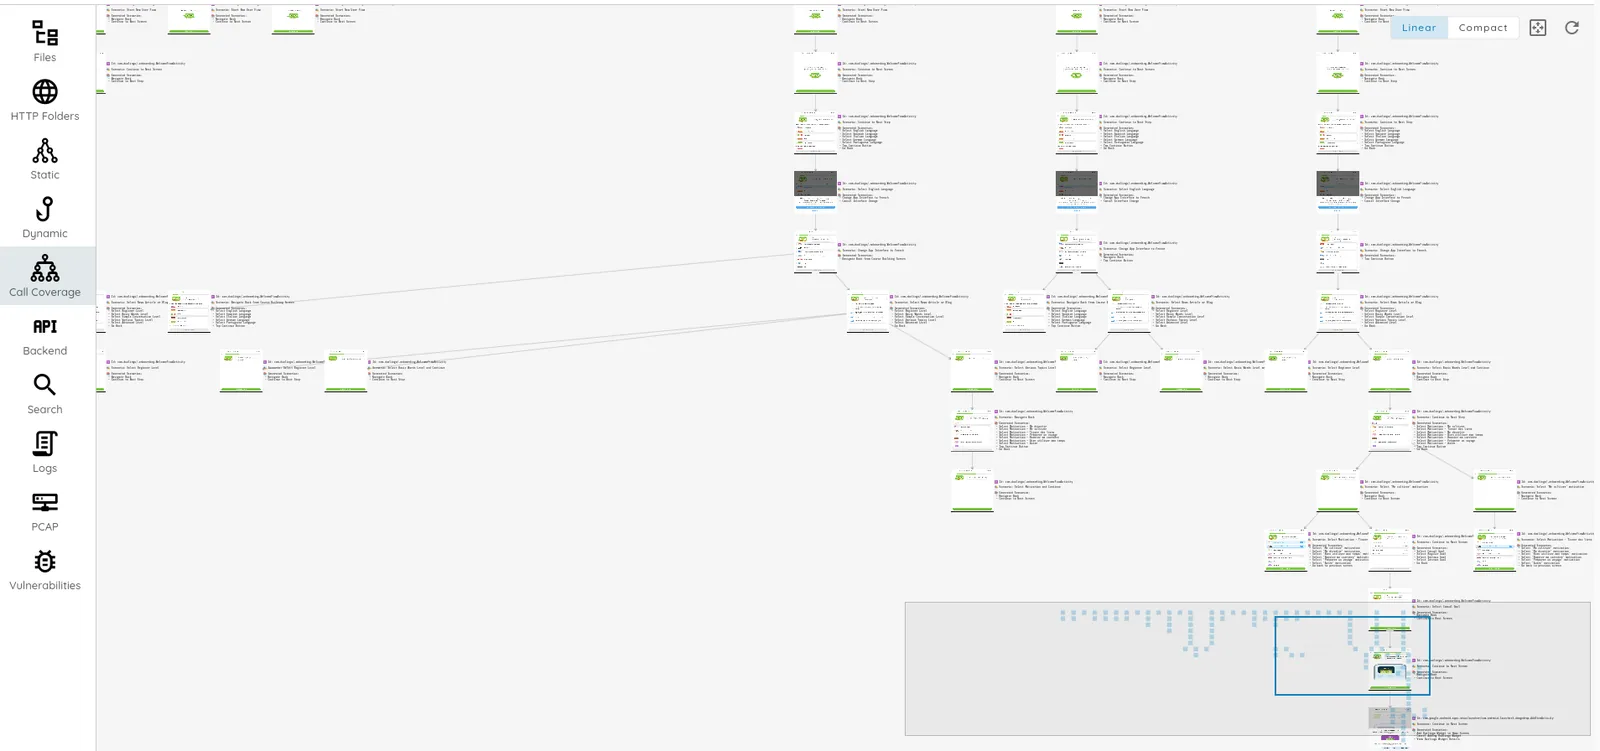
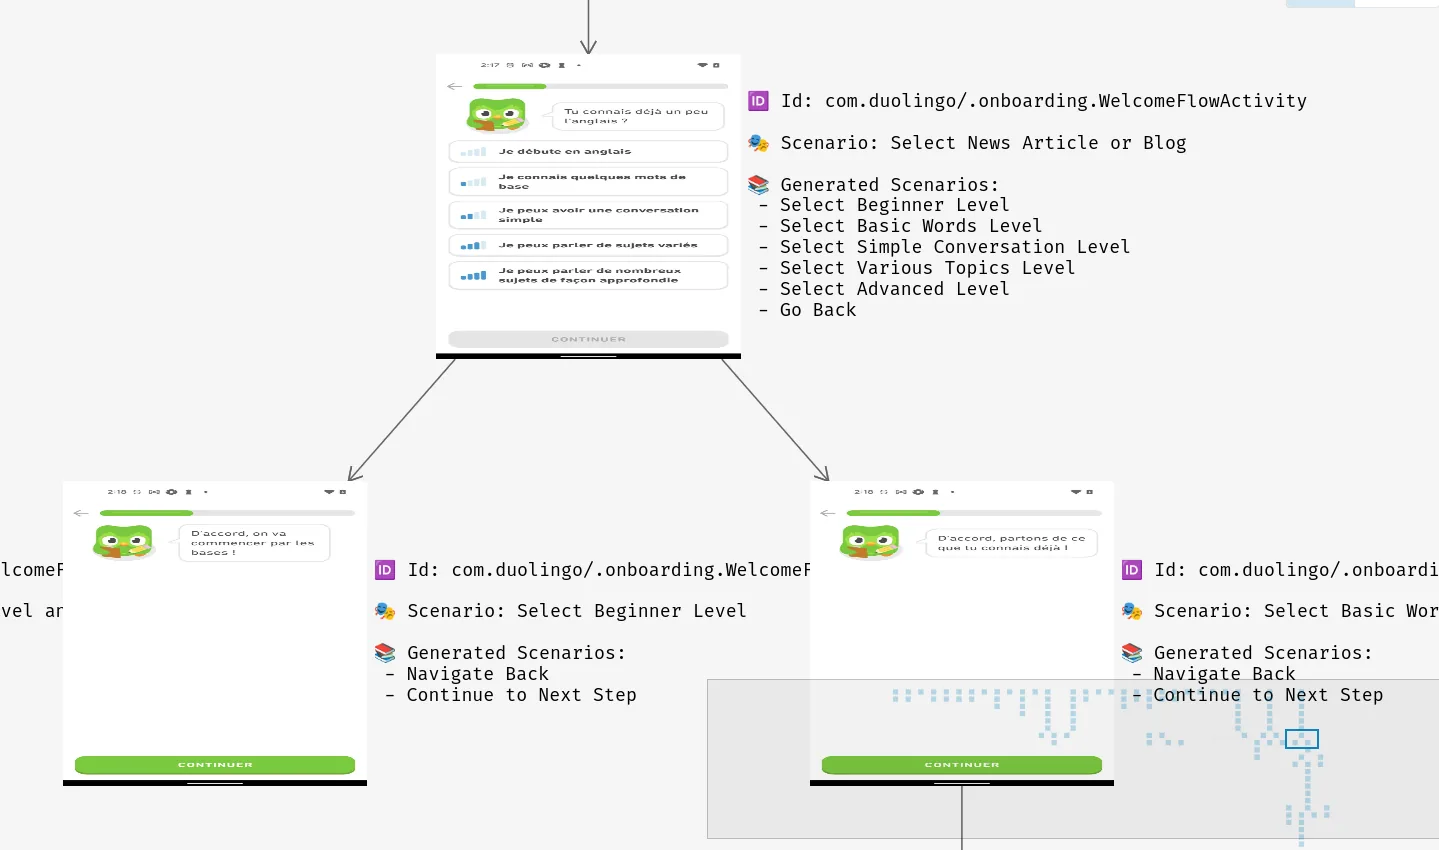
Vue de la couverture des appels dans Ostorlab
Zoom sur la couverture des appels

Corrigez l'essentiel

Priorisez, corrigez et
vérifiez

Classez les vulnérabilités selon leur impact métier, envoyez-les dans vos outils de ticketing avec le contexte dont les développeurs ont besoin, et laissez Ostorlab retester pour confirmer chaque correctif.

Remédiation > Ticket
Statut

Corrigez plus vite

Correctifs de code
suggérés

Autofix propose une modification de code sécurisée pour chaque vulnérabilité, avec son explication. Les développeurs la relisent et l'appliquent en un clic.

Analyse de vulnérabilités
Correctif par IA
S'intègre à vos processus

Compatible avec vos outils

Lancez les analyses depuis votre pipeline CI/CD, envoyez les vulnérabilités vers Jira, Linear ou ServiceNow, connectez-vous avec le SSO SAML et suivez automatiquement les publications dans les stores.

Jira

Linear

Jenkins

GitLab

GitHub

Appcircle

SAML

CircleCI

Bitbucket

GoCD

TeamCity

Slack

Webhook

Vanta

ServiceNow

Bitrise

Harness

Git Auto-hébergé

Azure DevOps

AWS

Google Cloud

Microsoft Azure

Bientôt disponible

fastlane

Bientôt disponible

Codemagic

Bientôt disponible

Expo

Voir toutes les intégrations

Intégrations CI/CD

Des conseils pour votre équipe

Des recommandations de correction rédigées pour votre app

Ostorlab transforme une analyse en plan priorisé : quoi corriger d'abord, pourquoi c'est important et comment le corriger, en tenant compte du contexte que vous ajoutez sur votre app.

Analyse > Recommandations IA
Ajouter du contexte

Accédez à votre offre communautaire gratuite !

Profitez d'analyses d'applications mobiles illimitées avec Ostorlab, ainsi que de la découverte de la surface d'attaque et de l'accès à notre système de remédiation et de ticketing dédié aux vulnérabilités.

Créer un compte

Une confiance mondiale

Adopté par des banques, des fintechs et des équipes sécurité

Les équipes sécurité utilisent Ostorlab pour scanner chaque version de leurs apps mobiles et les faire tester par des agents IA quand la profondeur compte, et les développeurs reçoivent des vulnérabilités avec un correctif applicable.