継続的スキャン
モバイルアプリ、Web アプリ、API、ソースコードの脆弱性を自動でスキャンします。静的解析・動的解析、依存関係、シークレットなど、対象ごとに適したチェックを行います。CI パイプラインから、またはストアでの新しいリリースごとに実行できます。
- 既知の種類の脆弱性やリグレッションをリリースごとに検出
- アプリまたはリポジトリ単位の料金で、通常のスキャンを含む
- AI クレジットを使い切ってもスキャンは継続
通常のスキャンはすべてのリリースに追従します。深さが必要なときは、AI エージェントがワンタイムコードと多要素認証でログインし、TLS ピンニングと難読化を検証し、通信を追って API、Web バックエンド、ソースコードまで調べます。AI エージェントが検出した脆弱性には、それぞれ再現できる実証エクスプロイトが付きます。
二つのテスト方法
自動スキャンは、予測しやすいコストですべてのリリースに追従します。アプリやリリース、新機能により深いテストが必要なときは、エージェント型ペネトレーションテストがさらに踏み込みます。どちらも同じプラットフォームで動くため、テストの深さと費用をアプリごとに選べます。
すべてのビルドとリリース
深さが必要なとき
モバイルアプリ、Web アプリ、API、ソースコードの脆弱性を自動でスキャンします。静的解析・動的解析、依存関係、シークレットなど、対象ごとに適したチェックを行います。CI パイプラインから、またはストアでの新しいリリースごとに実行できます。
AI エージェントが、貴社が設定したテスト用アクセスでログインし、ランタイム保護を検証し、アプリから API、Web バックエンド、コードまでを追跡し、ビジネスロジックの欠陥と、それらをまたぐ攻撃経路を探します。
深いテストが必要なアプリやリリースでは、攻撃者の視点でアプリをテストするAIエージェントで、手動のアプリケーション侵入テストを置き換えます。Ostorlabは認証後のワークフローを調査し、ランタイム保護をバイパスし、確認した検出結果を動作するエクスプロイトで実証します。
ログイン、ワンタイムコード、多要素認証に対応します。お客様のチームと設定した専用のテスト用電話番号またはTOTPシードを使用します。
重要な理由: リスクの大半はログイン画面の先にあります。
ストアで配布するビルドをテストし、TLSピンニングと難読化を回避するとともに、実機でアプリのシールディングを検証します。
重要な理由: 特別なテストビルドだけでなく、お客様が実際に使うアプリをテストできます。
アプリの通信を追って、アプリからAPI、Webバックエンド、コードへと入り込み、アカウント間のアクセス制御の不備などのビジネスロジックの欠陥を探します。Webアプリ、API、ソースコードを個別にテストすることもできます。
重要な理由: そこが資金の動く場所だからです。
AIエージェントによる各検出結果には、実際に動作する概念実証(PoC)エクスプロイトが付属します。経路が複数のアセットにまたがる場合は、チェーン全体を再実行できる1つのエクスプロイトと、再現に必要なリクエスト、レスポンス、手順を提供します。
重要な理由: 開発者は議論ではなく修正に集中できます。
公開済みの導入事例の成果と、Gartner Peer Insightsに寄せられたセキュリティチームのレビューをご紹介します。
4か月 → 1週間
エージェンティックセキュリティテストを導入した後のQMCの修復時間。
事例を読む
99%
公開前にスキャンされたBumbleのiOSおよびAndroidのストアリリース(160件中159件)。
事例を読む
すべてのリリース
RSA Securityは正式なセキュリティサインオフの一環として、iOSおよびAndroidのすべてのリリースでOstorlabのSASTとDASTを実行しています。
事例を読む
4.8/5
非常に効率的なチームで、サポートエンジニアは非常に優秀で知識が豊富です。製品は常に進化しており、彼らはお客様の意見を非常に真剣に受け止めています。
UIが使いやすいです。プラットフォームを私たちのCI/CDに統合する作業はわずかで済みました。
このプラットフォームにより、社内のモバイルアプリケーションを簡単かつ効率的に評価できました。オンボーディングはスムーズで、UIの動的自動化は素晴らしいです。
非常に専門的で技術的です。五つ星です。過去に多くの同様の製品を使用し、アフターサービスチームの対応が悪いケースに遭遇してきましたが、今回はその逆でした。素晴らしい成果です。
Gartner®およびPeer Insights™は、Gartner, Inc.および/またはその関連会社の商標です。All rights reserved. Gartner Peer Insightsの内容は、個々のエンドユーザーの自身の経験に基づく意見で構成されており、事実の記述として解釈されるべきではなく、またGartnerまたはその関連会社の見解を代表するものでもありません。Gartnerは、このコンテンツに描かれているいかなるベンダー、製品、またはサービスも推奨するものではなく、このコンテンツに関して、商品性または特定の目的への適合性の保証を含め、その正確性または完全性について、明示または黙示を問わず、いかなる保証も行いません。
Ostorlab はサブドメインの列挙にとどまりません。アプリストア、公開レジストリ、Web クローリングから、自社名で公開されているモバイルアプリ、ドメイン、API をすべて洗い出し、テスト対象外のまま公開されるものをなくします。
your-company.com内部アセットストアからアプリを選ぶ、ビルドをアップロードする、または Web アプリや API を指定するだけです。インストール作業も専用のテストビルドも不要。スキャンは公開するビルドそのものに対して行い、ログインフローはチームと一度設定すれば済みます。
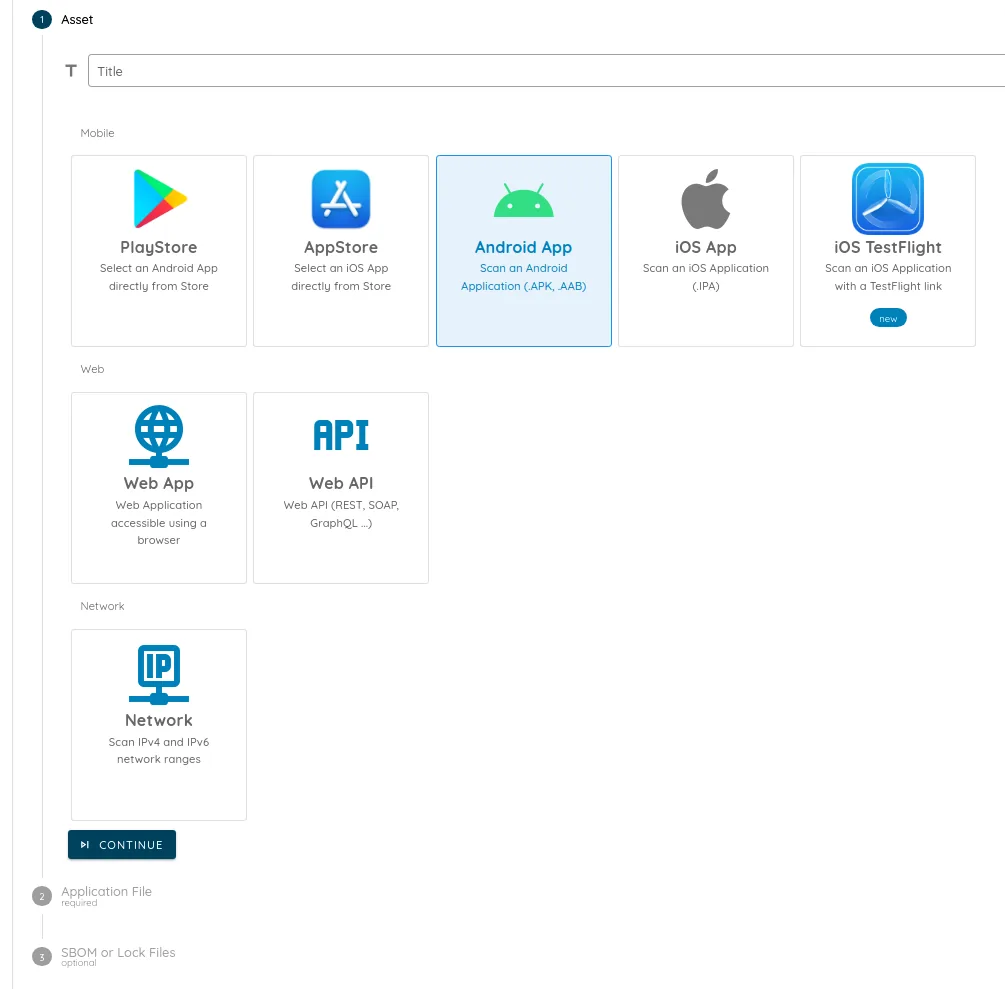

APK または AABファイルをアップロードします。すべてのリリース
ストアの掲載情報や CI パイプラインを接続すると、Ostorlab が新しいリリースごとに再スキャンします。パイプラインのスキャンは数分で完了するため、リリースの頻度にテストが追いつきます。
フルモバイルスキャンリリース: v16.09.458すべての検出結果に根拠となる証拠が付きます。傍受した通信、ファイルシステムの操作、関数呼び出し、逆コンパイルしたコードを一か所で確認できます。AI エージェントの検出結果には、再現できる実証エクスプロイトも付きます。
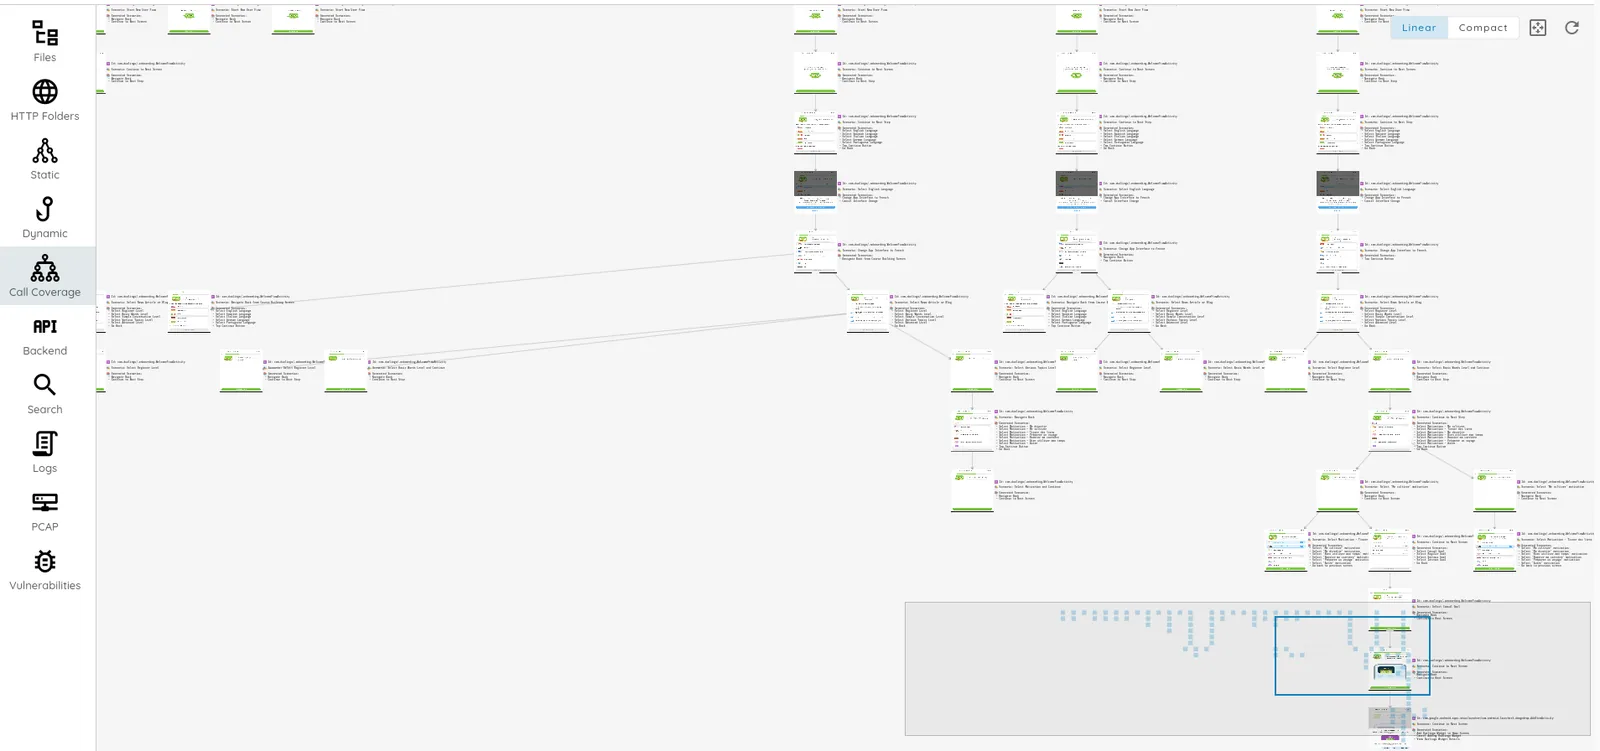
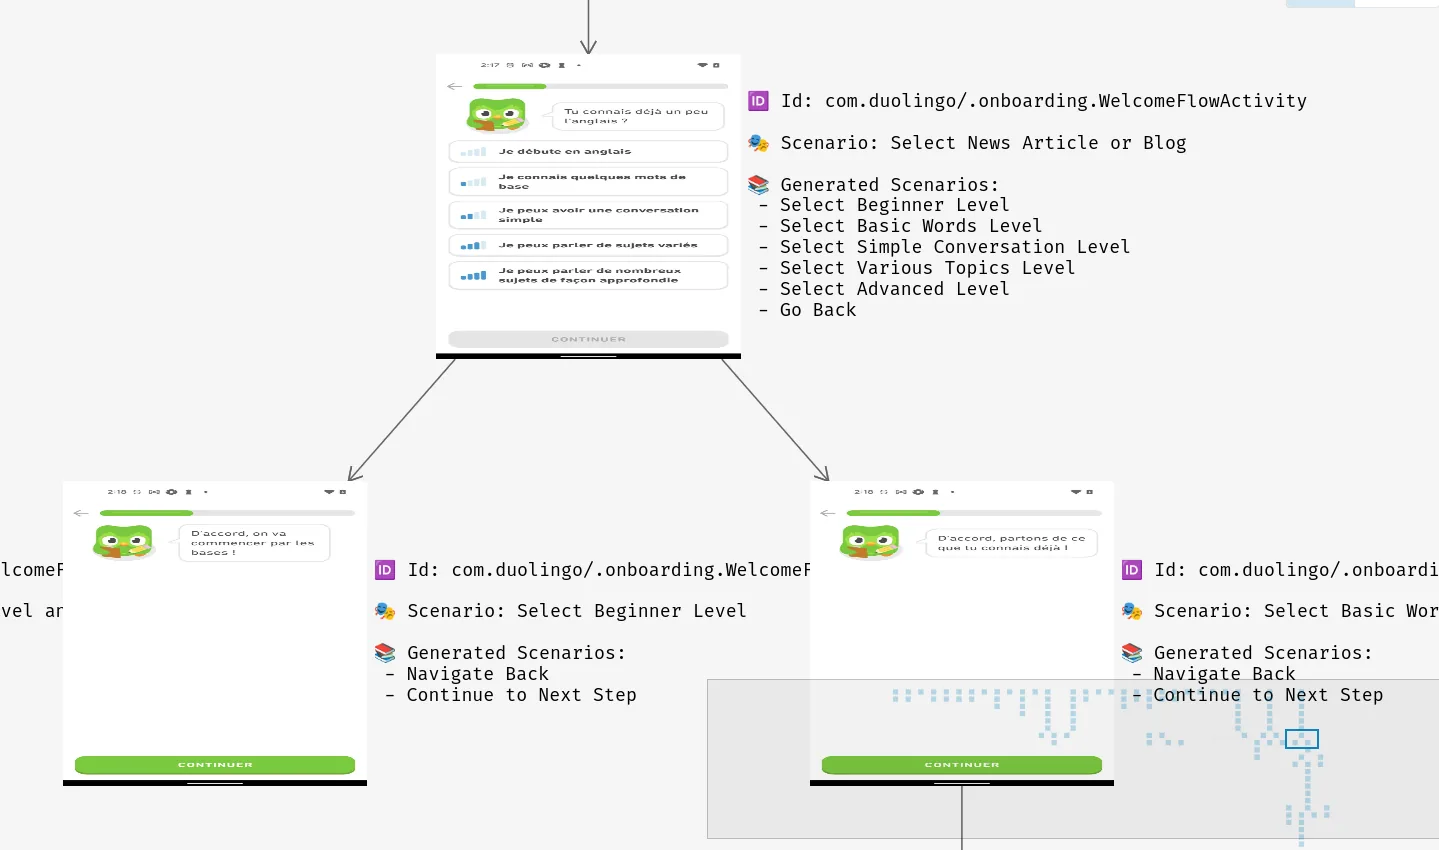
重要な問題から修正
検出結果をビジネスへの影響度で順位付けし、開発者に必要なコンテキストとともにチケット管理ツールへ送信。Ostorlab が再テストして各修正を確認します。
修復 > チケットステータスより速く修正
Autofix が検出結果ごとに安全なコード変更とその理由を提案します。開発者は内容を確認し、ワンクリックで適用できます。
脆弱性分析AI駆動の修正CI/CD パイプラインからスキャンを実行し、検出結果を Jira、Linear、ServiceNow に送信。SAML シングルサインオンでログインし、ストアでのリリースも自動で追跡します。









CI/CD統合チームのためのガイダンス
Ostorlab はスキャン結果を優先順位付きの計画に変えます。何から直すべきか、なぜ重要か、どう直すかを、アプリについて追加したコンテキストをもとに示します。
スキャン > AIの推奨事項コンテキストを追加Ostorlabでモバイルアプリの無制限スキャンをご利用いただけます。さらに、アタックサーフェスの検出や、脆弱性に特化した修復・チケット管理システムへのアクセスも可能です。
アカウントを作成 Autonomous Pentesting vs. Traditional Penetration Testing: Where Agentic AI Delivers—and Where Humans Still Lead読む
 New Dashboard UI, On-Premises Scanner, Agentic Scan Knowledge, Multi-Asset Scanning, Linear & MCP Integrations, and New Model Support読む
 Introducing Multi-Asset Deep Agentic Scan: Connected Testing Across the Application読む
 Bypassing Mobile App Shielding: Where Detection Ends and Enforcement Fails読む
世界中で信頼
セキュリティチームは Ostorlab でモバイルアプリの全リリースをスキャンし、深さが必要なときは AI エージェントでペネトレーションテストを行います。開発者は対応可能な修正案付きの結果を受け取ります。