持续扫描
自动扫描您的移动应用、Web 应用、API 和源代码中的漏洞,并针对每类资产执行相应检查:静态与动态分析、依赖项和密钥。可从 CI 流水线触发,或在应用商店每次发布新版本时运行。
- 每次发布时发现已知类型的漏洞和回归问题
- 按应用或代码仓库计价,包含常规扫描
- AI 积分用完后扫描仍会继续
常规扫描跟上每一次发布。需要深入时,AI 智能体通过一次性验证码和多因素认证登录,检验 TLS 证书固定和代码混淆,并沿着流量深入测试您的 API、Web 后端和源代码。AI 智能体发现的每个漏洞都附带可重放的有效利用。
两种测试方式
自动化扫描以可预期的成本跟上每一次发布。当某个应用、某次发布或新功能需要时,智能体渗透测试会更进一步。两者运行在同一平台上,您可以按应用选择测试深度和支出。
每次构建与发布
需要深入时
在需要深入测试的应用和发布中,用 AI 智能体替代手动应用渗透测试,以攻击者的方式测试应用。Ostorlab 调查已认证的工作流程、绕过运行时保护,并通过可运行的漏洞利用证实已确认的发现。
处理登录、一次性验证码和多因素认证,使用与您团队共同配置的专用测试电话号码或 TOTP 种子。
为什么重要: 大部分风险都位于登录界面之后。
测试您发布到应用商店的版本,绕过 TLS 证书固定和代码混淆,并在真实设备上检验应用加固效果。
为什么重要: 您测试的是客户实际使用的版本,而不仅仅是特殊的测试版本。
跟随应用流量,从应用进入其 API、Web 后端和代码,查找业务逻辑缺陷,例如账户之间失效的访问控制。Web 应用、API 和源代码也可以单独测试。
为什么重要: 资金正是在这里流动。
AI 智能体的每个发现都附有可用的概念验证漏洞利用。当路径跨越多个资产时,您会得到一个可重放整条链的漏洞利用,以及复现所需的请求、响应和步骤。
为什么重要: 开发人员专注于修复,而不是争论。
来自已发布客户案例的成果,以及安全团队在 Gartner Peer Insights 上的评价。
4 个月 → 1 周
QMC 引入 Agentic 智能安全测试后的修复时间。
阅读客户案例
99%
的 Bumble iOS 和 Android 商店版本在上线前完成扫描(160 个中的 159 个)。
阅读客户案例
每个版本
作为正式安全签署流程的一部分,RSA Security 在每个 iOS 和 Android 版本上运行 Ostorlab SAST 和 DAST。
阅读客户案例
4.8/5
非常高效的团队,支持工程师非常出色且知识渊博。产品在不断演进,他们非常重视客户的反馈。
UI 非常易于使用。我们将平台与 CI/CD 集成仅需少量工作。
该平台帮助我们轻松高效地评估了内部移动应用。入职过程很顺利,UI 动态自动化非常棒。
非常专业且技术过硬。五星好评。我过去使用过许多类似产品,曾遇到过糟糕的售后团队。这次完全相反。交付非常出色。
Gartner® 和 Peer Insights™ 是 Gartner, Inc. 和/或其关联公司的商标。保留所有权利。Gartner Peer Insights 内容由个人终端用户根据其自身经验的意见组成,不应被解释为事实陈述,也不代表 Gartner 或其关联公司的观点。Gartner 不认可本内容中描述的任何供应商、产品或服务,也不对本内容及其准确性或完整性做出任何明示或暗示的保证,包括任何适销性或针对特定用途的适用性保证。
Ostorlab 的发现范围不止于子域名。通过应用商店、公共注册信息和网页爬取,找出所有带有您品牌的移动应用、域名和 API,确保没有任何发布游离在测试计划之外。
your-company.com内部资产从应用商店选择应用、上传构建包,或指定 Web 应用或 API 即可。无需安装任何组件,也无需准备专门的测试版本:扫描直接针对您发布的版本进行,登录流程只需与您的团队配置一次。
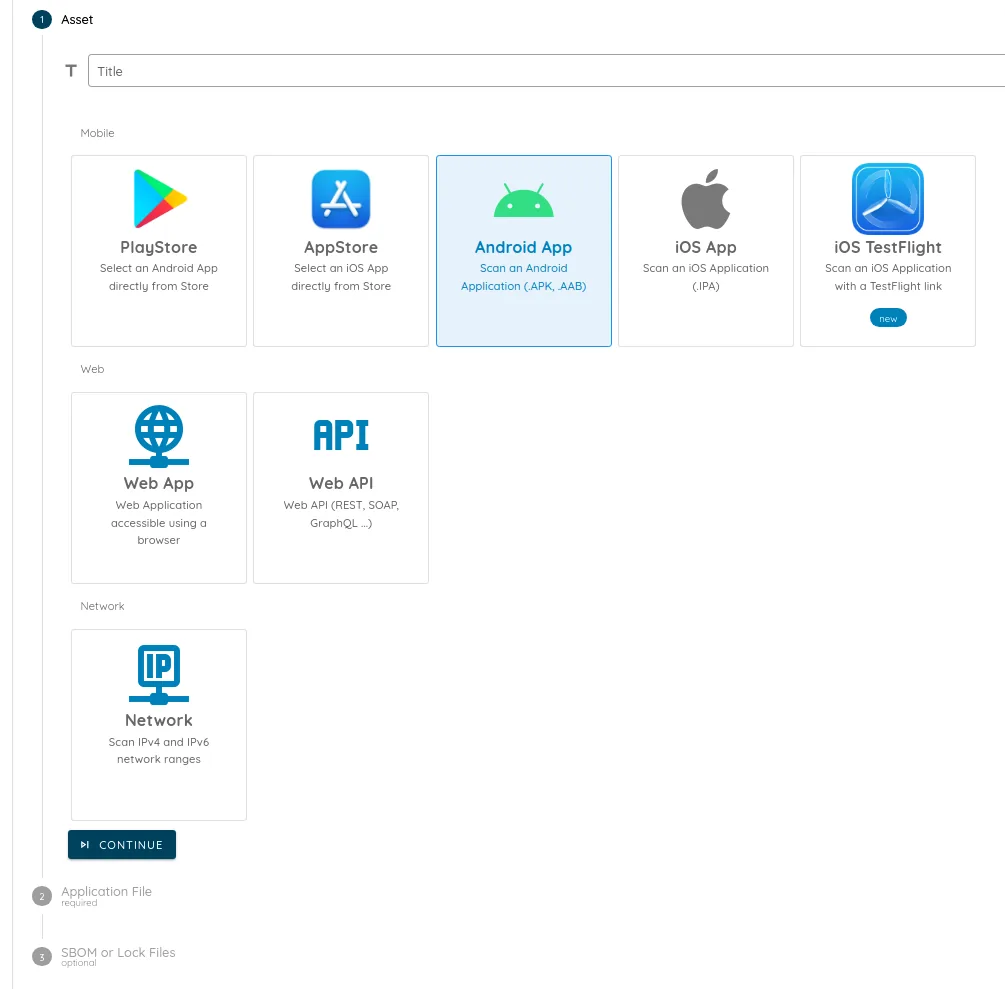

上传 .APK 或 .AAB 文件。每一次发布
连接您的应用商店页面或 CI 流水线,Ostorlab 会重新扫描每个新版本。流水线扫描几分钟即可完成,测试节奏与您的发布频率保持一致。
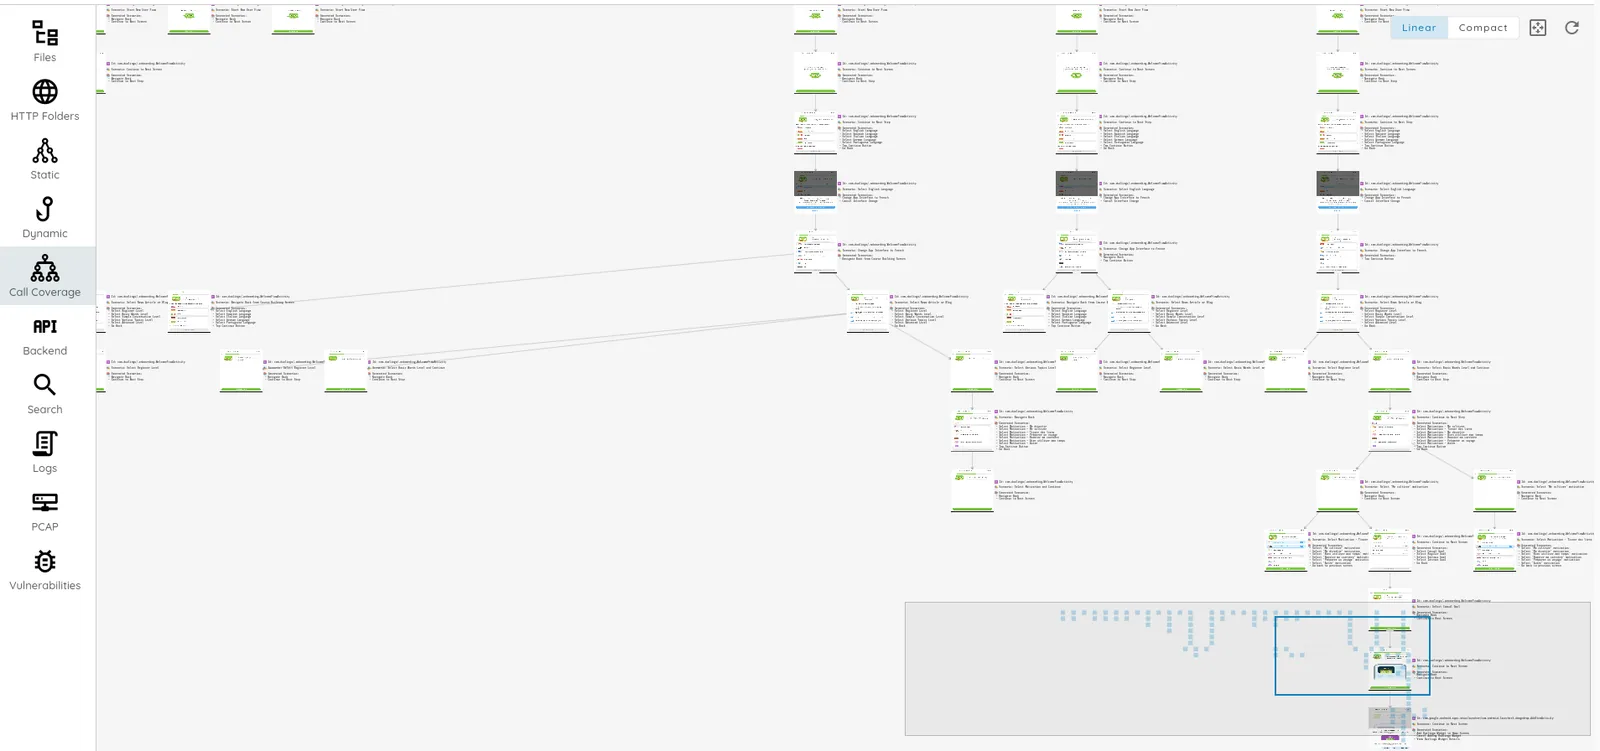
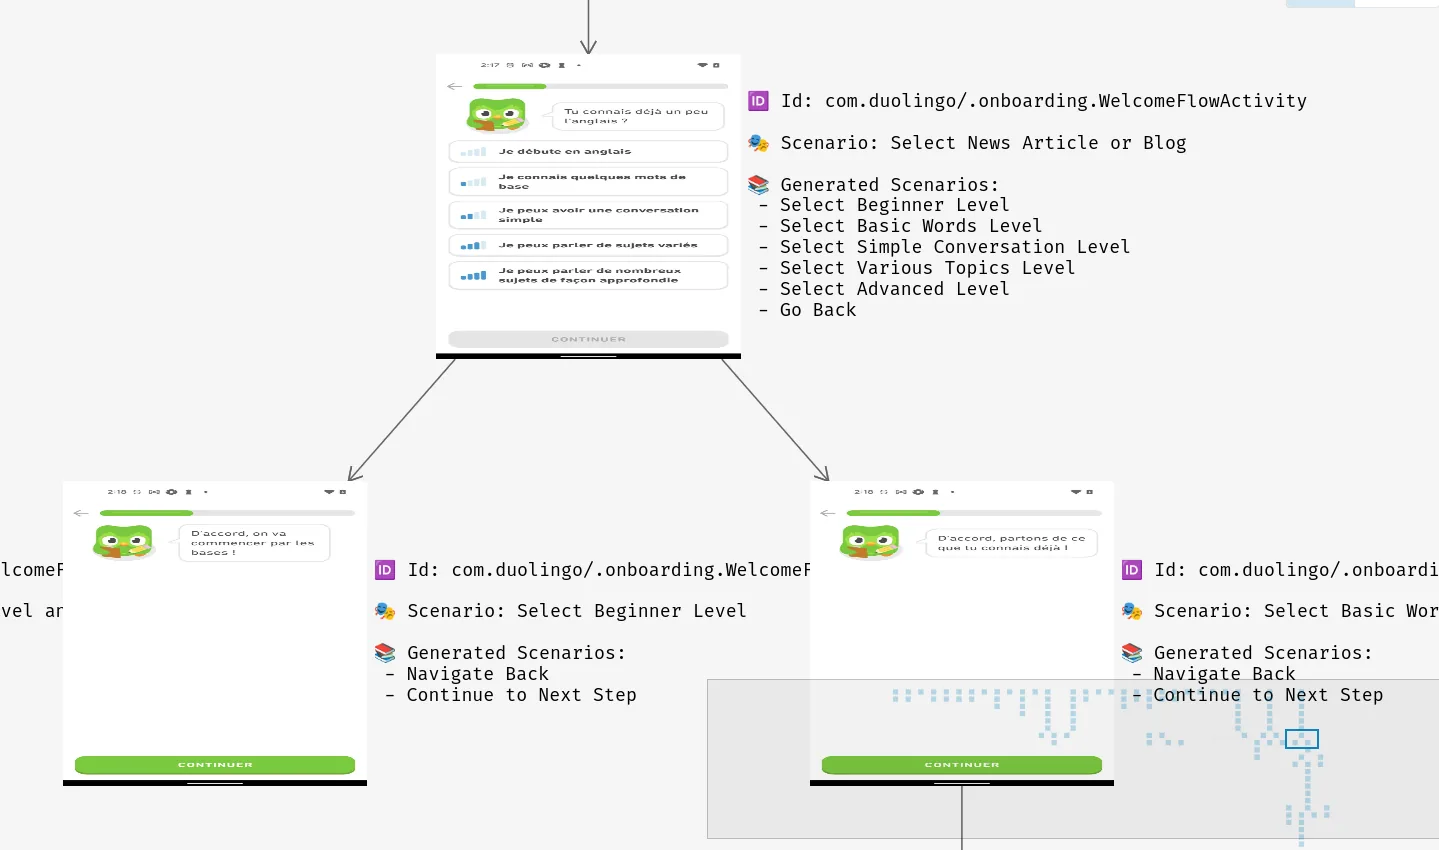
完整的移动端扫描发布版本: v16.09.458每个发现都附带佐证:拦截的流量、文件系统活动、函数调用和反编译代码,集中呈现。AI 智能体的发现还附有可重放的有效利用。
修复关键问题
按业务影响对发现进行排序,连同开发人员所需的上下文推送到您的工单工具,并由 Ostorlab 复测以确认每项修复。
修复 > 工单状态更快修复
Autofix 为每个发现提供安全的代码修改建议,并说明理由。开发人员审阅后一键应用。
漏洞分析AI 赋能的修复从 CI/CD 流水线发起扫描,将发现推送到 Jira、Linear 或 ServiceNow,使用 SAML 单点登录,并自动跟踪应用商店中的发布。









CI/CD 集成为您的团队提供指导
Ostorlab 将扫描结果转化为优先级明确的计划:先修复什么、为何重要以及如何修复,并结合您补充的应用上下文。
扫描 > AI 建议添加上下文 Autonomous Pentesting vs. Traditional Penetration Testing: Where Agentic AI Delivers—and Where Humans Still Lead阅读
 New Dashboard UI, On-Premises Scanner, Agentic Scan Knowledge, Multi-Asset Scanning, Linear & MCP Integrations, and New Model Support阅读
 Introducing Multi-Asset Deep Agentic Scan: Connected Testing Across the Application阅读
 Bypassing Mobile App Shielding: Where Detection Ends and Enforcement Fails阅读