
From Signal to the Android SDK: Chaining Path Traversal, Mimetype Confusion, Security Check Bypass and File Descriptor Bruteforce for Arbitrary File AccessLeer más →
Cada versión de su aplicación móvil, probada como lo haría un atacante.
Ostorlab inicia sesión, sortea el TLS pinning y la ofuscación, y prueba las API detrás de su aplicación, sobre la versión que usted publica. Una prueba de penetración agéntica tarda unas horas, y cada hallazgo de un agente de IA incluye un exploit funcional que puede reproducir.
- Entra: inicio de sesión, códigos de un solo uso y autenticación multifactor (2FA/OTP)
- Sortea: la versión que usted publica, con TLS pinning y ofuscación
- Atraviesa: API de backend y fallos de lógica de negocio, como controles de acceso defectuosos
- Demuestra: un exploit funcional que puede reproducir para cada hallazgo de un agente de IA
Equipos de seguridad confían en nosotros, entre ellos
Por qué el Agentic Deep Scan de Ostorlab
Encuentre clases de vulnerabilidades que las pruebas periódicas y las técnicas de detección heredadas suelen pasar por alto, especialmente donde la explotabilidad depende de la lógica de flujo y el comportamiento en tiempo de ejecución.
Detección Avanzada
Encuentre clases de vulnerabilidad que las pruebas periódicas y las técnicas de detección heredadas suelen omitir: fallos lógicos en la autenticación, la incorporación (onboarding), los pagos y los flujos de trabajo de cuentas, la manipulación en tiempo de ejecución, el abuso de API y los patrones de autorización rotos (BOLA/BFLA, estilo IDOR), y cadenas de ataque que escalan el impacto en los componentes de la aplicación, la API y el SDK.
Qué Probamos
Evaluamos rutas de atacantes reales a través de aplicaciones móviles, las API de las que dependen y los SDK que integran.
Aplicaciones Móviles (iOS + Android)
- Límites de confianza del lado del cliente y acciones confidenciales.
- Exposición de datos locales y patrones de almacenamiento inseguros.
- Escenarios de manipulación y modificación en tiempo de ejecución.
- Abuso de deep links, intents y comunicación entre aplicaciones.
- Configuraciones erróneas que debilitan el transporte y las protecciones de sesión.
API detrás de la Aplicación
- Pérdida de control de acceso y evasión de autorización.
- Escenarios de abuso (frecuencia, enumeración, repetición, automatización).
- Debilidades de flujo de trabajo y máquina de estados.
- Uso indebido de tokens, sesiones y comportamiento de renovación (refresh).
- Abuso de la lógica empresarial que impacta fondos, identidad o privacidad.
Cadenas de Ataque entre Componentes y SDK
- Debilidades introducidas a través de SDK integrados.
- Endpoints de SDK mal configurados o manejo de claves y secretos.
- Suposiciones de confianza entre componentes y rutas de escalada de privilegios.
- Encadenamiento: error de baja severidad hacia un resultado explotable de alto impacto.
Qué Recibe
Entregables que Mantienen a su Equipo Encaminado
Nueva prueba de verificación: confirme que la remediación resuelve el problema subyacente y reduce el riesgo.
1
Evidencia Comprobable
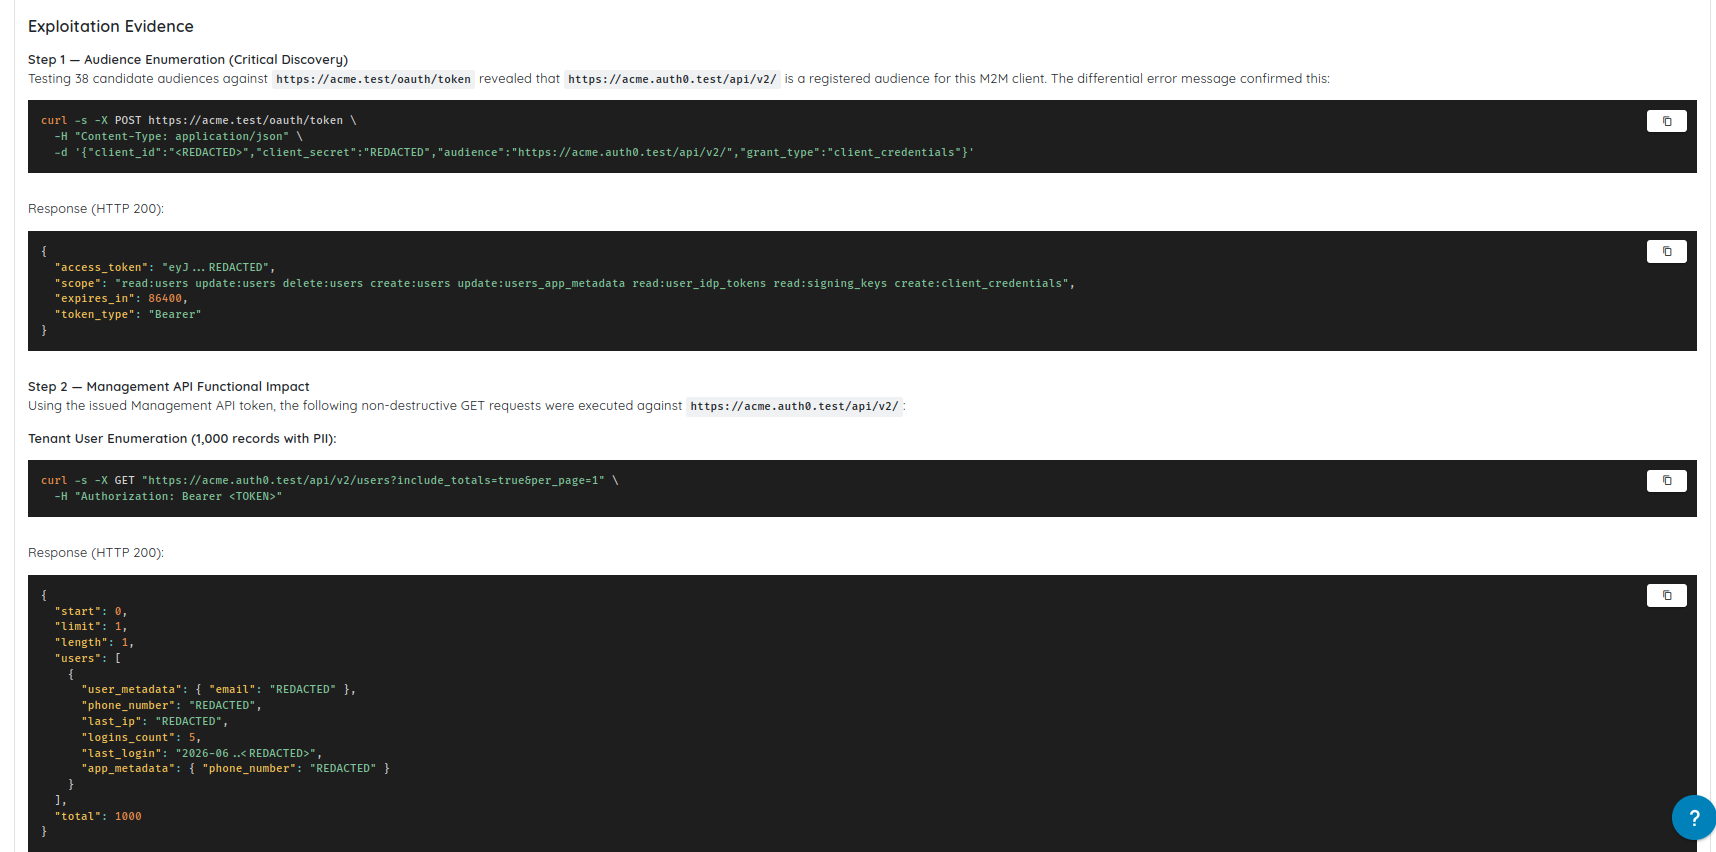
Capturas de pantalla, registros de solicitudes y respuestas, y reproducción paso a paso para que ingeniería pueda verificar el riesgo de manera rápida y con confianza.
2
Contexto de Riesgo y Priorización
Gravedad, impacto y ruta de ataque para cada hallazgo, incluyendo el contexto de encadenamiento cuando sea relevante.
3
Guía de Remediación Lista para Desarrolladores
Correcciones prácticas y recomendaciones defensivas sobre las que su equipo de ingeniería puede actuar de inmediato.
4
Nueva Prueba de Verificación
Después de enviar las correcciones, una nueva prueba confirma que el problema subyacente se ha resuelto y el riesgo se reduce realmente, no solo se asume.
Funciona con condiciones reales de la aplicación, sin compilaciones personalizadas o características deshabilitadas
Flujos Autenticados Incluyendo 2FA/OTP
Cubre las áreas autenticadas y los flujos con códigos de un solo uso (OTP por SMS o correo electrónico, TOTP de aplicaciones de autenticación o introducción manual) una vez configurada una cuenta de prueba, para que los resultados reflejen recorridos reales. El mismo soporte se aplica a las aplicaciones web.
Formatos de Aplicaciones Android y iOS
Admite la carga de archivos Android (APK/AAB) e iOS (IPA), o descarga la aplicación directamente de Google Play, App Store o TestFlight, sin compilaciones personalizadas ni funciones de seguridad desactivadas.
Monitoreo de Producción y Lanzamientos en Tienda
Escanee lanzamientos de la tienda (store) para monitorizar la producción y mantener la visibilidad a medida que se implementan las actualizaciones; no se requieren activadores manuales.
Cómo ejecutar un Agentic Deep Scan
Puede ejecutar un Agentic Deep Scan con la clave de su propio proveedor de IA (BYOK) o mediante la infraestructura totalmente gestionada de Cyber Models. Elija la opción que mejor se adapte a su presupuesto, sus requisitos de privacidad y sus flujos de desarrollo.
Flujo con Cyber Models
Desde la recarga del monedero del espacio de trabajo hasta la finalización de un Agentic Deep Scan móvil, Cyber Models gestiona automáticamente el acceso a la IA, el presupuesto y la conciliación del consumo.
1
Recargue el monedero del espacio de trabajo
Compre paquetes de tokens directamente desde el panel de Cyber Models. Los tokens están disponibles inmediatamente después del pago.
2
Inicie un Agentic Deep Scan móvil
Seleccione Cyber Models como proveedor de IA y elija el nivel de esfuerzo deseado. La asignación máxima de tokens se reserva de inmediato en el monedero, lo que fija un límite de gasto antes de que comiencen las pruebas.
3
Acceso dedicado a la IA
Ostorlab aprovisiona para ese escaneo una clave de proveedor de IA gestionada, con un límite de gasto acorde al nivel de esfuerzo seleccionado, de modo que el escaneo no pueda superar el presupuesto reservado.
4
Investigación y seguimiento del consumo
La IA realiza su investigación mientras usted sigue el consumo de tokens en tiempo real desde la vista del escaneo.
5
Conciliación automática del consumo
Cuando el escaneo finaliza o se cancela, se calcula el consumo real de tokens y el saldo no utilizado se devuelve de inmediato al monedero del espacio de trabajo.
Flujo BYOK
Aporte su clave, defina el alcance de la prueba, ejecute Agentic Deep Scan y actúe sobre hallazgos validados.
1
Agregue la Clave de su Proveedor de IA (BYOK)
Conecte sus propias credenciales de proveedor para impulsar el motor del agente y que el uso y el gasto se alineen con sus políticas internas.
2
Definir el alcance de la prueba
Elija la profundidad de la prueba, añada prompts que centren al agente en los flujos importantes, proporcione credenciales de prueba y limite el alcance con expresiones regulares de URL.
3
Ejecute el Agentic Deep Scan en Objetivos Móviles
Ejecute un escaneo profundo del comportamiento en tiempo de ejecución, las protecciones del lado del cliente de la aplicación móvil, la comunicación con las API y las dependencias de SDK de terceros.
4
Reciba Salida Enfocada en la Explotabilidad
Obtenga hallazgos validados con evidencia comprobable para que los equipos puedan clasificar los hallazgos rápidamente con alta confianza y poco ruido.
5
Vuelva a Probar para Verificar las Correcciones
Después del envío de las correcciones, ejecute nuevas pruebas de verificación para confirmar que el problema subyacente se resolvió y el riesgo se redujo realmente.
Cómo Ampliamos la Cobertura a la Velocidad de Lanzamiento
El motor de Agentic Deep Scan alcanza flujos y cadenas de ataque que los escáneres basados en patrones suelen pasar por alto.
Motor Agentic Deep Scan
Amplía las pruebas de seguridad móvil explorando más rutas de ataque en los flujos de trabajo y componentes de la aplicación. Apunta a clases complejas de vulnerabilidades (errores de lógica empresarial, evasiones de autorización y fallos de tipo inyección) y produce evidencia de nivel prueba de concepto para reducir los falsos positivos.
Aprende, Autentica y Sugiere Correcciones
El motor puede manejar la autenticación, aprender el comportamiento de la aplicación a través de la interacción y generar sugerencias de corrección para ayudar a los equipos a remediar más rápido a la velocidad de lanzamiento.
Integraciones Perfectas con su Stack Tecnológico
No permita que la seguridad se convierta en un cuello de botella. Ostorlab se integra directamente con las herramientas que sus equipos de desarrollo y seguridad ya utilizan, garantizando que la gestión de vulnerabilidades sea automatizada, trazable y rápida.
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 Microsoft AppCenter
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
Por Qué los Equipos Nos Eligen
Soporte, Escalabilidad, Transparencia
Acompañado en Cada Paso
Orientación y soporte práctico desde la integración hasta los resultados, para asegurar un uso fluido de las funcionalidades, evolucionadas a partir del feedback de los clientes.
Invitaciones Ilimitadas Gratuitas
Colabore sin restricciones añadiendo tantos perfiles como sea necesario por aplicación, permitiendo a los equipos trabajar juntos de forma eficiente, sin límites de usuarios ni costes adicionales.
Monitorización Continua
Las aplicaciones añadidas previamente a Ostorlab se escanean automáticamente cada vez que se despliegan actualizaciones. No es necesario activar los escaneos manualmente, garantizando una validación de seguridad continua con el mínimo esfuerzo.
Sin Cargos Ocultos
Precios simples y transparentes sin costes ocultos. Sepa exactamente por lo que paga, respaldado por una garantía de reembolso total si no queda satisfecho.
Rutas de ataque
Cómo se encadenan estos hallazgos con el resto de su producto
El agente ya sigue el tráfico de su app hasta las API que la sustentan y encadena fallos de baja gravedad hasta un impacto alto. Añada el backend web y el código fuente al mismo escaneo y probará toda la ruta, con un exploit funcional para cada hallazgo que confirme.
Vea cómo funcionan las pruebas de rutas de ataque- App móvil
- API
- Backend web
- Código fuente
Con la Confianza de Equipos de Seguridad en Todo el Mundo
Descubra por qué a los expertos de la industria les encanta trabajar con nuestra plataforma


Equipo muy eficiente, los ingenieros de soporte son excelentes y muy capacitados. El producto evoluciona constantemente y toman muy en cuenta la opinión del cliente.
Un producto fiable con características únicas y un enfoque personalizado hacia los productos.
La plataforma nos ayudó a evaluar nuestras aplicaciones móviles internas de manera fácil y eficiente. La integración fue fluida y la automatización dinámica de la interfaz de usuario es excelente.
El producto se adapta perfectamente a nuestras necesidades y es fácil de configurar y utilizar. El equipo es muy reactivo.
Muy profesional y técnico. Cinco estrellas. Excelente entrega.
Seleccionamos a Ostorlab como nuestro único socio para proporcionar escaneos de vulnerabilidades web y de aplicaciones móviles. Tenemos una asociación muy buena.
Su servicio de atención al cliente es de primer nivel y su producto mejora constantemente.
Fácil de usar y mejorando con nuevas actualizaciones, además son rápidos en ayudar y muy eficientes.
Gran producto, con un servicio al cliente increíble, muy útil, preciso y fácil de usar.
Soporte rápido y funcionalidades personalizadas destacadas.
Tuve una experiencia excelente con Ostorlab como solución MAST.
FAQ
Preguntas frecuentes
Respuestas claras sobre cobertura, configuración y cómo llegan los resultados a su equipo.
¿No encuentra su respuesta? Reserve una demo o contáctenos.
¿Listo para asegurar su próximo lanzamiento?
Ejecute el Agentic Deep Scan bajo demanda, obtenga hallazgos enfocados en la explotabilidad con evidencia comprobable, y verifique las correcciones con nuevas pruebas para que el riesgo permanezca visible a medida que su aplicación evoluciona.