Sepa lo que expone
Para finanzas, salud y otros sectores críticos
Pruebas de penetración agénticas para su app móvil y todo lo que hay detrás.
Ostorlab inicia sesión con códigos de un solo uso y autenticación multifactor, prueba la versión publicada en las tiendas evitando el TLS pinning y la ofuscación, y sigue el tráfico hasta sus API, su back end web y su código fuente. Cada hallazgo de los agentes de IA incluye un exploit funcional que puede reproducir.
Analice una app de las tiendas gratis
Cada versión de su aplicación web y sus API, probada como lo haría un atacante.
Ostorlab inicia sesión, mapea las páginas y llamadas a API de su aplicación, y prueba el control de acceso, la lógica de negocio y la inyección en cada versión.
- SSO, MFA y flujos de inicio de sesión personalizados, con configuración de prueba
- Las API REST y GraphQL detrás de cada página
- Un exploit funcional que puede reproducir para cada hallazgo confirmado
Detecte el código de riesgo antes de que salga a producción.
Conecte sus repositorios, encuentre rutas de código vulnerables y envíe las correcciones de vuelta a la pull request.
- GitHub, GitLab, Bitbucket, Azure DevOps o un servidor Git estándar
- Contexto de riesgo con rutas afectadas, explotabilidad y prioridad de corrección
- Correcciones enviadas a las pull requests para que su equipo las revise
Con la confianza de bancos, fintechs y equipos de seguridad de




Rutas de ataque
Los ataques reales se mueven entre activos
Un token olvidado en un repositorio, aceptado por una API y usado desde una aplicación móvil. Escanee esos tres por separado y obtendrá tres resultados limpios, pasando por alto la ruta que los atraviesa.
Ostorlab prueba juntos su app móvil, sus API, su backend web y su código fuente, y demuestra las rutas que los cruzan con un exploit funcional.
Vea cómo funcionan las pruebas de rutas de ataqueEscáneres: un activo cada vez
- Documentación de APISin analizar
- Esquema de API1 Info
- Código fuente1 Media
- App móvil2 Bajas
Ostorlab: una ruta de ataque
- Documentación de APIAcción privilegiada
transfer_funds - Esquema de APIParámetro
source_account_id - Código fuenteFalta
control de titularidad - App móvilFlujo de autenticación
otp_step_up
CríticaTransferencia entre cuentas Exploit confirmado Backend web
Cómo funcionaPruebas agénticas que empiezan
Pruebas agénticas que empiezan
donde los escáneres se detienen
Los escáneres suelen detenerse en la pantalla de inicio de sesión o necesitan una versión de prueba sin protecciones, y una prueba de penetración manual tarda semanas por versión. Los agentes de IA de Ostorlab prueban su aplicación como lo haría un atacante, en cada versión, y reducen el esfuerzo de pruebas manuales que necesita.
- 01
Entra
Gestiona el inicio de sesión, los códigos de un solo uso y la autenticación multifactor, con un número de teléfono de prueba dedicado o una semilla TOTP configurados con su equipo.
Por qué importa: La mayor parte del riesgo está detrás de la pantalla de inicio de sesión.
- 02
Sortea
Prueba la versión que usted publica en las tiendas, eludiendo el TLS pinning y la ofuscación, y verifica el blindaje de su aplicación en dispositivos físicos.
Por qué importa: Prueba lo que usan sus clientes, no solo una versión de prueba especial.
- 03
Atraviesa
Sigue el tráfico desde su app hasta sus API, su backend web y su código, y busca fallos de lógica de negocio, como controles de acceso defectuosos entre cuentas. Las aplicaciones web, las API y el código fuente también se pueden probar por separado.
Por qué importa: Ahí es donde se mueve el dinero.
- 04
Demuestra
Cada hallazgo de los agentes de IA incluye un exploit de prueba de concepto funcional. Cuando una ruta cruza varios activos, obtiene un único exploit reproducible para toda la cadena, con las solicitudes, las respuestas y los pasos para reproducirlo.
Por qué importa: Los desarrolladores corrigen en lugar de discutir.
Por qué los equipos eligen Ostorlab
- Pruebas, no ruido. Los hallazgos respaldados por exploits mantienen los falsos positivos por debajo del 5 %.
- Su modelo, su cuenta. Traiga su propia clave (BYOK): la IA se ejecuta en su propia cuenta del proveedor de modelos, con un límite de gasto por escaneo.
- Al ritmo de sus versiones. Los escaneos en el pipeline terminan en menos de una hora y los precios son públicos: desde 599 USD por aplicación al mes, con facturación anual.
La prueba, de los equipos
que usan Ostorlab
Resultados de nuestros casos de estudio publicados y reseñas de equipos de seguridad en Gartner Peer Insights.
4 meses → 1 semana
El tiempo de remediación de QMC tras incorporar pruebas de seguridad agénticas.
Leer caso de estudio
99%
de los lanzamientos de iOS y Android de Bumble en las tiendas escaneados antes de publicarse (159 de 160).
Leer caso de estudio
Cada lanzamiento
RSA Security ejecuta el SAST y el DAST de Ostorlab en cada lanzamiento de iOS y Android como parte de su aprobación formal de seguridad.
Leer caso de estudio
4,8/5
Un equipo muy eficiente; los ingenieros de soporte son excelentes y tienen grandes conocimientos. El producto evoluciona constantemente y se toman muy en serio las aportaciones de los clientes.
La interfaz de usuario es fácil de usar. Nos llevó poco trabajo integrar la plataforma con nuestro CI/CD.
La plataforma nos ayudó a evaluar nuestras aplicaciones móviles internas de manera fácil y eficiente. La incorporación fue fluida y la automatización dinámica de la interfaz de usuario es excelente.
Muy profesional y técnico. Cinco estrellas. He utilizado muchos productos similares en el pasado y me he encontrado con malos equipos de posventa. Aquí fue todo lo contrario. Excelente entrega.
Vea lo que encuentra en su app
Reserve una demo con nuestro equipo o empiece con un escaneo gratuito de una app de App Store o Google Play.
Gartner® y Peer Insights™ son marcas comerciales de Gartner, Inc. y/o sus filiales. Todos los derechos reservados. El contenido de Gartner Peer Insights consiste en las opiniones de usuarios finales individuales basadas en sus propias experiencias, y no deben interpretarse como declaraciones de hecho, ni representan los puntos de vista de Gartner o sus filiales. Gartner no respalda a ningún proveedor, producto o servicio representado en este contenido ni ofrece ninguna garantía, expresa o implícita, con respecto a este contenido, sobre su exactitud o integridad, incluida cualquier garantía de comerciabilidad o idoneidad para un propósito particular.
Descubra su
superficie de ataque
Ostorlab va más allá de los subdominios. Las tiendas de aplicaciones, los registros públicos y el rastreo web revelan cada app móvil, dominio y API con su nombre, para que nada se publique fuera de su programa de pruebas.
su-empresa.comInternoActivoEmpiece en minutosPruebe una versión en minutos
Pruebe una versión en minutos
Elija una app de la tienda, suba una compilación o indique una aplicación web o una API. No hay nada que instalar ni una compilación de prueba especial que preparar: los análisis se ejecutan sobre la versión que publica, con flujos autenticados configurados una sola vez con su equipo.
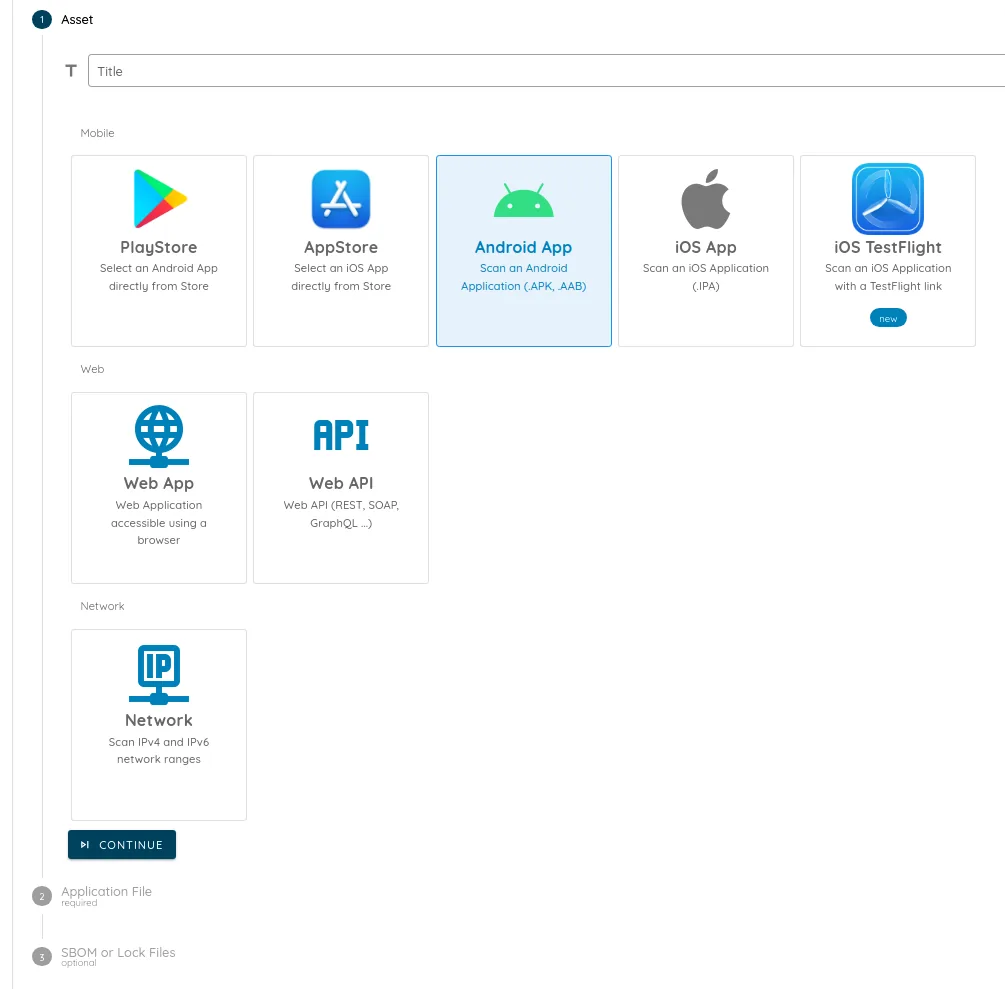

Subir archivo APK ^ AAB.Cada versión
Pruebe cada versión automáticamente
Conecte su ficha en la tienda o su pipeline de CI y Ostorlab vuelve a analizar cada nueva versión. Los análisis en el pipeline terminan en minutos, así que las pruebas siguen el ritmo de sus publicaciones.
Escaneo Móvil CompletoVersión: v16.09.458Vea lo que ven los atacantes
Análisis estático, dinámico y con agentes de IA
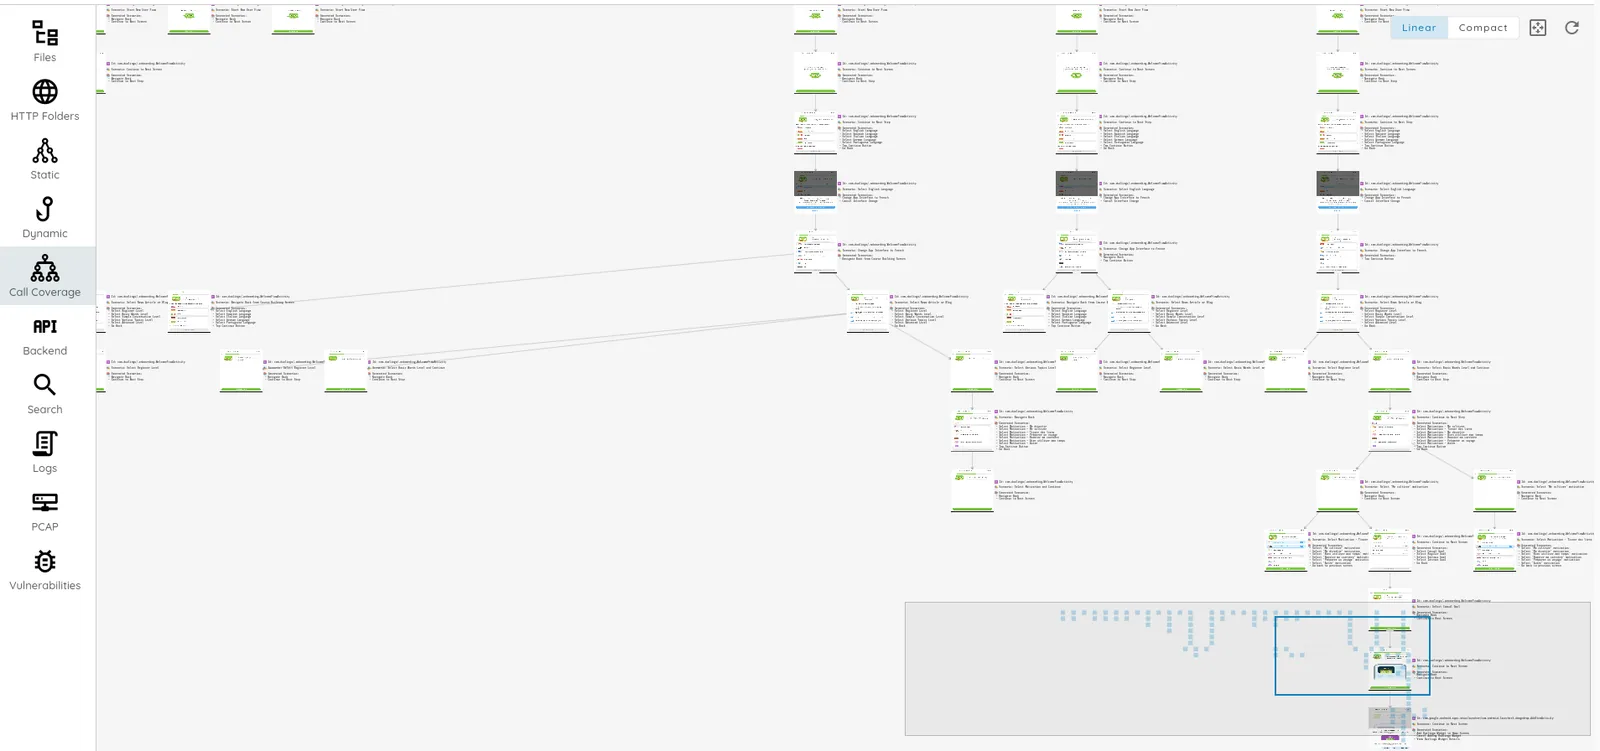
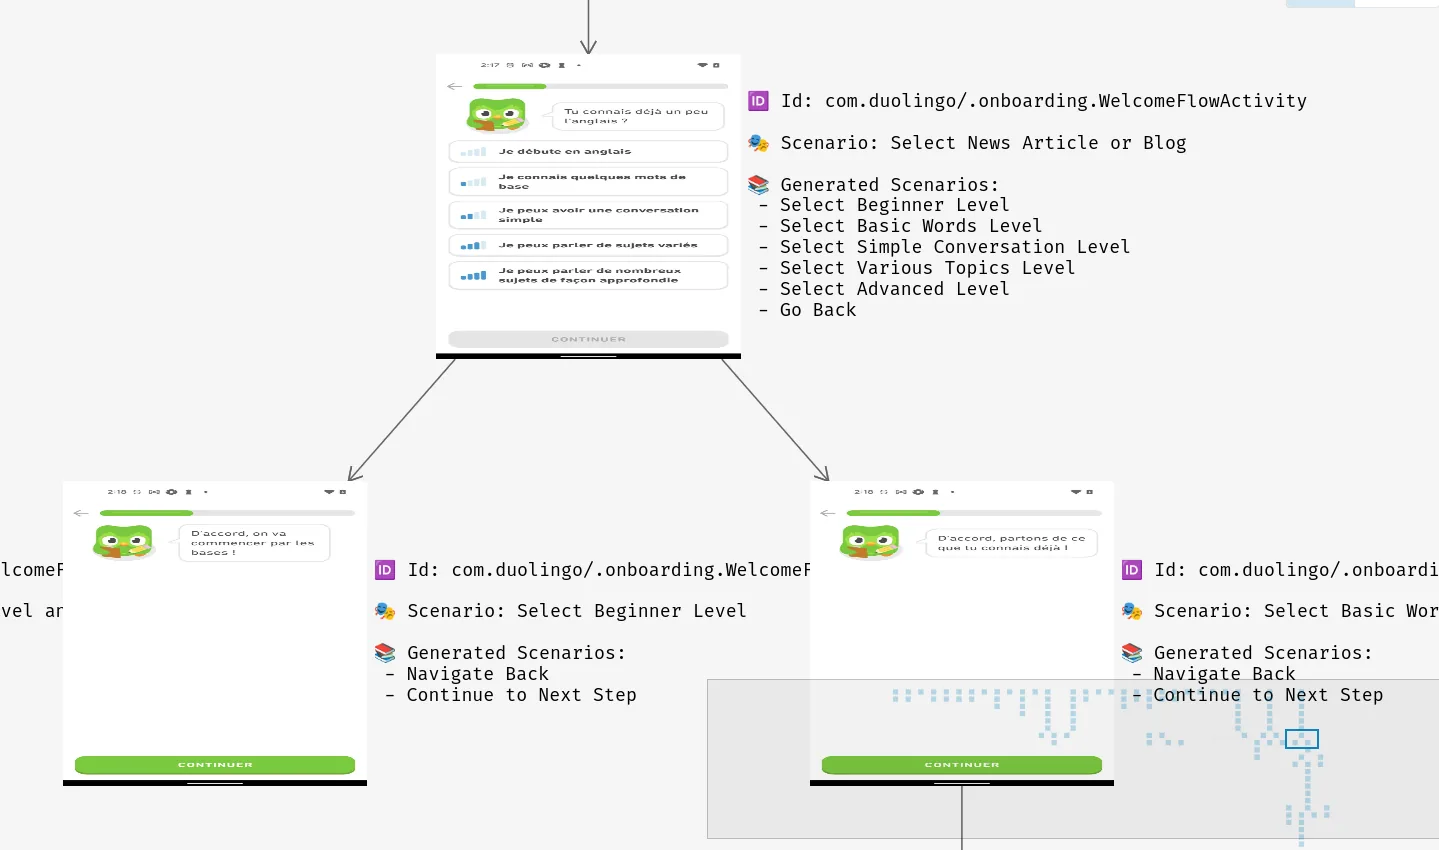
Cada hallazgo incluye la evidencia que lo respalda: tráfico interceptado, actividad del sistema de archivos, llamadas a funciones y código descompilado, todo en un mismo lugar. Los hallazgos de los agentes de IA añaden un exploit funcional que puede reproducir.
Corrija lo importante
Priorice, corrija y
verifique
Ordene los hallazgos por impacto en el negocio, envíelos a sus herramientas de tickets con el contexto que necesitan los desarrolladores y deje que Ostorlab vuelva a probar para confirmar cada corrección.
Remediación > TicketEstadoCorrija más rápido
Correcciones de código
sugeridas
Autofix propone un cambio de código seguro para cada hallazgo, con su justificación. Los desarrolladores lo revisan y lo aplican con un clic.
Análisis de VulnerabilidadesCorrección Impulsada por IASe adapta a su flujo de trabajo
Compatible con sus herramientas
Ejecute los análisis desde su pipeline de CI/CD, envíe los hallazgos a Jira, Linear o ServiceNow, inicie sesión con SSO SAML y siga automáticamente las publicaciones en las tiendas.

Jira

Linear

Jenkins

GitLab
GitHub
SAML

CircleCI

Bitbucket

GoCD

TeamCity

Slack

Webhook
Vanta

ServiceNow

Bitrise
Harness

Git Autoalojado
Azure DevOps
Próximamente
fastlane
Próximamente
Codemagic
Próximamente
Expo
Ver Todas las Integraciones
Integraciones CI/CDOrientación para su equipo
Recomendaciones de corrección escritas para su app
Ostorlab convierte un análisis en un plan priorizado: qué corregir primero, por qué importa y cómo corregirlo, usando el contexto que usted añade sobre su app.
Escaneo > Recomendaciones IAAñadir contexto¡Acceda a su plan comunitario gratuito!
Obtenga escaneos de aplicaciones móviles ilimitados con Ostorlab, junto con el descubrimiento de su superficie de ataque y el acceso a nuestro sistema de remediación y tickets adaptado a las vulnerabilidades.
Crear una cuentaDescubra en qué hemos estado trabajando...
 Autonomous Pentesting vs. Traditional Penetration Testing: Where Agentic AI Delivers—and Where Humans Still LeadLeer
 New Dashboard UI, On-Premises Scanner, Agentic Scan Knowledge, Multi-Asset Scanning, Linear & MCP Integrations, and New Model SupportLeer
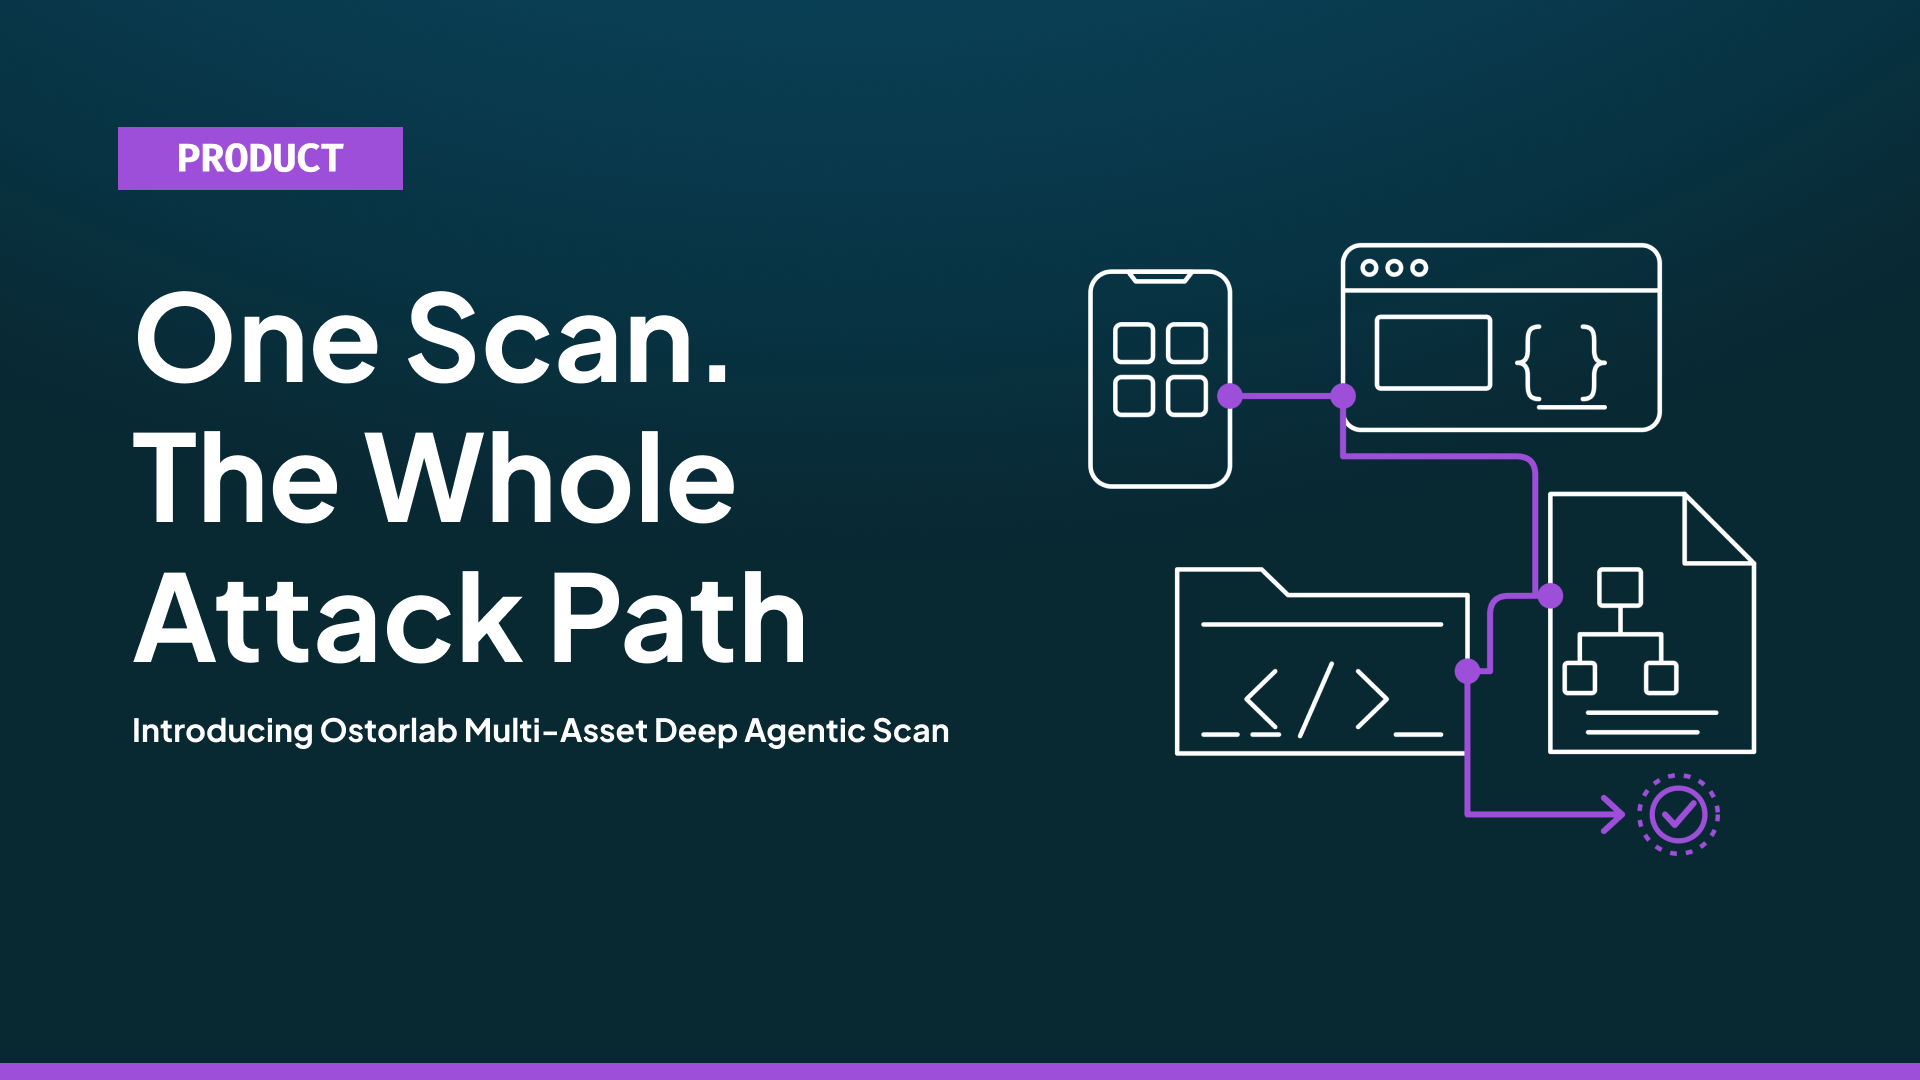 Introducing Multi-Asset Deep Agentic Scan: Connected Testing Across the ApplicationLeer
 Bypassing Mobile App Shielding: Where Detection Ends and Enforcement FailsLeer
Confianza en todo el mundo
Con la confianza de bancos, fintechs y equipos de seguridad
Los equipos de seguridad usan los agentes de IA de Ostorlab para probar cada versión de sus apps móviles, y los desarrolladores reciben hallazgos con un exploit funcional y una corrección aplicable.