

Cómo QMC redujo su tiempo de remediación de 4 meses a 1 semana con pruebas de seguridad agénticas
Qatar Media Corporation (QMC) es la organización nacional de medios públicos de Qatar. El equipo de seguridad de QMC utiliza el escaneo basado en reglas y el Deep Agentic Scan de Ostorlab en todo su portafolio de aplicaciones, combinando ambos para fortalecer la forma en que se identifican, contextualizan y priorizan los hallazgos para su remediación.
Las herramientas de escaneo tradicionales señalaban problemas sin suficiente contexto para actuar rápidamente. Los equipos de seguridad y desarrollo a menudo requerían intercambios adicionales para comprender qué hallazgos eran más importantes y por qué. Las evaluaciones manuales eran exhaustivas pero lentas de escalar en un portafolio de aplicaciones en crecimiento, y el equipo de QMC necesitaba un enfoque que pudiera:
- Brindar contexto en torno a los hallazgos, no solo marcarlos, para que el análisis y la validación avanzaran más rápido
- Facilitar conversaciones de remediación más claras y rápidas entre los equipos de seguridad y desarrollo
- Reducir el tiempo para obtener información de seguridad inicial, sin renunciar al rigor de la revisión manual
- Integrarse en una estrategia de pruebas más amplia que equilibre la cobertura continua con una investigación profunda y dirigida
Escaneo basado en reglas para una cobertura continua y automatizada
QMC utiliza el escaneo basado en reglas para automatizar el monitoreo de seguridad repetible en su portafolio de aplicaciones, proporcionando una cobertura de referencia constante sin esfuerzo manual en cada pase.
Deep Agentic Scan para un análisis más profundo y rico en contexto
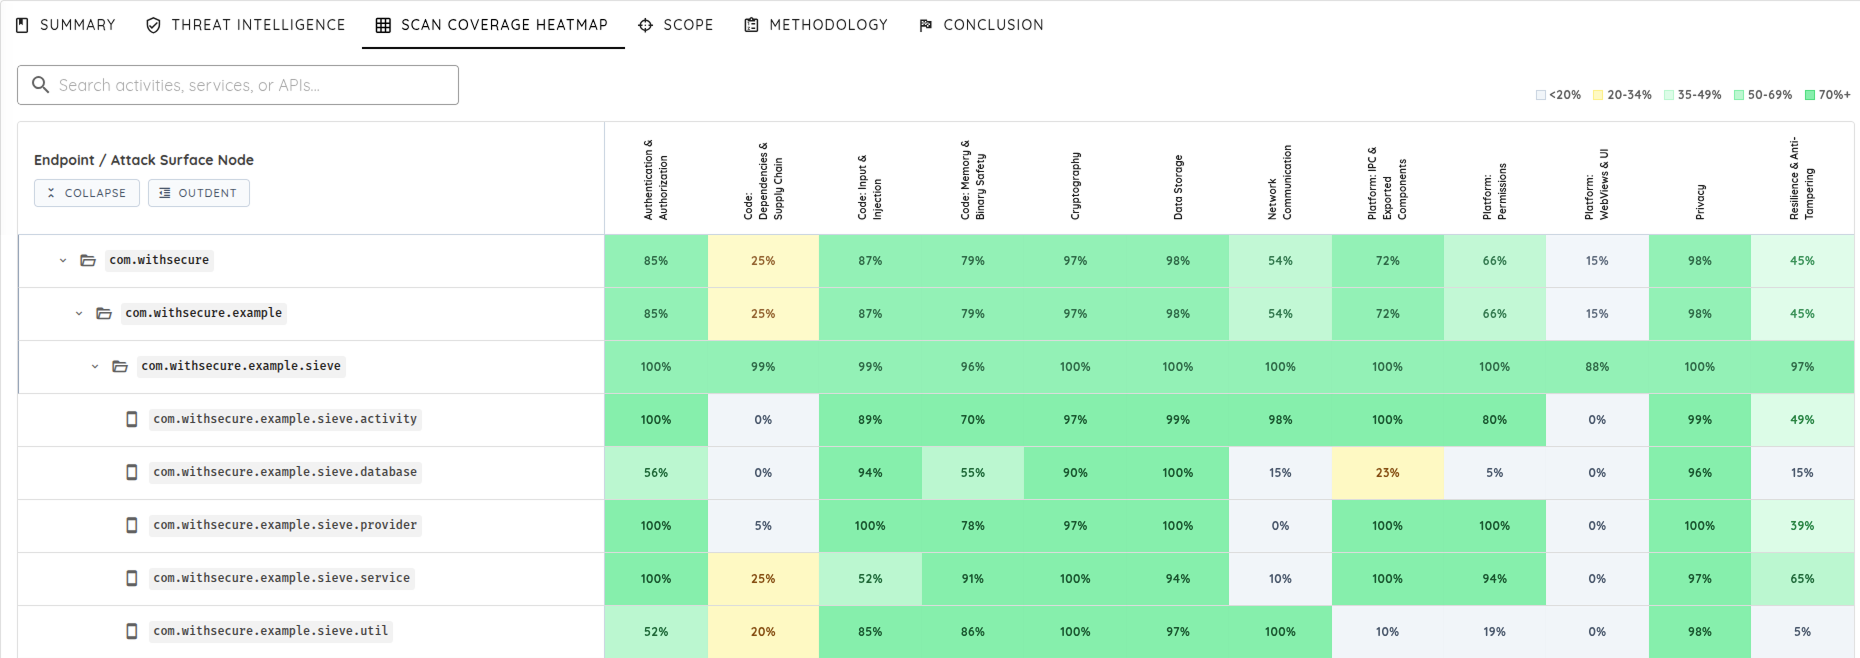
Junto con eso, QMC adoptó el Deep Agentic Scan de Ostorlab para un análisis mejorado y una investigación más profunda de escenarios de ataque complejos, específicamente por el contexto adicional que aporta sobre los hallazgos, incluida la visibilidad del stack tecnológico, el mapeo de la superficie de ataque y las relaciones entre exposiciones, en comparación con los enfoques tradicionales de escaneo automatizado.
Revisión manual como verificación final
Ambos tipos de escaneo automatizado aceleran la identificación y validación de posibles problemas de seguridad, pero la verificación manual y la revisión experta siguen siendo el paso indispensable para confirmar hallazgos y evaluar el riesgo específico del negocio.
Si bien las soluciones de escaneo automatizado no pueden reemplazar por completo las evaluaciones de seguridad manuales, la plataforma ayudó a acelerar la identificación y validación de posibles problemas de seguridad.
— QMC
Contexto que agiliza el análisis y la validación
El contexto añadido del Deep Agentic Scan, incluida la visibilidad del stack tecnológico, el mapeo de la superficie de ataque y las relaciones entre posibles exposiciones, proporcionó al equipo de QMC un punto de partida más claro para el análisis y la validación. Al centrarse en hallazgos que ya habían sido investigados y validados, QMC redujo el ciclo promedio de remediación de cuatro meses a una semana, una remediación aproximadamente 17× más rápida.
El Deep Agentic Scan proporcionó información contextual más amplia sobre los hallazgos identificados, incluida la visibilidad del stack tecnológico, el mapeo de la superficie de ataque y las relaciones entre posibles exposiciones.
— QMC
Conversaciones mejor fundamentadas con los propietarios de aplicaciones
Ese mismo contexto cambió la dinámica de las conversaciones de remediación de QMC con los desarrolladores y propietarios de aplicaciones, pasando de enumerar problemas a acordar qué corregir primero, según el riesgo y el impacto en el negocio.
Esto respaldó discusiones de remediación mejor fundamentadas y ayudó a los interesados a priorizar las acciones correctivas en función del riesgo y el impacto empresarial.
— QMC
Información inicial más rápida, evaluaciones más frecuentes
En comparación con la evaluación manual por sí sola, ejecutar conjuntamente el escaneo basado en reglas y el Deep Agentic Scan redujo significativamente el tiempo necesario para obtener información de seguridad inicial y permitió evaluaciones más frecuentes en múltiples aplicaciones.
El escaneo automatizado redujo significativamente el tiempo requerido para obtener información inicial sobre seguridad y permitió evaluaciones más frecuentes en múltiples aplicaciones.
— QMC
Una estrategia por capas hacia el futuro
De cara al futuro, QMC planea consolidar aún más esta división: escaneo basado en reglas para un monitoreo continuo y repetible, y Deep Agentic Scan reservado para un análisis avanzado e investigación exhaustiva de escenarios de ataque complejos.
Los escaneos basados en reglas pueden respaldar un monitoreo de seguridad continuo y repetible en todas las aplicaciones, mientras que los Deep Agentic Scans se pueden aprovechar para un análisis mejorado y una investigación más profunda de escenarios de ataque complejos.
— QMC
Las aplicaciones se evalúan de forma recurrente mediante el escaneo basado en reglas para una cobertura continua
El Deep Agentic Scan se ejecuta para una investigación más profunda de escenarios de ataque complejos
Los hallazgos del Deep Agentic Scan se enriquecen con el contexto del stack tecnológico, el mapeo de la superficie de ataque y las relaciones de exposición, en comparación con los enfoques de escaneo automatizado tradicionales
El equipo de seguridad utiliza este contexto para priorizar y orientar las discusiones de remediación con los propietarios de aplicaciones
La verificación manual y la revisión experta confirman los hallazgos y evalúan el riesgo específico del negocio
El enfoque de QMC muestra cómo la detección automatizada y las pruebas agénticas pueden trabajar juntas para convertir los hallazgos en acciones más rápidamente. Con un contexto más rico sobre tecnologías, superficies de ataque y exposiciones relacionadas, junto con la revisión experta, QMC mejoró la forma en que se validan y priorizan los hallazgos y redujo su tiempo de remediación de cuatro meses a una semana.
Comenzar
Transforme los hallazgos de seguridad en prioridades de remediación validadas
Deep Agentic Scan aporta contexto a los hallazgos, valida los verdaderos positivos y ayuda a los equipos de seguridad a enfocar la remediación en los problemas más críticos.
Solicitar una Demo