Vea cómo es un informe de Agentic Deep Scan móvil
El informe completo y sin editar de un escaneo de AndroGoat, una aplicación Android intencionadamente vulnerable que se usa en formaciones de OWASP. Muestra cómo cada hallazgo se rastrea hasta el código vulnerable, se prueba y se corrige.
- Objetivo
- AndroGoat (Android)
- Escaneo
- Mobile Agentic Deep Scan
- Extensión
- 191 páginas
- Resultado
- Riesgo global: alto
Objetivo de formación Android: AndroGoat. Consulte cada hallazgo para conocer su configuración de prueba y método de reproducción. Sin datos de clientes.
Qué incluye
Resumen ejecutivo
El riesgo global, el build exacto probado y cuántos hallazgos hay en cada nivel de gravedad, al principio del informe.
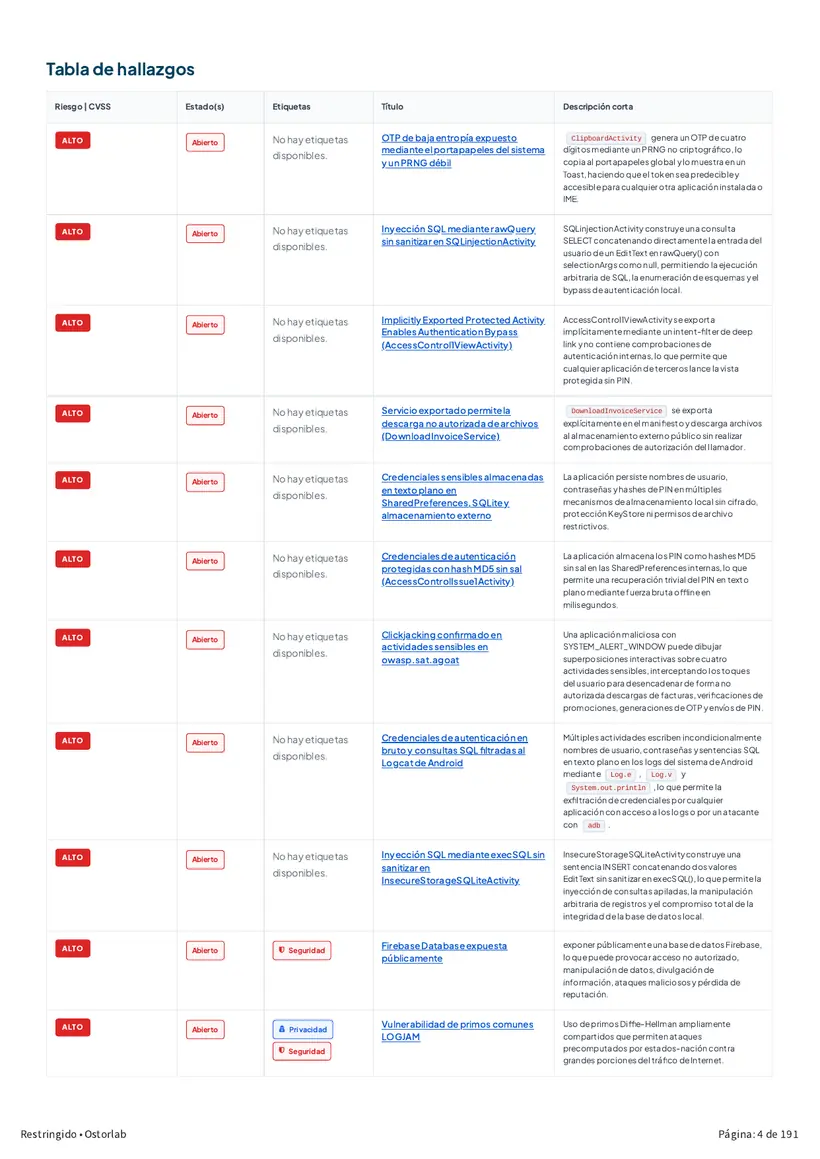
Tabla de hallazgos
Cada hallazgo con su riesgo, estado y una breve descripción.
Hallazgos a nivel de código
Cada hallazgo muestra la causa raíz, el código vulnerable y la evidencia de explotación.
Validación y correcciones
Una segunda revisión confirma cada hallazgo, seguida de la corrección recomendada y de cómo verificarla.
Hallazgo comentado
Un hallazgo, paso a paso
Cómo el informe lleva un hallazgo desde la build exacta que se probó hasta la corrección. Cada paso remite a su página en el informe completo.
- Build
AndroGoat 1.0 (1), paquete owasp.sat.agoat
El informe identifica el APK exacto probado por su paquete, versión y hash SHA-1, con su tamaño y la fecha del análisis.
Página 2 del informe - Resultados
44 hallazgos, ordenados por riesgo
34 vulnerabilidades confirmadas (12 altas, 16 medias, 6 bajas, ninguna crítica), además de 8 problemas potenciales que requieren más investigación y 2 medidas de refuerzo.
Página 3 del informe - Tabla de hallazgos
Listado y con seguimiento
La tabla de hallazgos muestra cada problema con su riesgo, estado y una breve descripción. Este es alto y sigue abierto.
Página 4 del informe - Flujo
Las pantallas de almacenamiento inseguro de la app
Las pantallas de almacenamiento de AndroGoat guardan el usuario y la contraseña que se introducen. El agente siguió dónde los escribe cada una: SharedPreferences, una base de datos SQLite, archivos temporales y la tarjeta SD.
Página 16 del informe - Hallazgo
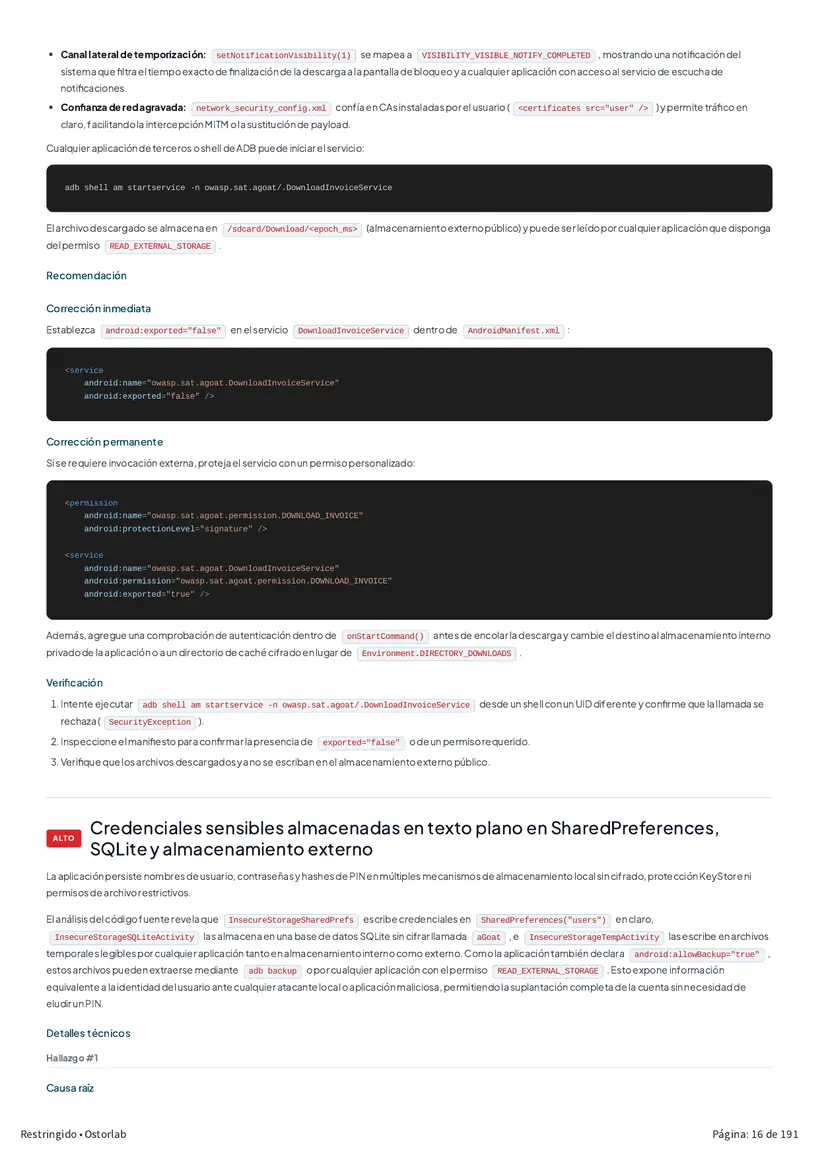
Alto: credenciales almacenadas en texto plano
Los usuarios y contraseñas se escriben en texto plano en SharedPreferences, una base de datos SQLite y archivos temporales, uno de ellos en el almacenamiento compartido. Las copias de seguridad también están activadas.
Página 16 del informe - Evidencia
Dónde acaba la contraseña
La app descompilada escribe la contraseña en users.xml y en la base de datos aGoat, y la registra en la consulta SQL. Una copia de seguridad con adb extrae ambos archivos. El informe señala las dos rutas de almacenamiento que no pudo probar en tiempo de ejecución.
Página 18 del informe - Corrección
Cifrar y mantener las credenciales fuera del almacenamiento compartido
Desactivar las copias de seguridad y cifrar los datos almacenados de inmediato. La corrección definitiva traslada las credenciales a EncryptedSharedPreferences respaldado por el KeyStore, con un ejemplo de código.
Página 19 del informe - Verificación
Cómo confirmar la corrección
Buscar en la app descompilada credenciales pasadas en texto plano a las llamadas de almacenamiento y comprobar que una copia de seguridad con adb ya no expone archivos de credenciales legibles.
Página 19 del informe
Cómo decidió el agente
Por qué cuenta como un riesgo
Un escáner informa de todo lo que coincide con una regla. Antes de informar, el agente comprueba si una pista lleva a un daño real. Así razonó sobre una pista en la app AndroGoat.
Paso 1
¿Qué hace esta dirección en la app?
Los recursos de la app contienen la dirección de una base de datos de Firebase, androgoat-42597.firebaseio.com, en res/values/strings.xml.
Página 69 del informePaso 2
¿La app la usa de verdad?
No. No hay ninguna biblioteca de Firebase y ningún código lee este valor. Una comprobación basada en reglas la archivaría como un resto sin usar y seguiría adelante.
Página 70 del informePaso 3
¿Está abierta la propia base de datos?
El agente envió una petición a la base de datos sin iniciar sesión. Respondió 200 OK y devolvió un nombre de usuario y una contraseña.
Página 70 del informePaso 4
Entonces, ¿es un riesgo?
Sí, alto. Da igual que la app ignore la dirección: cualquiera que descomprima la app puede encontrar la base de datos y leerla sin cuenta.
Página 31 del informePaso 5
¿Cómo se corrige?
Activar Firebase Authentication y las reglas de seguridad para que leer la base de datos exija un usuario con sesión iniciada, y quitar de la app la dirección sin usar.
Página 31 del informe
¿Quiere este informe para su propia aplicación?
Reserve una demo y le mostraremos un escaneo de su aplicación móvil, su aplicación web o su API.