






From Signal to the Android SDK: Chaining Path Traversal, Mimetype Confusion, Security Check Bypass and File Descriptor Bruteforce for Arbitrary File AccessLeer más →
Investigue vulnerabilidades móviles más allá de la detección
Convierta una vulnerabilidad móvil detectada en información de riesgo accionable con una investigación de seguimiento impulsada por IA. Dig Deeper ayuda a los equipos de seguridad a validar hallazgos, obtener contexto técnico, explorar posibles vías de explotación y priorizar la remediación con más confianza.
- Verificar falsos positivos
- Ejecutar investigaciones más profundas
- Realizar acciones personalizadas
Equipos de seguridad confían en nosotros, entre ellos
Vaya más allá del hallazgo inicial
Un hallazgo de vulnerabilidad es solo el punto de partida. Los equipos de seguridad aún deben determinar si el problema es real, cómo puede explotarse y qué hacer a continuación. Dig Deeper añade una capa de investigación enfocada dentro de Ostorlab para pasar de la detección a la validación, el contexto y la toma de decisiones.
1
Valide hallazgos con evaluaciones de seguimiento enfocadas
Inicie una investigación dirigida desde cualquier resultado para confirmar si el problema es válido, reducir falsos positivos y comprender el impacto real antes de escalar o remediar.
2
Investigue la explotabilidad con más contexto
Profundice en un hallazgo para obtener evidencias, detalles técnicos y posibles vías de explotación. Dig Deeper ayuda a evaluar mejor la gravedad, comprender los escenarios de ataque y centrarse en lo más importante.
3
Guíe las investigaciones con acciones especializadas
Elija entre rutas de investigación integradas o proporcione sus propias instrucciones para un análisis especializado. Así adapta el flujo al hallazgo, al entorno y a la pregunta que necesita responder.
Funcionalidades de Dig Deeper
Verifique falsos positivos móviles
Reduzca el ruido ejecutando una evaluación de seguimiento enfocada en un solo hallazgo. Dig Deeper ayuda a confirmar rápidamente si un problema es real, reducir la fatiga de alertas y clasificar con más confianza.
Descubra el riesgo real
Vaya más allá de la alerta inicial para obtener más contexto, identificar señales de respaldo y explorar posibles vías de explotación. Así comprenderá mejor el impacto y se centrará en las vulnerabilidades que realmente importan.
Adapte cada investigación
No todos los hallazgos encajan en un flujo estándar. Con las acciones personalizadas, puede proporcionar sus propios prompts y orientar la investigación hacia pasos de validación especializados, comprobaciones técnicas dirigidas o un análisis más profundo.
Ponga la IA a trabajar en cualquier hallazgo
Dig Deeper utiliza flujos de investigación impulsados por IA para validar hallazgos, enriquecer el contexto y pasar más rápido de la detección a información de riesgo accionable.
Empiece sin complicaciones
Una configuración sencilla del proveedor de IA permite que un solo modelo impulse todo el flujo, para empezar a usar Dig Deeper rápidamente sin carga operativa adicional.
El modelo adecuado para cada tarea
La configuración avanzada multimodelo le da más control sobre cómo se ejecutan las investigaciones, asignando modelos especializados a cada etapa para equilibrar precisión, velocidad y coste.
Convierta los hallazgos en información de riesgo accionable
Dig Deeper ayuda a los equipos de seguridad a responder las preguntas importantes después de un escaneo:
¿Esta vulnerabilidad es real?
¿Merece ser priorizada?
¿Qué evidencias respaldan el hallazgo?
¿Existen vías de explotación plausibles?
¿Qué investigación adicional conviene hacer a continuación?
Single Vulnerability Assessment (SVA)
Pruebas dirigidas bajo demanda
Ejecute una prueba dirigida contra una vulnerabilidad u objetivo de seguridad concreto y obtenga una respuesta clara en minutos, sin volver a lanzar un escaneo completo.
Capacidades clave y casos de uso
Verificación de correcciones más rápida
Compruebe que un parche o cambio de configuración recién desplegado ha cerrado una vulnerabilidad concreta. SVA permite a su equipo volver a probar bajo demanda y confirmar que la corrección se mantiene antes de cerrar un ticket.
Clasificación ágil de informes de bug bounty
Envíe a SVA el informe de un investigador para reproducir y validar el hallazgo, y convierta informes externos en bruto en datos estructurados y accionables para ingeniería.
Comprobaciones de seguridad puntuales y rentables
Ejecute comprobaciones enfocadas en un único objetivo cuando surja un riesgo o requisito de cumplimiento concreto. SVA se centra en el problema objetivo y ofrece resultados rápidos sin el ruido de un escaneo completo.
Simple por defecto, flexible cuando lo necesite
Dig Deeper y SVA admiten dos modos de configuración del proveedor de IA.
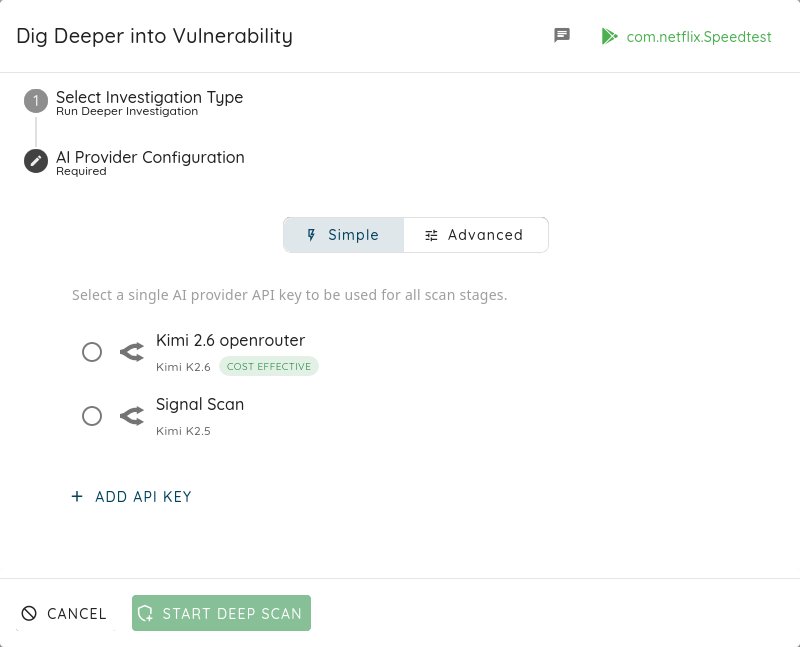
Modo simple
Utilice un solo modelo de IA para todo el flujo de investigación. Ideal si desea la configuración más sencilla y resultados rápidos.
Seamless Integrations with Your Tech Stack
Don't let security become a bottleneck. Ostorlab integrates directly with the tools your development and security teams already use, ensuring that vulnerability management is automated, traceable, and fast.
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 Microsoft AppCenter
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
Con la Confianza de Equipos de Seguridad en Todo el Mundo
Descubra por qué a los expertos de la industria les encanta trabajar con nuestra plataforma


Equipo muy eficiente, los ingenieros de soporte son excelentes y muy capacitados. El producto evoluciona constantemente y toman muy en cuenta la opinión del cliente.
Un producto fiable con características únicas y un enfoque personalizado hacia los productos.
La plataforma nos ayudó a evaluar nuestras aplicaciones móviles internas de manera fácil y eficiente. La integración fue fluida y la automatización dinámica de la interfaz de usuario es excelente.
El producto se adapta perfectamente a nuestras necesidades y es fácil de configurar y utilizar. El equipo es muy reactivo.
Muy profesional y técnico. Cinco estrellas. Excelente entrega.
Seleccionamos a Ostorlab como nuestro único socio para proporcionar escaneos de vulnerabilidades web y de aplicaciones móviles. Tenemos una asociación muy buena.
Su servicio de atención al cliente es de primer nivel y su producto mejora constantemente.
Fácil de usar y mejorando con nuevas actualizaciones, además son rápidos en ayudar y muy eficientes.
Gran producto, con un servicio al cliente increíble, muy útil, preciso y fácil de usar.
Soporte rápido y funcionalidades personalizadas destacadas.
Tuve una experiencia excelente con Ostorlab como solución MAST.
Equipo muy eficiente, los ingenieros de soporte son excelentes y muy capacitados. El producto evoluciona constantemente y toman muy en cuenta la opinión del cliente.
Un producto fiable con características únicas y un enfoque personalizado hacia los productos.
La plataforma nos ayudó a evaluar nuestras aplicaciones móviles internas de manera fácil y eficiente. La integración fue fluida y la automatización dinámica de la interfaz de usuario es excelente.
El producto se adapta perfectamente a nuestras necesidades y es fácil de configurar y utilizar. El equipo es muy reactivo.
Muy profesional y técnico. Cinco estrellas. Excelente entrega.
Seleccionamos a Ostorlab como nuestro único socio para proporcionar escaneos de vulnerabilidades web y de aplicaciones móviles. Tenemos una asociación muy buena.
Su servicio de atención al cliente es de primer nivel y su producto mejora constantemente.
Fácil de usar y mejorando con nuevas actualizaciones, además son rápidos en ayudar y muy eficientes.
Gran producto, con un servicio al cliente increíble, muy útil, preciso y fácil de usar.
Soporte rápido y funcionalidades personalizadas destacadas.
Tuve una experiencia excelente con Ostorlab como solución MAST.
Equipo muy eficiente, los ingenieros de soporte son excelentes y muy capacitados. El producto evoluciona constantemente y toman muy en cuenta la opinión del cliente.
Un producto fiable con características únicas y un enfoque personalizado hacia los productos.
La plataforma nos ayudó a evaluar nuestras aplicaciones móviles internas de manera fácil y eficiente. La integración fue fluida y la automatización dinámica de la interfaz de usuario es excelente.
El producto se adapta perfectamente a nuestras necesidades y es fácil de configurar y utilizar. El equipo es muy reactivo.
Muy profesional y técnico. Cinco estrellas. Excelente entrega.
Seleccionamos a Ostorlab como nuestro único socio para proporcionar escaneos de vulnerabilidades web y de aplicaciones móviles. Tenemos una asociación muy buena.
Su servicio de atención al cliente es de primer nivel y su producto mejora constantemente.
Fácil de usar y mejorando con nuevas actualizaciones, además son rápidos en ayudar y muy eficientes.
Gran producto, con un servicio al cliente increíble, muy útil, preciso y fácil de usar.
Soporte rápido y funcionalidades personalizadas destacadas.
Tuve una experiencia excelente con Ostorlab como solución MAST.
FAQ
Preguntas frecuentes
Respuestas claras sobre cobertura, configuración y cómo llegan los resultados a su equipo.
¿No encuentra su respuesta? Reserve una demo o contáctenos.
Empiece con Dig Deeper
Valide hallazgos, investigue vulnerabilidades en profundidad y convierta la detección en información de riesgo accionable.