






Presentamos la evaluación de vulnerabilidad única y Dig Deeper de OstorlabLeer más →
Investigue vulnerabilidades web más allá de la detección
Investigue un hallazgo web específico, pruebe una hipótesis de ataque personalizada o valide una corrección sin repetir una evaluación completa. Dig Deeper añade contexto técnico y pruebas dirigidas a sus resultados existentes; los hallazgos confirmados por agentes de IA ya incluyen pruebas de explotación.
- Investigar hallazgos potenciales
- Ejecutar investigaciones más profundas
- Probar hipótesis personalizadas y correcciones
Equipos de seguridad confían en nosotros, entre ellos
Vaya más allá del hallazgo inicial
Los hallazgos confirmados por agentes de IA ya incluyen pruebas de explotación. Use Dig Deeper para investigar un hallazgo potencial de otro motor de escaneo, explorar otra ruta de ataque, probar una hipótesis personalizada o comprobar una corrección.
1
Investigue hallazgos potenciales
Ejecute una investigación enfocada en un hallazgo potencial para evaluar si es explotable y recopilar pruebas de su impacto. Los hallazgos potenciales siguen siendo distintos de los hallazgos confirmados por agentes de IA.
2
Investigue la explotabilidad con más contexto
Explore un impacto adicional, rutas de ataque relacionadas o un escenario diferente en torno a un hallazgo. Oriente al agente hacia la pregunta técnica que su equipo necesita resolver.
3
Guíe las investigaciones con acciones especializadas
Elija una acción integrada o proporcione instrucciones personalizadas para probar una hipótesis de ataque, investigar un comportamiento específico o validar una corrección desplegada.
Funcionalidades de Dig Deeper
Clasifique hallazgos potenciales
Investigue un hallazgo potencial de un motor de escaneo con comprobaciones dirigidas y pruebas de reproducción, para que su equipo pueda decidir si debe escalarlo.
Descubra el riesgo real
Vaya más allá de la alerta inicial para obtener más contexto, identificar señales de respaldo y explorar posibles vías de explotación. Así comprenderá mejor el impacto y se centrará en las vulnerabilidades que realmente importan.
Adapte cada investigación
No todos los hallazgos encajan en un flujo estándar. Con las acciones personalizadas, puede proporcionar sus propios prompts y orientar la investigación hacia pasos de validación especializados, comprobaciones técnicas dirigidas o un análisis más profundo.
Ponga la IA a trabajar en cualquier hallazgo
Use agentes de IA para un seguimiento enfocado: investigar un hallazgo potencial, explorar un escenario de ataque personalizado o validar la remediación. Los hallazgos confirmados por agentes de IA ya incluyen pruebas de explotación de la evaluación original.
Empiece sin complicaciones
Use Cyber Models gestionados por Ostorlab con créditos o conecte su propia clave de proveedor de IA. Elija la configuración que se adapte al flujo de trabajo de su equipo.
El modelo adecuado para cada tarea
La configuración avanzada multimodelo le da más control sobre cómo se ejecutan las investigaciones, asignando modelos especializados a cada etapa para equilibrar precisión, velocidad y coste.
Convierta los hallazgos en información de riesgo accionable
Elija la pregunta para una investigación dirigida:
¿Se puede reproducir este hallazgo potencial?
¿Merece ser priorizada?
¿Qué impacto adicional puede tener este hallazgo?
¿Funciona nuestra hipótesis de ataque personalizada?
¿La corrección desplegada ha eliminado la vulnerabilidad?
Single Vulnerability Assessment (SVA)
Pruebas dirigidas bajo demanda
Ejecute una prueba dirigida contra una vulnerabilidad u objetivo de seguridad concreto y obtenga una respuesta clara en minutos, sin volver a lanzar un escaneo completo.
Capacidades clave y casos de uso
Verificación de correcciones más rápida
Compruebe que un parche o cambio de configuración recién desplegado ha cerrado una vulnerabilidad concreta. SVA permite a su equipo volver a probar bajo demanda y confirmar que la corrección se mantiene antes de cerrar un ticket.
Clasificación ágil de informes de bug bounty
Envíe a SVA el informe de un investigador para reproducir y validar el hallazgo, y convierta informes externos en bruto en datos estructurados y accionables para ingeniería.
Comprobaciones de seguridad puntuales y rentables
Ejecute comprobaciones enfocadas en un único objetivo cuando surja un riesgo o requisito de cumplimiento concreto. SVA se centra en el problema objetivo y ofrece resultados rápidos sin el ruido de un escaneo completo.
Simple por defecto, flexible cuando lo necesite
Con BYOK, Dig Deeper y SVA ofrecen configuraciones simple y avanzada del proveedor de IA. También puede ejecutar investigaciones con Cyber Models gestionados por Ostorlab y créditos.
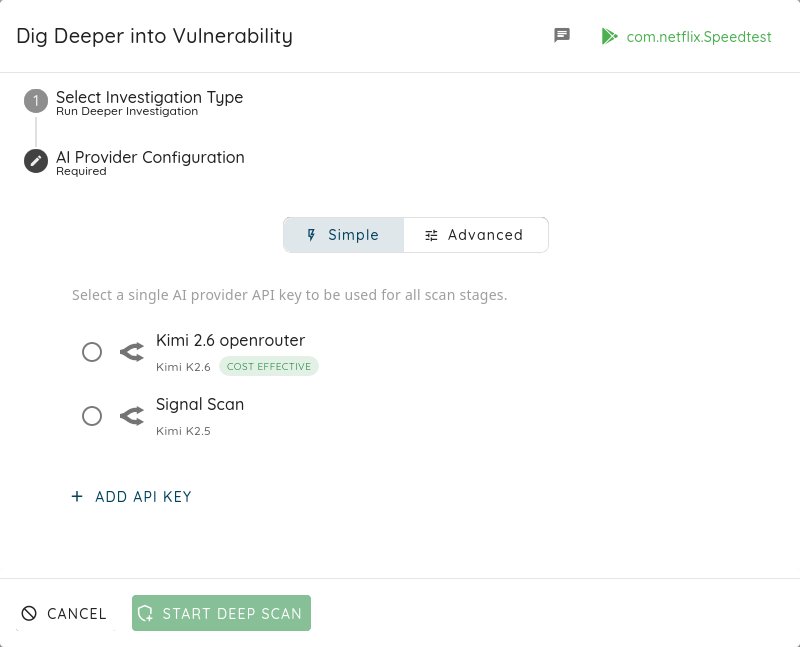
Modo simple
Utilice un solo modelo de IA para todo el flujo de investigación. Ideal si desea la configuración más sencilla y resultados rápidos.
Seamless Integrations with Your Tech Stack
Don't let security become a bottleneck. Ostorlab integrates directly with the tools your development and security teams already use, ensuring that vulnerability management is automated, traceable, and fast.
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
Con la Confianza de Equipos de Seguridad en Todo el Mundo
Descubra por qué a los expertos de la industria les encanta trabajar con nuestra plataforma

Equipo muy eficiente, los ingenieros de soporte son excelentes y muy capacitados. El producto evoluciona constantemente y toman muy en cuenta la opinión del cliente.
Un producto fiable con características únicas y un enfoque personalizado hacia los productos.
La plataforma nos ayudó a evaluar nuestras aplicaciones móviles internas de manera fácil y eficiente. La integración fue fluida y la automatización dinámica de la interfaz de usuario es excelente.
El producto se adapta perfectamente a nuestras necesidades y es fácil de configurar y utilizar. El equipo es muy reactivo.
Muy profesional y técnico. Cinco estrellas. Excelente entrega.
Seleccionamos a Ostorlab como nuestro único socio para proporcionar escaneos de vulnerabilidades web y de aplicaciones móviles. Tenemos una asociación muy buena.
Su servicio de atención al cliente es de primer nivel y su producto mejora constantemente.
Fácil de usar y mejorando con nuevas actualizaciones, además son rápidos en ayudar y muy eficientes.
Gran producto, con un servicio al cliente increíble, muy útil, preciso y fácil de usar.
Soporte rápido y funcionalidades personalizadas destacadas.
Tuve una experiencia excelente con Ostorlab como solución MAST.
FAQ
Preguntas frecuentes
Respuestas claras sobre cobertura, configuración y cómo llegan los resultados a su equipo.
¿No encuentra su respuesta? Reserve una demo o contáctenos.
Empiece con Dig Deeper
Investigue hallazgos potenciales, pruebe hipótesis de ataque personalizadas y valide correcciones con una evaluación de IA enfocada.