Edición 2026

Seguridad de las aplicaciones de banca móvil2026

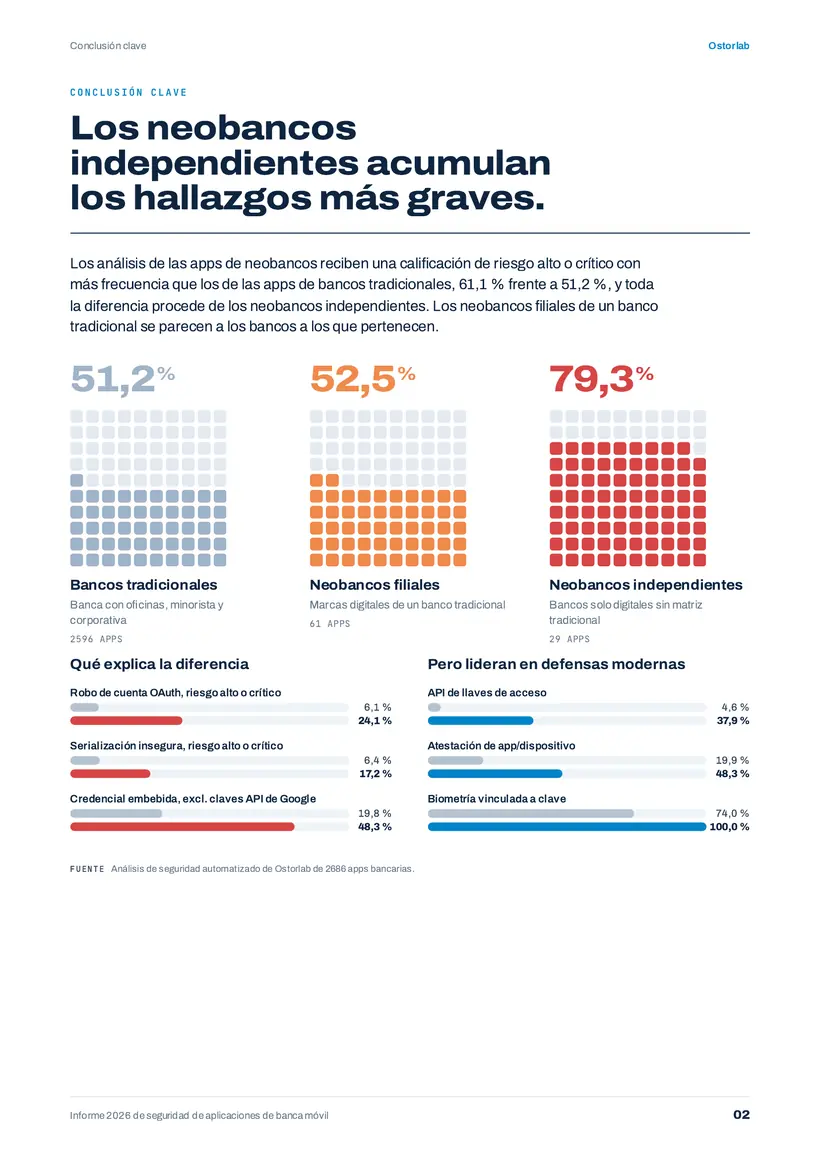
Las apps de neobancos independientes reciben una calificación de alto riesgo con más frecuencia que las de los bancos tradicionales: 79 % frente a 51 %.

  • Sin calificación de alto riesgo
  • Riesgo alto o crítico
  • 29 apps de 10 neobancos independientes, frente a todas las demás apps bancarias escaneadas.

Seguridad de las aplicaciones de banca móvil

Dentro de 2690 apps bancarias

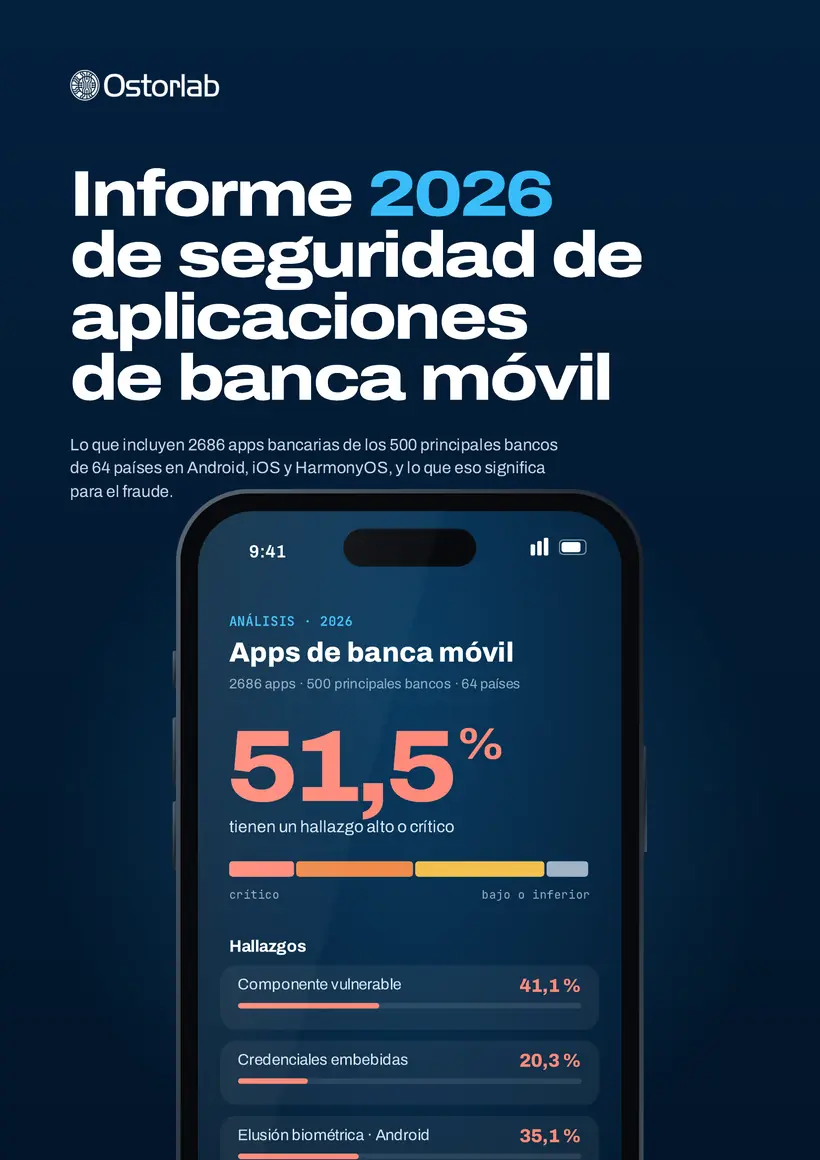
Analizamos 2690 apps bancarias en Android, iOS y HarmonyOS, de 500 bancos. Dos fuentes: las propias apps, leídas y escaneadas por Ostorlab, y la información pública, como las páginas de las tiendas, los sitios web de los bancos y los informes de amenazas.

Portada del informe 2026 de seguridad de aplicaciones de banca móvil

Conclusiones clave

Conclusiones clave de un vistazo

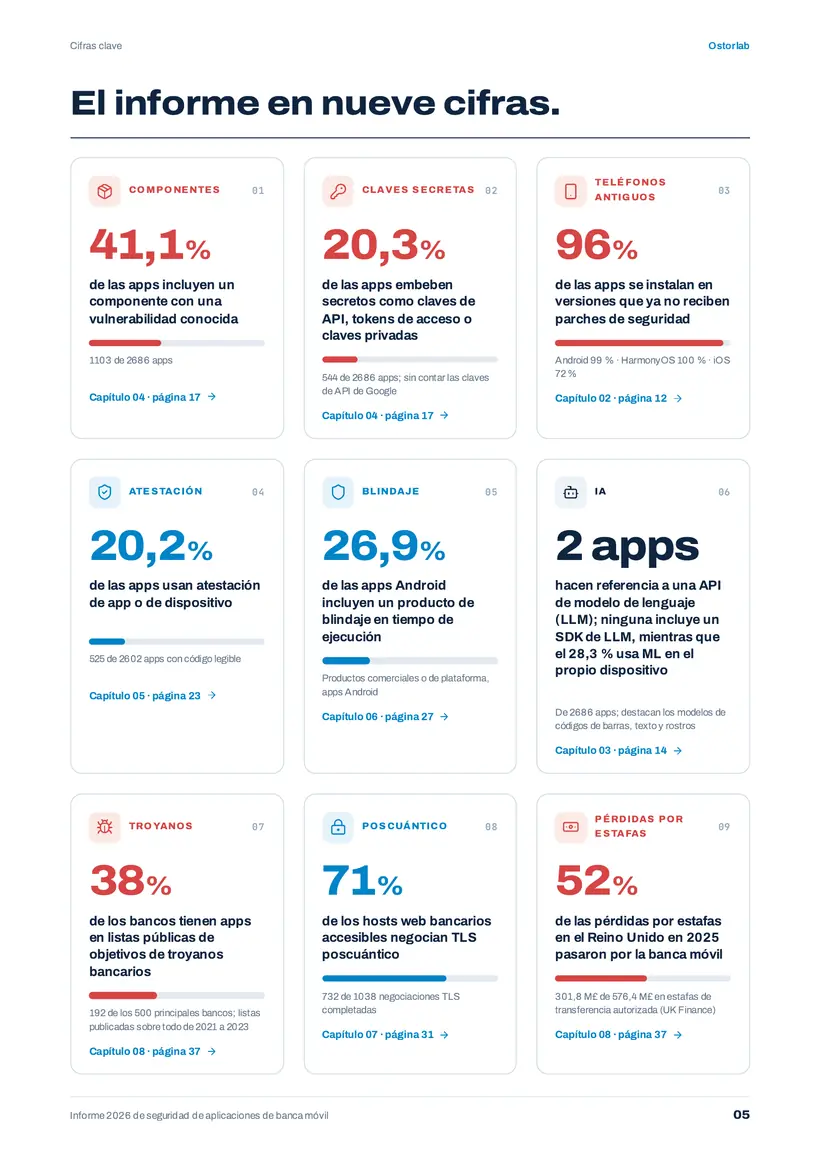
  1. Llamadas fraudulentas11 %de las apps tienen todos los controles contra una llamada fraudulentaVer por qué
  2. Manipulación44 %de las apps Android detectan una copia reempaquetadaVer por qué
  3. Llaves de acceso5 %de las apps ofrecen llaves de accesoVer por qué
  4. Plataformas compartidas14 %de los bancos comparten una plataforma de app ya hechaVer por qué
  5. Asistentes de IA30 %de las apps con asistente de IA tienen una clave secreta en su código19,9 % en las apps sin asistenteVer por qué
  6. Bibliotecas3 versionesde retraso respecto a la última, en las bibliotecas de una app Android típicaVer por qué
  7. Etiquetas de privacidad64 %de las etiquetas de privacidad Android omiten datos a los que la app accedeVer por qué
  8. Claves secretas18 %de las apps Android incluyen una clave secretaVer por qué

Más de 3,7 mil millones de descargas en Google Play para las apps analizadas.

Las notas no miden la seguridad: 3,8 estrellas con un fallo crítico, 3,9 sin él.

Protección del cliente

Inicio de sesión, pagos y estafas, en el código

Lo que las apps bancarias llevan para proteger a sus clientes: controles en pagos y estafas, cómo se vincula la cuenta al teléfono y hasta dónde llega cada app, paso a paso.

Qué protecciones de pago y contra estafas incluyen las aplicaciones

Una fila por protección en el código. Los puntos llenos son las apps que la tienen.

FIG. 1.1

Solo el 19 % de las apps bancarias tiene código de detección de fraude, y el 17 % un aviso de estafa

  • En el código
  • No encontrada
  • Un punto = 2 % de las aplicaciones

Apps Android, iOS y HarmonyOS, leídas en su código. Los controles de superposición de pantalla solo existen en Android y HarmonyOS, así que esa fila es una parte de esas apps.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Cómo las aplicaciones identifican al cliente y lo vinculan al teléfono

Una contraseña robada no debe servir en otro móvil. Puntos llenos: apps que lo comprueban.

FIG. 1.2

El 90 % de las apps vincula la cuenta a un solo teléfono, pero solo el 51 % guarda la clave en el chip seguro

  • En el código
  • No encontrado
  • Un punto = 2 % de las aplicaciones

Apps Android, iOS y HarmonyOS, leídas en su código. Las solicitudes firmadas, el control de bloqueo de pantalla y la atestación de claves solo existen en Android y HarmonyOS, así que esas filas son partes de esas apps.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

El 72 % de las apps de iOS se desbloquea con una simple comprobación sí/no de huella o rostro, que una app manipulada puede falsear.

Hasta dónde llegan las aplicaciones, paso a paso

Cada paso cuenta solo las apps que también tienen todos los pasos anteriores, así que el porcentaje baja a medida que avanza. Cada teléfono es el 5 % de las apps.

FIG. 1.3

Solo el 11 % de las aplicaciones bancarias tiene todos los pasos contra una llamada fraudulenta

Un estafador llama y guía al cliente en un pago mientras ve su pantalla. ¿Puede la aplicación detectar la llamada, ver que se comparte la pantalla y avisar?

100 % de las aplicaciones aún tienen todos los pasos

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Resistencia a la manipulación

¿Lo notaría la aplicación?

Apps copiadas, teléfonos desbloqueados, teléfonos falsos, herramientas de manipulación: leímos el código de cada app de Android en busca de los controles con los que se topa un atacante. Primero, haga una apuesta.

FIG. 2.1

Apps con cada control antimanipulación, de cada 100

De cada 100 apps bancarias, ¿cuántas tienen los nueve controles?

Apps de Android. Un control cuenta solo si lo usa el código propio del banco, no si solo está dentro de una biblioteca externa.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

El 99 % de estas apps aún se instala en versiones de Android que ya no reciben parches de seguridad. También el 99 % de las que detectan teléfonos desbloqueados: rechazan un teléfono manipulado pero aceptan uno anticuado.

Defensas modernas

Las defensas que inutilizan las contraseñas robadas

Con una contraseña robada hay cuatro formas de entrar en una cuenta. Estas cuatro defensas las cierran. Así de a menudo aparece cada una en el código de las apps.

FIG. 3.1

Las llaves de acceso bloquean dos tipos de ataque, pero solo el 5 % de las apps las ofrece

Defensa Contraseña robada por phishing Teléfono de otra persona Aplicación modificada Bots en teléfonos falsosEn el código
Llaves de acceso5 %En el código
Verificación de app de Google, Play Integrity (Android)16 %En el código
Verificación de app de Apple, App Attest o DeviceCheck (iOS)21 %En el código
Huella o rostro que desbloquea una clave segura45 %En el código

Hallado en el código de la app. Android: llaves de acceso, la comprobación de apps de Google (Play Integrity) y claves bloqueadas con huella. iOS: llaves de acceso y las comprobaciones de apps de Apple. El 4 % aún usa SafetyNet, la verificación de apps que Google ya cerró.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Lo difícil que es desmontar la aplicación

Antes de manipular una app, el atacante lee su código. El código ofuscado y el código nativo reforzado lo frenan. Las apps creadas para un Android antiguo pierden protecciones que las versiones nuevas activan por defecto.

FIG. 3.2

El 30 % de las apps ofusca la mayor parte de su código

  • 30 %de las apps ofuscan la mayor parte de su propio código
  • 67 %de las apps con código nativo propio lo compilan con todas las protecciones estándar (PIE, stack canaries, RELRO)
  • 72 %de las apps de Android están creadas para una versión actual de Android

Apps de Android cuyo código pudimos leer. Código oculto: contado solo en apps escritas en Java o Kotlin. Código nativo: apps con su propio código de bajo nivel. Al día: Android 16 o posterior.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Llaves de acceso en la app, pero no en la web del banco

Una llave de acceso necesita dos mitades: código en la app y un archivo en la web del banco que nombre la app. Sin ese archivo, el teléfono no ofrece llaves de acceso para el banco. Comprobamos las dos mitades en cada app de Android e iOS. Primero el teléfono muestra cómo funciona una llave de acceso y luego intenta iniciar sesión en cada app preparada para ellas.

FIG. 3.3

Solo el 10 % de las apps de Android preparadas para llaves de acceso puede usarlas de verdad

Paso 1 de 3

Una llave de acceso sustituye a la contraseña

Inicias sesión con tu huella o tu cara. No hay nada que escribir, así que nada que robar ni suplantar.

Web lista: la web del banco incluye la app para iniciar sesión con llave de acceso. No se muestran las apps sin ninguna de las dos mitades. En iOS solo contamos código de llave de acceso confirmado. Las apps de HarmonyOS quedan fuera: no admiten llaves de acceso.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Plataformas compartidas

Un proveedor, muchos bancos

Unas pocas plataformas de apps ya hechas y bibliotecas de código están dentro de muchas apps bancarias. Un solo fallo en una de ellas afecta a muchos bancos a la vez.

FIG. 4.1

Un solo fallo en la mayor plataforma compartida afectaría a 4 de cada 100 bancos

14de cada 100 bancos crean su app sobre una plataforma compartida

  • Backbase 4 %
  • Q2 3 %
  • Oracle FLEXCUBE 3 %
  • NCR D3 2 %
  • Temenos 2 %
  • No se encontró plataforma compartida 86 %

También compartido dentro de las apps, las cree quien las cree

Bibliotecas de código externas

  1. Firebase Analytics56
  2. Firebase Crashlytics48
  3. Huawei Mobile Services13
  4. Dynatrace12
  5. AppsFlyer11

Productos de protección de apps

  1. Google Play integrity protection14
  2. IBM Trusteer3
  3. Zimperium2

385 bancos revisados · Apps Android cuyo código pudimos leer. Un banco cuenta en una plataforma cuando una de sus apps está construida sobre ella; un banco en dos plataformas cuenta una vez. Un banco más usa TCS BaNCS (menos del 1 %). Bibliotecas y productos de protección: parte de las apps. Huawei Mobile Services aparece alto porque muchas apps de Google Play también lo incluyen, para funcionar en teléfonos Huawei.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Un producto de protección no deja la app limpia: las apps que lo tienen llevan más a menudo una clave secreta en el código (29 % frente a 19 %) y una biblioteca antigua con un fallo conocido (53 % frente a 40 %).

Apps llave en mano

Misma plataforma, mismas protecciones

Algunos bancos compran una app lista para usar (de marca blanca) a un proveedor. Comparamos cada par de apps del mismo proveedor, en sus debilidades y sus protecciones, y lo mismo con apps sin relación. Comparten claramente las protecciones; en las debilidades el resultado es mixto, y las apps de algunos proveedores comparten menos que apps sin relación. Cada hoja es la app de un banco, y su círculo contiene sus debilidades o protecciones. La parte superpuesta es lo que comparten las dos. El anillo discontinuo muestra la superposición de dos apps sin relación.

FIG. 4.2

Dos apps de Temenos comparten el 67 % de sus protecciones; dos apps sin relación, el 25 %

Las apps de dos bancos, ambas creadas con Q2

Creada con Q2 grupo pequeño

62 %en común

2,5× las apps sin relación

Q262 %
Apps sin relación25 %

16 apps

Q2: 62 % en común, 2,5× las apps sin relación

En común: de todos los fallos (o protecciones) de dos apps, la parte que comparten, valor típico en cada par de apps de un proveedor. Apps sin relación: 20.000 pares al azar. Q2 y NCR D3 son grupos pequeños. Detectamos a los proveedores en el código, así que se pierden las apps sin sus marcas.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Qué hacen las aplicaciones

Qué pueden hacer las aplicaciones bancarias en 2026

Envíos de dinero a personas, control de tarjetas, tarjetas virtuales, presupuestos: contamos las funciones que cada app tiene en su código y describe en su página de la tienda. Cada una es algo que un atacante puede alcanzar.

FIG. 5.1

3 de 4 funciones bancarias son más habituales en las apps de neobancos que en las de bancos tradicionales

  • Bancos tradicionales
  • Neobancos
  1. Transferencias entre particulares16 %28 %
  2. Bloqueo y control de tarjetas27 %24 %
  3. Tarjetas virtuales y de un solo uso5 %28 %
  4. Presupuestos y análisis de gastos13 %48 %

Solo se cuenta cuando el código de la app tiene la función y su página en la tienda la menciona. Apps Android e iOS. Neobancos: 29 apps, un grupo pequeño; bancos tradicionales: 848 apps.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Cómo es la propia descarga

Antes de cualquier función está la descarga: qué pide, cuánto pesa, cada cuánto cambia y en qué teléfonos antiguos sigue funcionando.

FIG. 5.2

La app bancaria Android típica pide 23 permisos y pesa 68 MB

  • 23permisos que pide la app típica
  • 68MB, la descarga típica
  • 9versiones al año, la app Android típica
  • 99 %de las apps Android aún se instalan en un sistema de teléfono que ya no recibe actualizaciones

Apps Android. «Típica» es el valor central (mediana). Sistema antiguo: la app aún se instala en Android 13 o anterior, que ya no recibe parches de seguridad.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Actualizar a menudo no significa tener menos fallos: el 63 % de las apps de Android actualizadas cada tres semanas o menos tiene un fallo crítico o alto, frente al 51 % de las que se actualizan menos de una vez cada tres meses. Las fechas salen de las versiones citadas en las reseñas de las tiendas.

Asistentes de IA

Los asistentes de IA abren nuevas puertas

Los bancos añaden asistentes de IA a sus apps. Cada uno es un nuevo sitio donde dejarse una clave.

3,7 %


de las aplicaciones bancarias incluyen un asistente de IA

30 % de ellas tienen una clave secreta escrita en la app, al alcance de cualquiera.

FIG. 6.1

El 30 % de las apps con asistente de IA deja una clave secreta en su código, frente al 19,9 % sin asistente

Piense en la app como una puerta: una clave dejada en el código es una llave dejada en el escalón. Mire qué pasa cuando el banco añade un asistente de IA.

Llave bajo el felpudoTienen una clave secreta en el códigoSin asistente19,9 %Con asistente de IA30 %1,5× más frecuente en cuanto hay un asistente de IA

Las apps sin asistente también dejan secretos, aunque con menos frecuencia: una de cada cinco.

Asistente: un chatbot integrado en la app; el chat en vivo con una persona no cuenta. Clave secreta: una de la que nuestro escaneo está seguro, sin contar las claves de API de Google, que las apps incluyen por diseño. Ninguna app tenía una clave para un servicio de IA. 2 apps llaman a Gemini, la IA de Google, y ninguna tiene asistente. Los bancos grandes suelen tener a la vez un asistente y más complementos: es una relación, no una causa.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Actualizaciones y privacidad

Cuán desactualizadas están las bibliotecas de las apps

Las apps se construyen con bibliotecas de código ya hechas, y la mayoría tiene versiones más nuevas. Para cada biblioteca contamos cuántas versiones va por detrás de la última. Desliza por la escala.

3


versiones de retraso, en las bibliotecas de la app típica

FIG. 7.1

El 98 % de las apps bancarias Android tiene al menos una biblioteca con 10 versiones de retraso

99 %de las apps tienen bibliotecas que, por lo general, van 1 versión o más por detrás de la última.

Apps de Android. Cada biblioteca se compara con su última versión estable.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

No solo las bibliotecas: cerca de 1 de cada 20 bancos ha tenido un fallo de seguridad público (CVE) en su propia app, la mayoría hace años.

Etiquetas de la tienda frente a la aplicación

64 %

de las apps bancarias de Android omiten en su etiqueta de privacidad algo que la app pide o que recoge código de terceros

Parte de apps cuya etiqueta omite este dato, aunque la app lo pide o lleva código de terceros que lo recoge.

Android frente a iOS

Un banco, dos aplicaciones, dos niveles de seguridad

La mayoría de los bancos tiene una app de Android y otra de iOS. Mismo nombre, mismo logo, pero a menudo hechas por equipos distintos. Pasamos los mismos controles a las dos apps de cada banco que tiene ambas.

80 %

de los bancos tienen al menos un control en el que sus dos aplicaciones difieren

La protección de un cliente depende del teléfono que use, y a un atacante le basta con la aplicación más débil.

FIG. 8.1

Las apps de Android salen peor que las de iOS en 3 de 3 controles

Controles en los que las apps de esta plataforma salen peor

Los bancos cuyo código Android e iOS pudimos leer completo, un grupo menor que el de la fig. 8.3, cuyas dos apps se escanearon. Cada fila es un problema: cuanto más a la derecha, peor.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Banco a banco

Mismo banco, mismo control, otra respuesta

Un círculo reúne los bancos cuya app de Android tiene el problema; el otro, los de la app de iOS. En la parte común, lo tienen las dos. Los puntos fuera de ella son bancos cuyas apps difieren: arreglar una deja la otra abierta.

FIG. 8.2

En el 80 % de los bancos, las apps de Android e iOS difieren en al menos un control

32 de 100 bancos: el problema está en una aplicación y no en la otra

  • 19 Solo Android
  • 16 Ambas apps
  • 13 Solo iOS
  • 52 Ninguna

Cada barra son 100 bancos: solo Android, ambas aplicaciones, solo iOS y ninguna. La cifra son los bancos cuyas dos aplicaciones difieren.

Mostrado como 100 bancos, a escala de los 75 con las dos apps. El tamaño de los círculos es proporcional; un punto por banco.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Apps gemelas

Mismo banco, dos apps: ¿cuál resiste mejor?

En 152 bancos analizamos tanto la app de Android como la de iOS, y comparamos las dos versiones de cada banco. Los dos teléfonos caen a la vez. En protecciones y puntuación, cada celda es un banco, en el mismo lugar en ambas pantallas, encendida en su app más sólida. En fallos críticos, cada casilla roja es una app con un fallo grave, contada en cada plataforma.

FIG. 8.3

El 54 % de las apps de Android de los bancos tiene un fallo grave, frente al 34 % de sus apps de iOS

Android54 %

iOS34 %

Cada casilla roja es una app con un fallo crítico o alto, contada en cada plataforma, sin emparejar banco por banco.

Los 152 bancos con ambas apps analizadas. Protecciones: los 9 controles antimanipulación que tienen ambas plataformas. Las reglas del análisis cambian según la plataforma, así que la comparación de puntuaciones es orientativa.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Fuera de la aplicación

Lo que los atacantes encuentran sin abrir la aplicación

Apps falsas en las tiendas, direcciones web parecidas, correos que cualquiera puede falsificar, configuraciones de servidor antiguas: un atacante puede trazar el mapa de un banco con fuentes públicas antes de tocar su app. Miramos lo que cada uno deja a la vista.

FIG. 9.1

El 97 % de los bancos tiene direcciones web parecidas registradas, por terceros o por el propio banco

28 %

de los bancos tienen aplicaciones de otros editores con su nombre en las tiendas de aplicaciones

Apps en Google Play, App Store o AppGallery que usan el nombre del banco pero vienen de otra persona (sin contar los socios del banco). Merecen revisión; no todas son falsas.

486 bancos revisados · Fuentes públicas y sitios web públicos de los bancos. 500 bancos, 1.252 sitios web bancarios.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Un banco, decenas de imitaciones

Un banco típico tiene 28 direcciones web registradas a un pequeño cambio de la suya. Así se crean, con un banco inventado.

FIG. 9.2

El 54 % de las direcciones similares se crea de una sola forma: una letra omitida o duplicada

La dirección realyourbank.com

486 bancos revisados · yourbank.com es inventado, para mostrar el método. Las proporciones son de 4.132 direcciones imitadas, agrupadas según cómo difieren de la real.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Servidores

Dónde están los backends

Toda app bancaria habla con servidores: inician la sesión de los clientes, mueven el dinero y envían alertas. Rastreamos los servidores propios de cada banco en sus apps hasta las redes que los operan. La mayoría está en una red de nube global (como AWS o Cloudflare), que puede estar en cualquier sitio; el resto en redes propias de los bancos, sobre todo en su país.

FIG. 10.1

El 60 % de los servidores bancarios está detrás de una gran red en la nube global

Cada línea va de la región a un país donde están los servidores propios de sus bancos. Cuanto más gruesa, mayor es la parte.

84 %

de los servidores de los bancos de Norteamérica están en una red de nube global, que puede responder desde cualquier lugar

De los hosts en sus propias redes, 10 % están fuera de Norteamérica.

Hosts en las redes propias de los bancos, por país

  1. Estados Unidos90 %
  2. Países Bajos8 %
  3. Francia1 %
  4. Otros países1 %

392 bancos revisados · Dónde están los servidores de los bancos, según sus apps Android, iOS y HarmonyOS. Las nubes globales pueden responder desde cualquier lugar, así que los países solo se muestran para servidores en las redes propias de los bancos.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Cuando cae un proveedor

La mayoría de esos servidores funciona con un puñado de proveedores de nube. Elija uno y apáguelo: cada teléfono es la app de un banco, de 100, y muestra lo que perderían sus clientes.

FIG. 10.2

Si AWS cayera, 41 de cada 100 bancos perderían parte de su aplicación

  • 0 bancos pierden toda la app: todos sus servidores están en este proveedor
  • 0 bancos pierden parte de la aplicación: algunos backends funcionan en él
  • 100 bancos siguen funcionando: ningún servidor en él

Todas las aplicaciones funcionan. Elija un proveedor para desactivarlo.

392 bancos revisados · Qué empresa gestiona cada servidor bancario citado en las apps de los bancos. 392 bancos tienen al menos uno.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

El 64 % de los bancos pone al menos un servidor tras un proveedor que vende un filtro contra ataques web, o WAF (Akamai, Imperva, Cloudflare o F5).

Cuando la banca deja de funcionar

Los bancos minoristas del Reino Unido deben informar de cada incidente grave que detiene un servicio o lo pone en riesgo. Año tras año, la mayoría son fallos informáticos, no ataques, y muchos empiezan con un cambio fallido o en un proveedor.

FIG. 10.3

Los bancos minoristas británicos notificaron 3271 incidentes graves desde 2018; solo 147 fueron ciberataques

Cómo empezaron, en todos los incidentes

Todo el sector bancario, sin nombrar bancos. «Terceros» y «cambio» indican dónde empezó un incidente. *2026 hasta el 9 de julio, provisional.

Fuente: Financial Conduct Authority (Reino Unido), incidentes operativos graves notificados por los bancos minoristas (FOI2026/01239)

Informes públicos y reguladores registraron caídas bancarias en 33 países desde 2025; la más larga dejó sin aplicación móvil a un banco durante unas 48 horas.

En las listas de los atacantes

Ya en las listas de los atacantes

Los troyanos bancarios son programas maliciosos que roban credenciales. Cada uno lleva una lista de las apps que sabe imitar: cuando se abre una de ellas, muestra encima una pantalla de inicio de sesión falsa. Los investigadores de seguridad publican estas listas, y las cruzamos con los bancos de este informe.

FIG. 11.1

El troyano bancario más extendido apunta a las apps de 35 de cada 100 bancos

50 de 100 bancos están en la lista de objetivos de al menos un troyano. 34 en tres listas o más.

El distintivo rojo indica cuántas familias de troyanos incluyen la aplicación de ese banco. Toque una aplicación para abrirla.

389 bancos revisados · 47 listas de apps atacadas por malware bancario, publicadas por investigadores de seguridad de 2019 a 2025, cruzadas con las apps Android de los bancos. Estar en una lista significa ser objetivo, no estar infectado. Cada teléfono es un banco sin nombre: 100 bancos elegidos para que las proporciones coincidan con los 389.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Solo 2 campañas de ataque este año usaron copias alteradas de apps bancarias reales (GoldFactory e Hirudo). El resto usó apps falsas parecidas, o pantallas falsas sobre la app real.

Expedientes

Cuatro ataques de 2026, expediente por expediente

Investigadores de seguridad documentaron estos ataques contra clientes bancarios este año. Cada expediente recorre un ataque y lo compara con lo que encontramos en las apps. Ni las fuentes ni nosotros nombramos a ningún banco.

Troyano bancario para Android

El troyano que sustituye su aplicación bancaria

Hirudo va más allá de poner pantallas falsas sobre la app del banco. Borra la app real e instala una copia manipulada que engaña a sus propios controles de seguridad.

Fuente: ThreatFabric, octubre de 2026
  • 42apps financieras en su lista de objetivos
  • 8apps bancarias con una copia manipulada lista, de 7 bancos
  • 1 líneade código añadida a cada copia para cargar la herramienta que la manipula

Cómo funciona

Lo que muestran nuestros datos

  • 44 %de las apps bancarias de Android comprueban si son una copia reconstruida y refirmada
  • 45 %se protegen en su propio código de pantallas falsas superpuestas o del abuso de Accesibilidad
  • 56 %bloquean las capturas de pantalla
  • 16 %usan la verificación Play Integrity de Google

Del código de las apps (figs. 2.1 y 3.1). Cuando un malware sustituye la app, la mejor defensa es una comprobación en el servidor del banco.

Qué lo detiene

  • Comprobar el veredicto Play Integrity de Google en el servidor, para cada sesión y acción sensible.
  • Comprobar los certificados de clave del teléfono con la lista de claves revocadas de Google.
  • Mantener controles antifraude en el servidor al iniciar sesión, recuperar la cuenta, añadir beneficiarios y pagar.
  • Usar los indicios de Accesibilidad y captura de pantalla como señales de riesgo, no como único bloqueo.

Lo que cuesta el fraude

Lo que cuesta el fraude y quién lo paga

Las debilidades de las apps son una cara de la historia; el dinero perdido es la otra. Estas cifras vienen de las tablas publicadas por los reguladores, no de nuestras pruebas. Describen el mercado, no a ningún banco analizado.

FIG. 12.1

En la UE, los clientes asumieron ellos mismos 66 € de cada 100 € perdidos por fraude en pagos

En el conjunto del fraude en pagos en la UE, los clientes asumieron ellos mismos 66 € de cada 100 €.

  • 66 €El cliente
  • 22 €El banco del cliente o el emisor de la tarjeta
  • 12 €Otros, como los comercios
  • 2155 €perdidos de media por transferencia fraudulenta
  • 20 €de fraude por cada millón de euros pagado, todos los tipos de pago
  • 150pagos con tarjeta fraudulentos por cada millón

UE: informe de fraude 2025 de las autoridades bancarias europeas, datos de 2024, pérdidas tras recuperación, según quién pagó. Reino Unido: regulador de pagos, reembolsos de estafas en las que se engañó al cliente para pagar, del 7 de octubre de 2024 al 31 de marzo de 2026. El coste se reparte a partes iguales entre el banco emisor y el receptor.

Fuente: ABE y BCE, informe sobre el fraude en pagos (2025); Payment Systems Regulator del Reino Unido

Una validación fuerte reduce el fraude; enviar dinero al extranjero lo aumenta

El fraude con tarjeta, según cómo se aprobó el pago y adónde fue el dinero.

FIG. 12.2

Los pagos con tarjeta sin una verificación fuerte de identidad sufrieron 1,9× más fraude

Cada tubería transporta el mismo millón de euros en pagos de los clientes a las personas y comercios a los que pagan. El oro que se escapa por el camino es lo que se llevó el fraude, recogido en el vaso de debajo.

Los clientes pagan 1 millón de euros por cada tubería

Pagos con tarjeta en 2024. Fuente: informe de fraude 2025 de la ABE y el BCE.

Fuente: ABE y BCE, informe sobre el fraude en pagos

Dónde acaba el dinero estafado

En el Reino Unido, el regulador publica cuánto dinero de estafas envían los clientes de cada entidad y cuánto llega a sus cuentas. Una entidad muy por encima de la línea recibe mucho más de lo que envía: los delincuentes usan sus cuentas para cobrar.

FIG. 12.3

3 de las 11 mayores entidades del Reino Unido reciben más dinero de estafas del que envían sus clientes

3 de 11 entidades reciben más dinero de estafas del que envían sus clientes

Regulador británico de pagos, datos de estafas de 2024, antes de las normas de reembolso del 7 de octubre de 2024. 11 de los 14 mayores grupos bancarios, los que envían y reciben. Las entidades no se nombran.

Fuente: regulador británico de pagos, datos de pagos por estafa

Después de la reclamación

FIG. 12.4

Se reembolsó el 88 % del dinero declarado como perdido por estafas

Tiempo hasta la decisión82 % en 5 días hábiles o menos98 % en 35 días hábiles o menos

88 % del dinero declarado como perdido se reembolsó

  • El 12 % del dinero nunca volvió: el agujero en el cerdito
  • 88 % volvió: el oro que repara el cerdito

Regulador británico de pagos: reclamaciones de reembolso por estafa del 7 de octubre de 2024 al 31 de marzo de 2026. Parte del dinero reclamado devuelta; no indica cuántas reclamaciones se pagaron total, parcialmente o nada.

Fuente: regulador británico de pagos, datos de pagos por estafa

El fraude es el punto en el que la seguridad de las aplicaciones se convierte en dinero. Las protecciones del capítulo 1 son la parte que controla el banco.

Normativa y madurez

Normativa, tamaño y lo que los bancos muestran en público

Los bancos tienen reguladores distintos, tamaños muy distintos y formas distintas de tratar con los investigadores de seguridad. Comparamos cada uno de estos puntos con lo que encontramos en sus apps.

FIG. 13.1

Seguridad de las apps por regulador, y en los bancos más grandes

India (RBI) tiene menos aplicaciones con un hallazgo crítico: 8 %, frente a 18 % en el conjunto de bancos.

444 bancos revisados · Los bancos se agrupan según el regulador de su país; los mayores bancos del mundo forman también su propio grupo. Fallos críticos y llaves de acceso: parte de las apps. Controles antimanipulación: parte de los controles de la fig. 2.1 que tiene una app típica.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

¿Les va mejor a los bancos que parecen maduros?

Algunas señales de que un banco se toma en serio la seguridad son públicas: un archivo security.txt que indica a los investigadores dónde avisar, una política de divulgación, un bug bounty que paga por los fallos notificados, una certificación en su web. Elija una para dividir los bancos en dos y comparar sus apps.

FIG. 13.2

Bancos con un hallazgo crítico, con y sin cada indicio

21 puntos menos bancos con un hallazgo crítico cuando tienen un archivo security.txt.

Con un archivo security.txt30 %
Sin51 %

444 bancos revisados · Los 444 bancos con una app analizada. Cada señal viene de fuentes públicas: la web del banco, su archivo de contacto de seguridad, los programas públicos de bug bounty y las certificaciones que declara.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

El 10 % de los bancos tuvo una brecha de datos publicada en los últimos cinco años, según bases de brechas, sitios de filtración de ransomware y registros de reguladores.

Comparación interanual

Quién mejora, y en qué

Todas las apps que probamos cada año. En cada fila, más bajo es mejor.

FIG. 14.1

3 de 4 medidas mejoraron entre 2025 y 2026

  • 2025
  • 2026

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

La mayor cantidad de fallos graves en una sola app: 19 en 2025, 18 en 2026.

Novedades de este año

Controles que publicamos por primera vez. El informe de 2025 no daba un porcentaje para ellos, así que aún no hay con qué comparar.

FIG. 14.2

El 59 % de las aplicaciones almacenan datos sensibles sin protección en el teléfono

  • 51 %usan cifrado débil (como MD5 o el modo ECB)
  • 59 %almacenan datos sensibles sin protección en el teléfono
  • 35 %muestran páginas web en un navegador integrado inseguro
  • 16 %abren enlaces a la app sin comprobarlos
  • 11 %dejan copiar sus datos fuera del teléfono (copias de seguridad permitidas)
  • 7 %piden un permiso peligroso que no parecen necesitar
  • 3 %crean consultas a la base de datos con datos externos (inyección SQL)
  • 1 %pueden ser engañadas con una pantalla falsa encima (tapjacking)

Apps de Android, análisis de Ostorlab: apps con al menos un fallo de este tipo, de riesgo bajo o superior.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Antes y ahora: las medidas que también dio el informe de 2025

Las mismas medidas que el informe de 2025, un año después. La mayoría describe las apps, no fallos, así que léalas como un cambio, no como mejor o peor.

FIG. 14.3

Las mismas medidas, de 2025 a 2026

Las cifras de 2025 son del informe de 2025.

Fuente: análisis de Ostorlab de 2690 aplicaciones bancarias de 500 bancos, 2026

Método

Cómo hicimos las pruebas

Dos fuentes. Las propias apps, leídas y escaneadas por Ostorlab: cuatro de las cinco tarjetas de abajo. Y la información pública, la tercera tarjeta: páginas de las tiendas, sitios web de los bancos, informes de amenazas y tablas de los reguladores.

  1. Lectura del código

    Con qué está hecha cada app: frameworks, código de terceros, permisos, servidores, defensas. Todas las apps.

  2. Análisis

    Problemas encontrados, clasificados por riesgo, vinculados al estándar móvil de OWASP. Todas las apps.

  3. 500 bancos

    Datos públicos

    Páginas de las tiendas, clasificaciones, certificados, informes de amenazas y sitios web públicos de los bancos. Todos los bancos.

  4. Controles de protección

    Controles en el código contra teléfonos desbloqueados, teléfonos falsos, herramientas de manipulación y copias reconstruidas. Android.

  5. Protecciones del cliente

    Protecciones de inicio de sesión, pago y contra estafas encontradas en el código. Todas las aplicaciones.

Alcance. Solo las versiones públicas de las apps en las tiendas, leídas sin ejecutarlas.

Analizamos apps bancarias en Android, iOS y HarmonyOS (Huawei AppGallery).

Páginas de las tiendas leídas del 28 de octubre al 9 de noviembre de 2026.

Términos usados en este informe
API
Forma en que un programa pide datos o acciones a otro.
SDK
Paquete de código listo para usar que una app incluye, a menudo de otra empresa.
SMS
Mensajes de texto, usados aquí para códigos de acceso de un solo uso.
OWASP
Organización sin ánimo de lucro que publica guías de seguridad de apps muy usadas.
MASVS
Lista de requisitos de seguridad de OWASP para apps móviles.
PIE
Opción de compilación que carga el código en un lugar aleatorio de la memoria, para dificultar ataques.
RELRO
Opción de compilación que deja parte de la memoria de la app en solo lectura al arrancar.
MD5
Forma antigua de crear una huella de datos, ya no es segura.
ECB
En cifrado, un modo que deja ver patrones; no es seguro. También el Banco Central Europeo, en el capítulo de fraude.
OAuth
Estándar para iniciar sesión en un servicio con la cuenta de otro.
CVE
Identificador público de un fallo de seguridad conocido.
HSTS
Ajuste de un sitio que obliga a los navegadores a usar solo conexiones seguras (HTTPS).
DMARC
Regla de correo que pide a otros servidores rechazar mensajes que falsifican la dirección del banco.
WAF
Cortafuegos de aplicaciones web: filtro que bloquea ataques antes de llegar al servidor.
PSD2
Ley de la UE sobre servicios de pago, que exige autenticación reforzada.
DORA
Ley de la UE sobre la resiliencia digital de las entidades financieras.
EBA
Autoridad Bancaria Europea, el regulador bancario de la UE.
FFIEC
Consejo de EE. UU. que fija normas comunes de inspección para los reguladores bancarios.
PRA
Prudential Regulation Authority, un regulador bancario del Reino Unido.
FCA
Financial Conduct Authority, el regulador de conducta financiera del Reino Unido.
GCC
Consejo de Cooperación del Golfo: Arabia Saudí, EAU, Catar, Kuwait, Baréin y Omán.
RBI
Reserve Bank of India, banco central y regulador bancario de la India.
PBOC
Banco Popular de China, el banco central chino.
NFRA
Administración Nacional de Regulación Financiera, el regulador bancario chino.
G-SIB
Banco de importancia sistémica mundial: uno de los mayores bancos del mundo, según el Consejo de Estabilidad Financiera.

Todas las ediciones

Descarga el informe completo

54 páginas: todos los gráficos, los casos, los resultados por región y cómo lo medimos.