Ilustración. Pantallas genéricas, ningún banco real.
- ›
dispositivo en líneala aplicación falsa contacta con su servidor
El estado de la
Escaneamos más de 500 de las principales aplicaciones bancarias en Android e iOS. Esto es lo que encontramos.
Hallazgos
Hallazgo más común
de las aplicaciones bancarias contienen secretos hardcodeados
Claves de API, tokens y credenciales están en el código o en los archivos de recursos. Cualquiera que descargue la aplicación puede extraerlos.
Fuente: análisis de Ostorlab de más de 500 grandes aplicaciones bancarias, 2025
Analizamos más de 500 de las principales aplicaciones bancarias del mundo, en Android e iOS, con análisis estático, dinámico y de comportamiento.
Casi 1 de cada 2 aplicaciones incluye una biblioteca con una vulnerabilidad crítica conocida
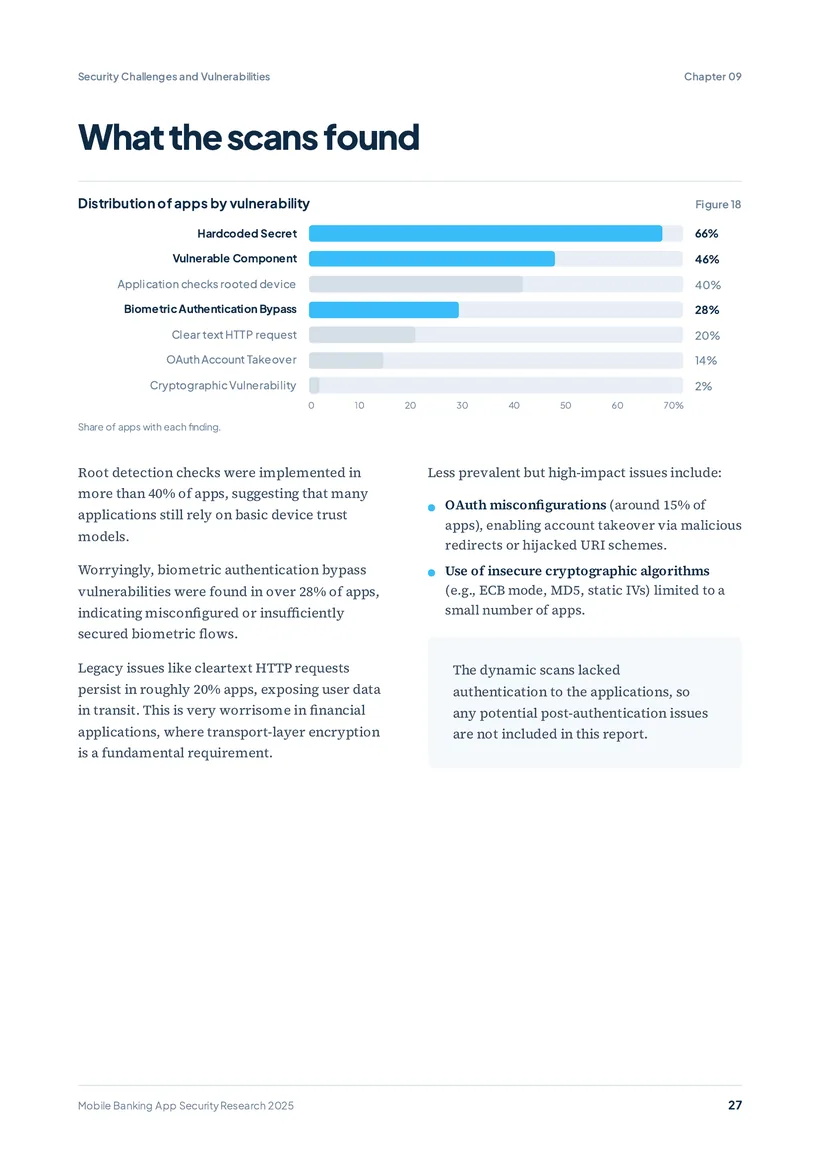
más de 46 % de las aplicaciones analizadas
Casi 3 de cada 10 aplicaciones permite eludir el inicio de sesión biométrico
más de 28 % de las aplicaciones analizadas
FIG. 1.1
Porcentaje de aplicaciones bancarias afectadas, por vulnerabilidad
Se encontró detección de root en más del 40 % de las aplicaciones. La criptografía débil (modo ECB, MD5, IV estáticos) apareció en un pequeño número de aplicaciones.
Fuente: análisis de Ostorlab de más de 500 grandes aplicaciones bancarias, 2025
Hasta 19
vulnerabilidades críticas encontradas en una sola aplicación bancaria
La mayoría tiene entre 0 y 2. Un pequeño grupo tiene 10 o más. En una aplicación bancaria, incluso una es grave.
Estas vulnerabilidades no son teóricas. Son riesgos reales que afectan a millones de usuarios en ambas plataformas.
Antigüedad
Casi todas las aplicaciones publicaron una actualización en los últimos seis meses. Muchas se lanzaron por primera vez hace más de diez años, con código que no se escribió para los ataques de hoy.
47,7 %
de las aplicaciones bancarias iOS salieron antes de 2014
Un código antiguo necesita trabajo constante para seguir siendo seguro. Publicar a menudo no demuestra que ese trabajo esté hecho.
FIG. 2.1
Aplicaciones bancarias por fecha de primera publicación
Fuente: análisis de Ostorlab de más de 500 grandes aplicaciones bancarias, 2025
de las aplicaciones iOS publicaron una versión en los últimos seis meses
de las aplicaciones Android hicieron lo mismo
Actualizar a menudo no significa actualizar de forma segura. Muchas versiones añaden funciones o cambian la interfaz, y solo el 1 % de las aplicaciones tenía una última versión de hace más de un año.
Backends
La mayoría de estos bancos no son estadounidenses. Una brecha o una caída en un gran proveedor estadounidense podría afectar a muchos bancos a la vez, y los datos de los clientes quedan sujetos a la normativa de EE. UU.
FIG. 3.1
Dónde se alojan los backends de las aplicaciones bancarias, por posición
Top 10 por número de backends
El informe clasifica 49 países por número de backends. Solo da un porcentaje para Estados Unidos.
Fuente: análisis de Ostorlab de más de 500 grandes aplicaciones bancarias, 2025
Las aplicaciones iOS dependen de muy pocos servidores: el 78 % se comunica con 2 o menos. Las aplicaciones Android se comunican con muchos más, y cada uno es algo más que proteger.
Tecnologías
Los escaneos identificaron los lenguajes, el código nativo y las bibliotecas de cada aplicación. Un fallo en una biblioteca popular es un fallo en cientos de bancos.
zlib
Compresión de datos
~55 %
De cada 10 aplicaciones bancarias
OpenSSL
Cifrado de red
>51 %
De cada 10 aplicaciones bancarias
SQLite
Almacenamiento local de datos
>35 %
De cada 10 aplicaciones bancarias
Firebase
Servicios backend
34 %
De cada 10 aplicaciones bancarias
No es hipotético: los análisis encontraron zlib 1.2.8, una versión con vulnerabilidades conocidas, en aplicaciones bancarias.
Permisos
Cada permiso es una vía de entrada. La mayoría de las solicitudes encajan con lo que hace una aplicación bancaria. Algunas son difíciles de explicar.
Lo esperable
Lo que una aplicación bancaria probablemente necesita. Cuando el informe da un porcentaje, la barra lo muestra.
Difícil de justificar
Una pequeña parte de las aplicaciones solicita accesos sin un uso bancario claro. Las aplicaciones bancarias deberían pedir solo lo mínimo necesario.
Grabar audio desde un servicio en segundo plano
FOREGROUND_SERVICE_MICROPHONE¿Necesita esto una aplicación bancaria?
Casi el 40 % de las aplicaciones bancarias Android también ejecutan entre 11 y 20 servicios en segundo plano, y el 16 % entre 21 y 30. Más servicios significan más puntos de entrada que proteger.
Caso de estudio
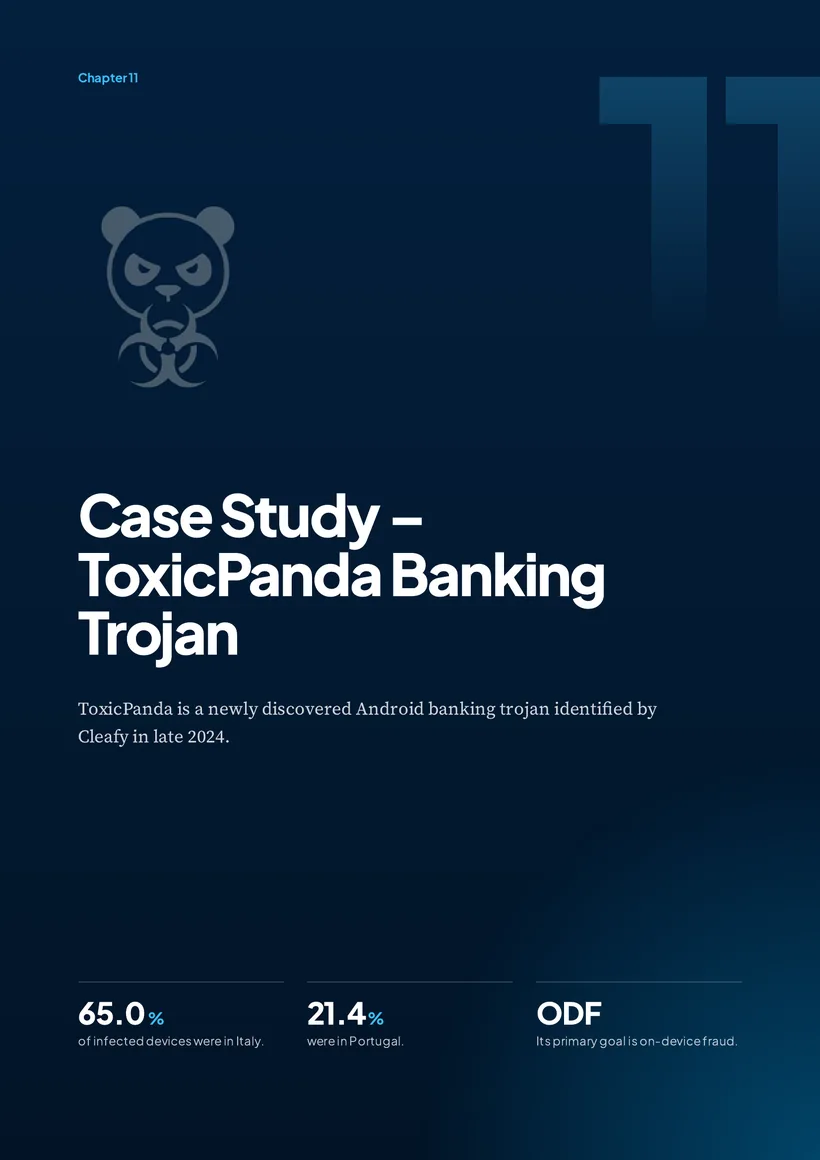
ToxicPanda es un troyano bancario para Android identificado por Cleafy a finales de 2024. Toma el control de las cuentas y mueve el dinero desde el propio teléfono de la víctima, lo que le permite superar muchos controles antifraude.
Cómo funciona el ataque
Ilustración. Pantallas genéricas, ningún banco real.
dispositivo en líneala aplicación falsa contacta con su servidor65 %
de los dispositivos infectados estaban en Italia
Le sigue Portugal con el 21,4 %. Se detectó por primera vez atacando a usuarios de Europa y América Latina.
FIG. 6.1
Dónde estaban los dispositivos infectados
Fuente: Cleafy, 2024
Sobrevive a los reinicios, vuelve a pedir permiso si se desactiva la Accesibilidad y recurre a dominios generados si desactivan sus servidores. Fuentes: Cleafy, Bitsight.
Perspectivas
La nueva tecnología aporta comodidad, y los atacantes usan esa misma tecnología para avanzar igual de rápido.
La respuesta
Análisis automatizados en cada paso del desarrollo, estándares de código seguro como el OWASP Mobile Top 10 y herramientas de IA que detectan errores pronto.
No cubierto: problemas tras un inicio de sesión. Los análisis dinámicos se hicieron sin iniciar sesión en las aplicaciones.
La seguridad ya no puede ser una ocurrencia tardía ni una casilla de cumplimiento normativo. Tiene que formar parte del diseño, el desarrollo y la publicación de cada aplicación bancaria.
40 páginas de hallazgos, gráficos y el caso de estudio de ToxicPanda.