

Integrando la seguridad en el ciclo de vida del desarrollo móvil con Ostorlab
RSA Security integra las pruebas de seguridad en cada etapa del desarrollo móvil mediante su ciclo de vida de desarrollo seguro (SDL). La seguridad empieza en el diseño, continúa durante el desarrollo y el lanzamiento, y sigue activa una vez que la aplicación está en producción. Ostorlab ejecuta SAST y DAST en cada lanzamiento de iOS y Android como parte de la aprobación formal de seguridad de RSA, y Threat Center ayuda a RSA a detectar nuevas vulnerabilidades en cuanto afectan a sus aplicaciones móviles.
A medida que crecían las aplicaciones móviles de RSA, el equipo necesitaba una visión clara de los riesgos de seguridad en cada lanzamiento. También necesitaba saber cuándo nuevas vulnerabilidades afectaban a sus aplicaciones sin esperar al siguiente análisis. Las pruebas puntuales podían pasar por alto problemas entre lanzamientos, y las nuevas CVE podían pasar desapercibidas durante demasiado tiempo.
Llevar las pruebas de seguridad a las primeras fases (shift left)
En lugar de tratar la seguridad como una comprobación de última hora, RSA la integra en cada etapa de su SDL: modelado de amenazas en el diseño, SAST y SCA en cada pull request, y SAST y DAST de Ostorlab antes de cada lanzamiento. Así el equipo detecta los problemas antes de que lleguen a los usuarios y los ciclos de lanzamiento son más fluidos.
“Llevar las pruebas de seguridad a las primeras fases y usar Ostorlab durante todo el desarrollo nos ayuda a detectar y corregir pronto los problemas de seguridad móvil. Reduce las sorpresas de última hora y nos da una visibilidad constante de los nuevos riesgos.”
— RSA Security
Antes de publicar cada lanzamiento de iOS y Android, RSA ejecuta SAST y DAST con Ostorlab como parte de las pruebas de lanzamiento. La aprobación de seguridad es obligatoria antes de que cualquier lanzamiento avance, de modo que todos pasan el mismo control.
- RSA ha cerrado los 145 hallazgos reportados por Ostorlab, sin ningún hallazgo abierto actualmente.
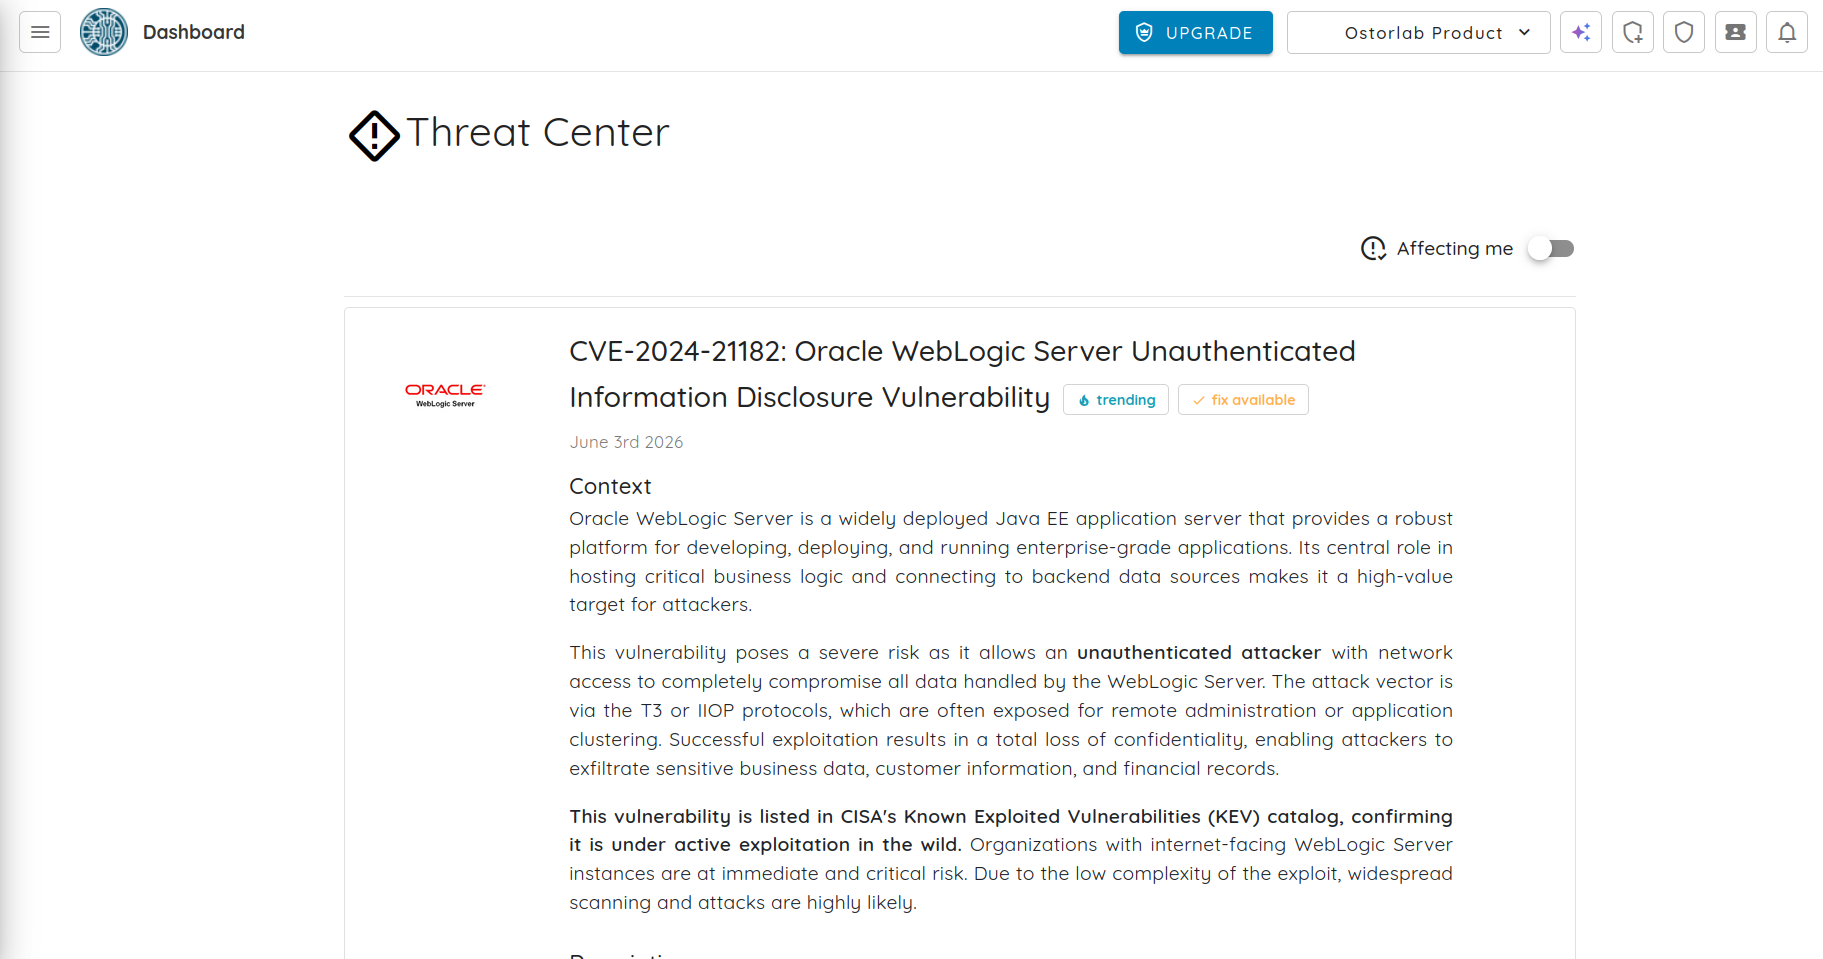
RSA utiliza Ostorlab Threat Center para recibir alertas cuando nuevas CVE afectan a sus aplicaciones móviles. Esto da al equipo un aviso temprano sin esperar al siguiente ciclo de pruebas.
Visibilidad temprana de CVE
En un periodo de 30 días, Ostorlab Threat Center señaló 89 CVE recién divulgadas como potencialmente relevantes para los activos móviles de RSA, lo que permitió al equipo priorizarlas de inmediato.
Menor ventana de exposición
Históricamente, los problemas de alta prioridad permanecían expuestos una media de 342 días. En un periodo reciente de 30 días, ningún problema de alta prioridad quedó expuesto.
Las alertas proactivas de Ostorlab son muy valiosas, ya que nos permiten entender rápidamente cuándo las vulnerabilidades recién divulgadas afectan a nuestros activos móviles, sin esperar al siguiente ciclo de pruebas. Esta visibilidad temprana nos permite priorizar la remediación, reducir el tiempo de exposición y mantener una sólida postura de seguridad con un impacto mínimo en la velocidad de entrega.
— RSA Security
Hoy, RSA lanza manualmente las pruebas de seguridad móvil de Ostorlab en cada lanzamiento. El siguiente paso es automatizarlas en CI/CD para que la cobertura se aplique a cada build, no solo a cada lanzamiento.
Para RSA, eso significa:
- Hallazgos móviles claros sobre los que los desarrolladores puedan actuar fácilmente
- Cobertura continua en cada build
- Poco ruido, para que los equipos no se vean desbordados por falsos positivos
- Feedback rápido, para corregir los problemas pronto
El objetivo es que MAST funcione como ya lo hacen SAST y SCA en RSA: de forma automática en cada build, consistente y sin intervención manual.
Requisitos de seguridad y modelado de amenazas integrados en la fase de diseño de funcionalidades
SAST y SCA se ejecutan automáticamente en cada pull request en el pipeline de CI de RSA
SAST y DAST de Ostorlab se ejecutan manualmente durante las pruebas de lanzamiento
Aprobación de seguridad obligatoria como requisito formal de lanzamiento
Monitorización posterior al lanzamiento mediante el proceso de divulgación de vulnerabilidades de RSA
Las alertas proactivas de Ostorlab Threat Center detectan de inmediato las vulnerabilidades recién divulgadas que afectan a los activos en producción
El enfoque de RSA muestra cómo un SDL maduro, las pruebas de seguridad móvil como requisito de lanzamiento y la monitorización continua de CVE pueden funcionar juntos. Con Ostorlab integrado hoy en el proceso de lanzamiento y la automatización en CI/CD como siguiente paso, el equipo obtiene una forma coherente y escalable de mantener su postura de seguridad en cada lanzamiento.
Comenzar
Descubra cómo RSA integra la seguridad en sus entregas móviles
Solicite una demo para ver cómo Ostorlab puede integrarse en su proceso de lanzamiento móvil y reforzar su confianza en la seguridad.
Solicitar una Demo