Sachez ce que vous exposez
Pour la finance, la santé et les autres secteurs critiques
Tests d'intrusion agentiques pour votre app mobile et tout ce qui se trouve derrière.
Ostorlab se connecte avec les codes à usage unique et l'authentification multifacteur, teste la version publiée sur les stores en contournant le TLS pinning et l'obfuscation, puis suit le trafic jusqu'à vos API, votre backend web et votre code source. Chaque vulnérabilité trouvée par les agents IA s'accompagne d'un exploit fonctionnel que vous pouvez rejouer.
Scannez une app des stores gratuitement
Chaque version de votre application web et de vos API, testée comme le ferait un attaquant.
Ostorlab se connecte, cartographie les pages et les appels d'API de votre application, et teste le contrôle d'accès, la logique métier et les injections à chaque version.
- SSO, MFA et parcours de connexion personnalisés, avec configuration de test
- Les API REST et GraphQL derrière chaque page
- Un exploit fonctionnel que vous pouvez rejouer pour chaque vulnérabilité confirmée
Détectez le code à risque avant sa mise en production.
Connectez vos dépôts, repérez les chemins de code vulnérables et renvoyez les correctifs dans la pull request.
- GitHub, GitLab, Bitbucket, Azure DevOps ou un serveur Git standard
- Un contexte de risque avec chemins concernés, exploitabilité et priorité de correction
- Des correctifs poussés dans les pull requests, que vos développeurs relisent
Adopté par des banques, des fintechs et des équipes sécurité chez




Chemins d'attaque
Les vraies attaques passent d'un actif à l'autre
Un token oublié dans un dépôt, accepté par une API, utilisé depuis une application mobile. Scannez ces trois éléments séparément et vous obtenez trois résultats propres, en manquant le chemin qui les traverse.
Ostorlab teste ensemble votre app mobile, ses API, son backend web et son code source, et prouve les chemins qui les traversent par un exploit fonctionnel.
Découvrir les tests de chemins d'attaqueScanners : un actif à la fois
- Documentation APINon testé
- Schéma d'API1 Info
- Code source1 Moyenne
- App mobile2 Faibles
Ostorlab : un chemin d'attaque
- Documentation APIAction privilégiée
transfer_funds - Schéma d'APIParamètre
source_account_id - Code sourceManquant
contrôle du titulaire - App mobileFlux d'authentification
otp_step_up
CritiqueVirement entre comptes Exploit confirmé Backend web
Comment ça marcheDes tests agentiques qui commencent
Des tests agentiques qui commencent
là où les scanners s'arrêtent
Les scanners s'arrêtent souvent à l'écran de connexion ou exigent une version de test non protégée, et un test d'intrusion manuel prend des semaines par version. Les agents IA d'Ostorlab testent votre application comme le ferait un attaquant, à chaque version, et réduisent l'effort de test manuel nécessaire.
- 01
Entrer
Gère la connexion, les codes à usage unique et l'authentification multifacteur, grâce à un numéro de téléphone de test dédié ou à une graine TOTP configurés avec votre équipe.
Pourquoi c'est important : L'essentiel du risque se trouve derrière l'écran de connexion.
- 02
Contourner
Teste la version publiée sur les stores en contournant le TLS pinning et l'obfuscation, et vérifie le blindage de votre application sur des appareils physiques.
Pourquoi c'est important : Vous testez ce que vos clients utilisent, pas seulement une version de test spéciale.
- 03
Traverser
Suit le trafic depuis votre app jusqu'à ses API, son backend web et son code, et recherche les failles de logique métier, comme des contrôles d'accès défaillants entre comptes. Les applications web, les API et le code source peuvent aussi être testés séparément.
Pourquoi c'est important : C'est là que l'argent circule.
- 04
Prouver
Chaque vulnérabilité trouvée par les agents IA est accompagnée d'un exploit de preuve de concept fonctionnel. Quand un chemin traverse plusieurs actifs, vous obtenez un seul exploit rejouable pour toute la chaîne, avec les requêtes, les réponses et les étapes pour le reproduire.
Pourquoi c'est important : Les développeurs corrigent au lieu de débattre.
Pourquoi les équipes choisissent Ostorlab
- Des preuves, pas du bruit. Les résultats étayés par un exploit maintiennent les faux positifs sous les 5 %.
- Votre modèle, votre compte. Apportez votre propre clé (BYOK) : l'IA s'exécute sur votre propre compte chez votre fournisseur de modèles, avec un plafond de dépenses par scan.
- Au rythme de vos versions. Les scans en pipeline se terminent en moins d'une heure, et nos prix sont publics : à partir de 599 $ US par application et par mois, en facturation annuelle.
La preuve par les équipes
qui utilisent Ostorlab
Les résultats de nos études de cas publiées et les avis des équipes de sécurité sur Gartner Peer Insights.
4 mois → 1 semaine
Le temps de remédiation de QMC après l'ajout des tests de sécurité agentiques.
Lire l'étude de cas
99%
des versions iOS et Android de Bumble publiées sur les stores analysées avant leur mise en ligne (159 sur 160).
Lire l'étude de cas
Chaque version
RSA Security exécute les analyses SAST et DAST d'Ostorlab sur chaque version iOS et Android dans le cadre de sa validation de sécurité formelle.
Lire l'étude de cas
4,8/5
Une équipe très efficace, les ingénieurs support sont excellents et très compétents. Le produit évolue en permanence et ils prennent très au sérieux les retours des clients.
L'interface est facile à utiliser. L'intégration de la plateforme à notre CI/CD nous a demandé peu de travail.
La plateforme nous a aidés à évaluer nos applications mobiles internes de manière simple et efficace. L'intégration a été fluide et l'automatisation dynamique de l'interface est excellente.
Très professionnel et technique. Cinq étoiles. J'ai utilisé de nombreux produits similaires par le passé et j'ai rencontré de mauvaises équipes après-vente. Ici, c'est l'inverse. Excellente prestation.
Voyez ce qu'il trouve dans votre app
Réservez une démo avec notre équipe, ou commencez par un scan gratuit d'une app de l'App Store ou de Google Play.
Gartner® et Peer Insights™ sont des marques déposées de Gartner, Inc. et/ou de ses affiliés. Tous droits réservés. Le contenu de Gartner Peer Insights est constitué des opinions d'utilisateurs finaux individuels basées sur leurs propres expériences et ne doit pas être interprété comme des déclarations de fait, ni ne représente les vues de Gartner ou de ses affiliés. Gartner n'approuve aucun fournisseur, produit ou service décrit dans ce contenu et ne donne aucune garantie, expresse ou implicite, quant à ce contenu, son exactitude ou son exhaustivité, y compris toute garantie de qualité marchande ou d'adéquation à un usage particulier.
Découvrez votre
surface d'attaque
Ostorlab va au-delà des sous-domaines. Les stores d'applications, les registres publics et le crawling web révèlent chaque app mobile, domaine et API à votre nom, pour que rien ne soit publié hors de votre programme de tests.
votre-entreprise.comInterneActifDémarrez en quelques minutesTestez une version en quelques minutes
Testez une version en quelques minutes
Choisissez une app dans un store, importez un build ou indiquez une application web ou une API. Rien à installer ni build de test spécial à préparer : les analyses portent sur la version que vous publiez, avec des parcours authentifiés configurés une fois avec votre équipe.
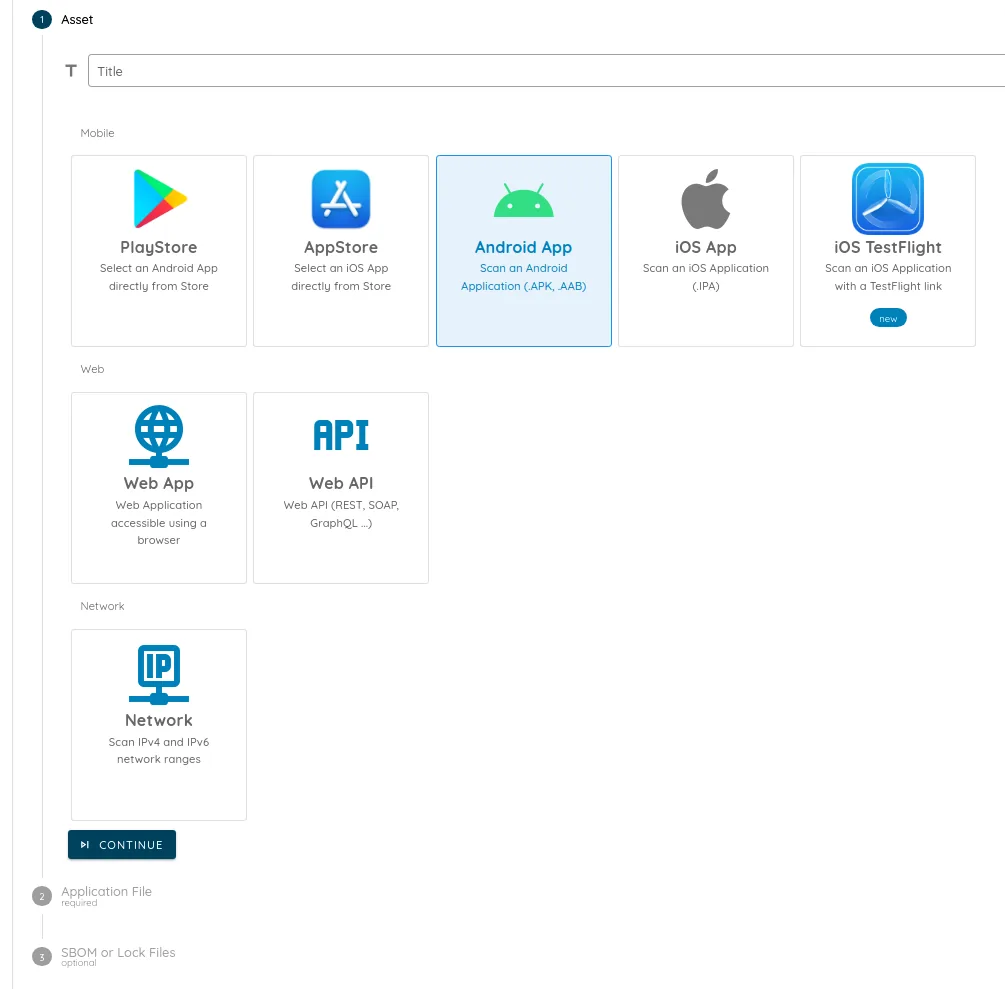

Importer un fichier .APK ^ .AAB.Chaque version
Testez chaque version automatiquement
Connectez votre fiche store ou votre pipeline CI et Ostorlab réanalyse chaque nouvelle version. Les analyses en pipeline se terminent en quelques minutes : les tests suivent votre rythme de publication.
Analyse mobile complèteVersion : v16.09.458Voyez ce que voient les attaquants
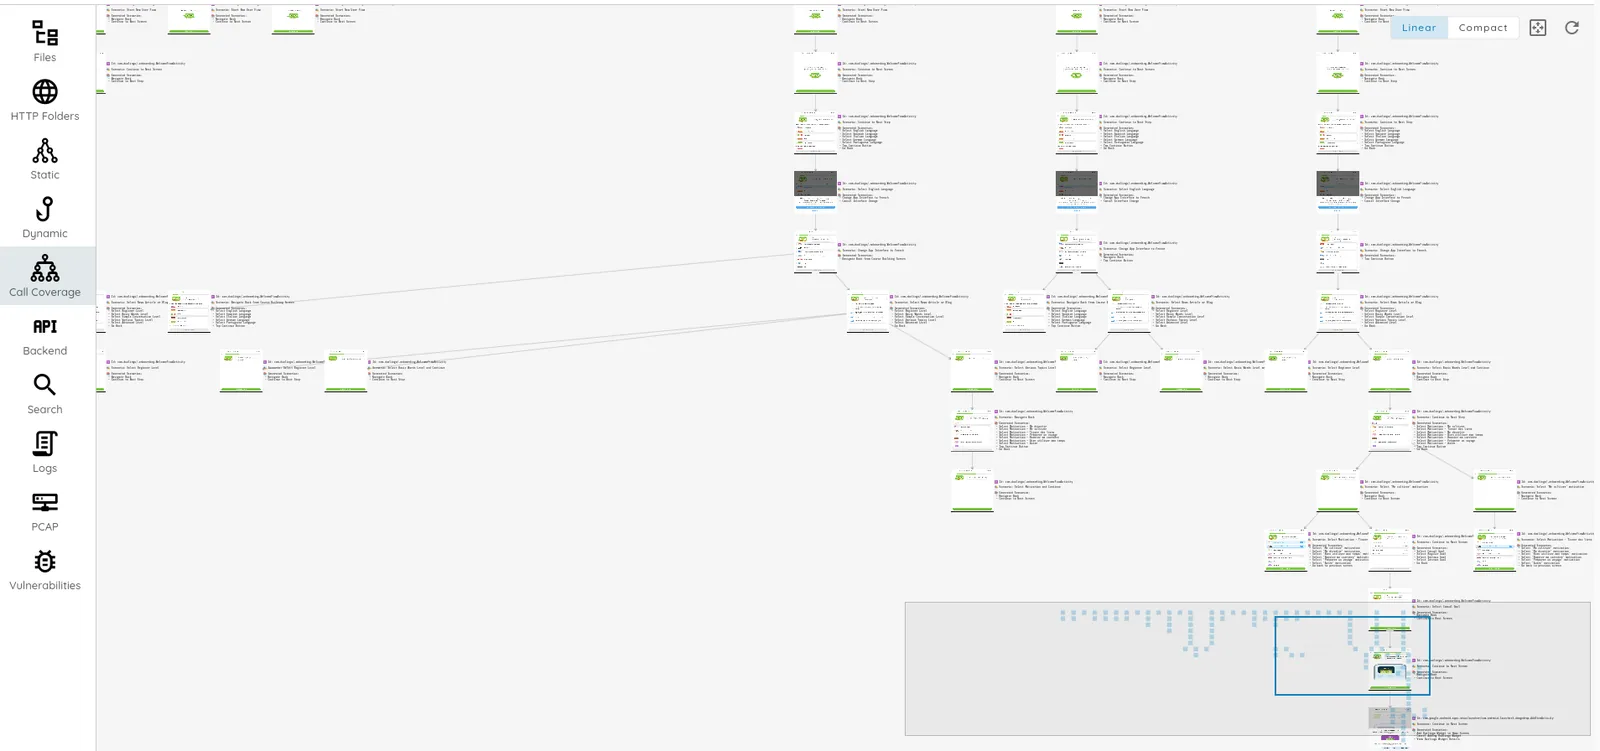
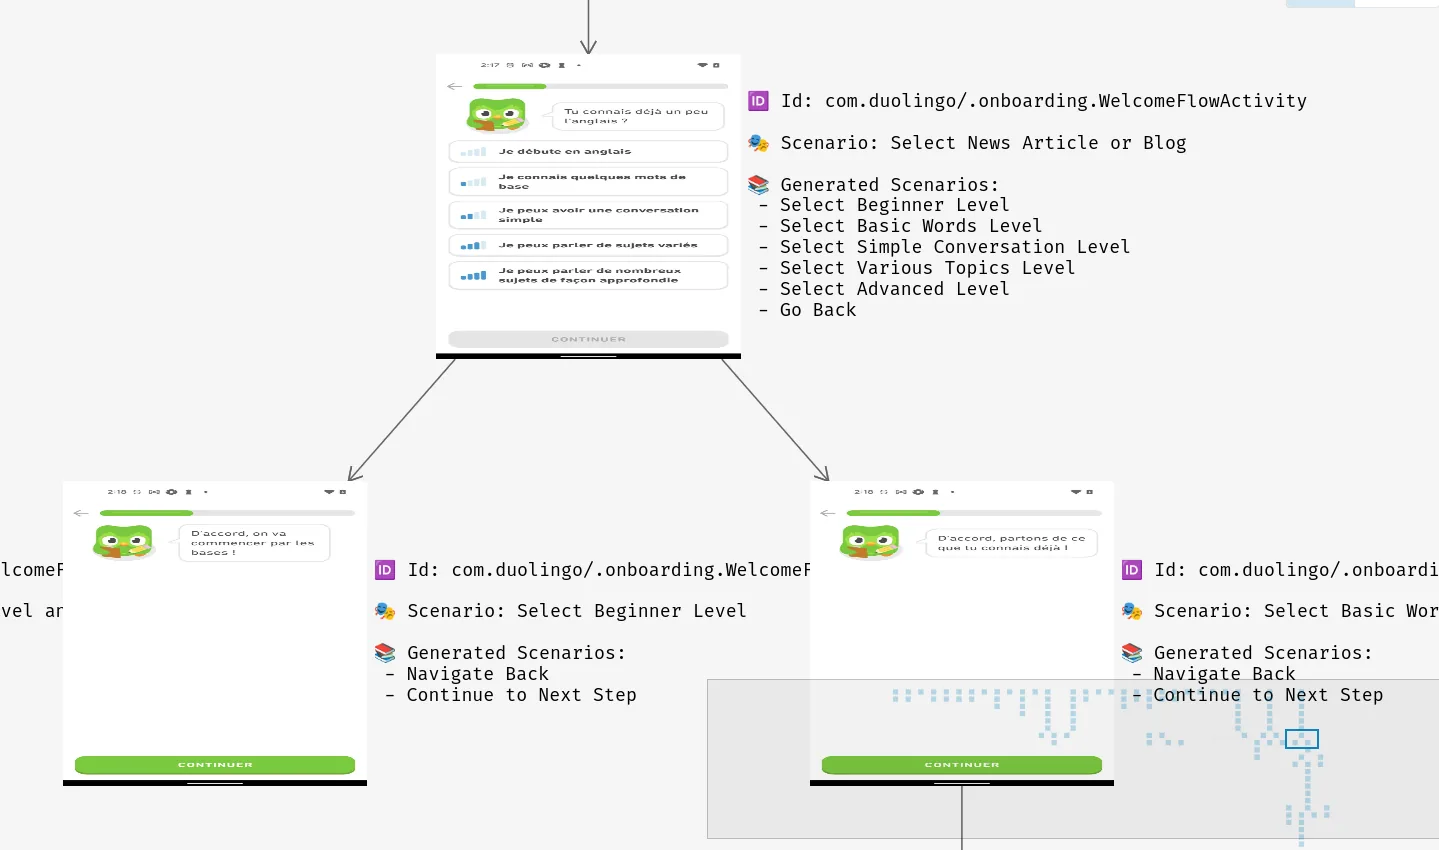
Analyse statique, dynamique et par agents IA
Chaque vulnérabilité est accompagnée de ses preuves : trafic intercepté, activité du système de fichiers, appels de fonctions et code décompilé, réunis au même endroit. Les vulnérabilités trouvées par les agents IA incluent en plus un exploit fonctionnel que vous pouvez rejouer.
Corrigez l'essentiel
Priorisez, corrigez et
vérifiez
Classez les vulnérabilités selon leur impact métier, envoyez-les dans vos outils de ticketing avec le contexte dont les développeurs ont besoin, et laissez Ostorlab retester pour confirmer chaque correctif.
Remédiation > TicketStatutCorrigez plus vite
Correctifs de code
suggérés
Autofix propose une modification de code sécurisée pour chaque vulnérabilité, avec son explication. Les développeurs la relisent et l'appliquent en un clic.
Analyse de vulnérabilitésCorrectif par IAS'intègre à vos processus
Compatible avec vos outils
Lancez les analyses depuis votre pipeline CI/CD, envoyez les vulnérabilités vers Jira, Linear ou ServiceNow, connectez-vous avec le SSO SAML et suivez automatiquement les publications dans les stores.

Jira

Linear

Jenkins

GitLab
GitHub
SAML

CircleCI

Bitbucket

GoCD

TeamCity

Slack

Webhook
Vanta

ServiceNow

Bitrise
Harness

Git Auto-hébergé
Azure DevOps
Bientôt disponible
fastlane
Bientôt disponible
Codemagic
Bientôt disponible
Expo
Voir toutes les intégrations
Intégrations CI/CDDes conseils pour votre équipe
Des recommandations de correction rédigées pour votre app
Ostorlab transforme une analyse en plan priorisé : quoi corriger d'abord, pourquoi c'est important et comment le corriger, en tenant compte du contexte que vous ajoutez sur votre app.
Analyse > Recommandations IAAjouter du contexteAccédez à votre offre communautaire gratuite !
Profitez d'analyses d'applications mobiles illimitées avec Ostorlab, ainsi que de la découverte de la surface d'attaque et de l'accès à notre système de remédiation et de ticketing dédié aux vulnérabilités.
Créer un compteDécouvrez nos dernières actualités...
 Autonomous Pentesting vs. Traditional Penetration Testing: Where Agentic AI Delivers—and Where Humans Still LeadLire
 New Dashboard UI, On-Premises Scanner, Agentic Scan Knowledge, Multi-Asset Scanning, Linear & MCP Integrations, and New Model SupportLire
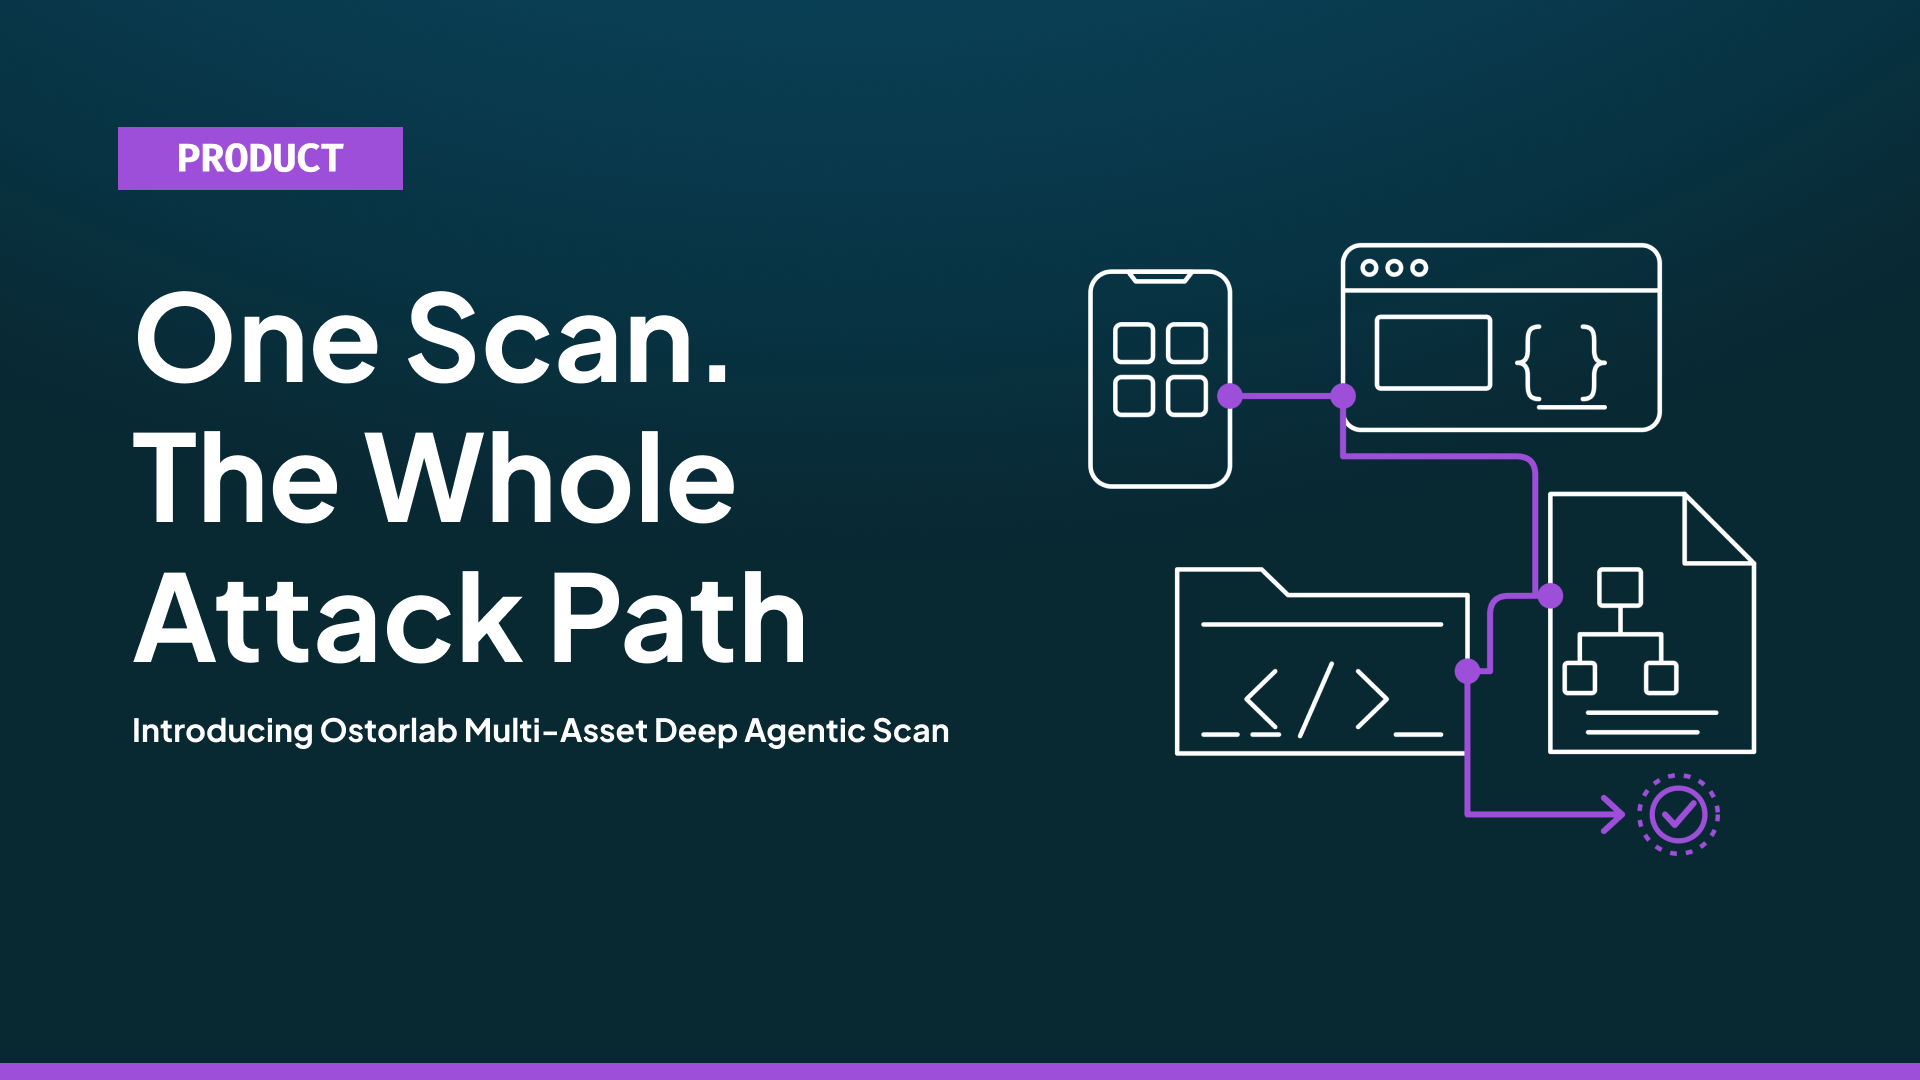 Introducing Multi-Asset Deep Agentic Scan: Connected Testing Across the ApplicationLire
 Bypassing Mobile App Shielding: Where Detection Ends and Enforcement FailsLire
Une confiance mondiale
Adopté par des banques, des fintechs et des équipes sécurité
Les équipes sécurité utilisent les agents IA d'Ostorlab pour tester chaque version de leurs apps mobiles, et les développeurs reçoivent des vulnérabilités avec un exploit fonctionnel et un correctif applicable.