Chaque version de votre application web et de vos API, testée comme le ferait un attaquant.

Simulez des attaques réelles sur vos applications web, leurs API et leurs intégrations tierces critiques pour trouver les vulnérabilités réellement exploitables. Vérifiez les correctifs et exportez des rapports prêts pour l'audit avec des preuves solides. Lancez des tests à la demande pour les versions critiques, les changements majeurs et les fonctionnalités à haut risque.

  • Applications Web et API
  • Parcours authentifiés, y compris codes à usage unique et 2FA (avec configuration de test)
  • Tests de vérification inclus

Pourquoi choisir Ostorlab Agentic Deep Scan

Détectez les classes de vulnérabilités souvent ignorées par les tests périodiques et les méthodes de détection obsolètes, en particulier lorsque l'exploitabilité dépend de la logique métier et du comportement à l'exécution.

Détection avancée (problèmes réellement exploitables, pas de vérifications superficielles)

Détection avancée (problèmes réellement exploitables, pas de vérifications superficielles)

Trouvez des classes de vulnérabilités que les tests périodiques et les techniques de détection traditionnelles manquent souvent, en particulier là où l'exploitabilité dépend de la logique du workflow et du comportement à l'exécution. Failles logiques dans l'inscription, l'onboarding, le paiement, les remboursements et les workflows de compte. Faiblesses d'authentification et de session, y compris la gestion des jetons et la logique de récupération. Abus d'API et modèles d'autorisation défaillants (BOLA/BFLA, de type IDOR, contournement de workflow). Chaînes d'attaque qui augmentent l'impact sur l'application Web, l'API et les intégrations tierces.


Ce que nous testons

Nous évaluons les réels parcours d'attaque à travers les applications Web, les API dont elles dépendent et les intégrations tierces qu'elles intègrent.

Applications Web

  • Flux d'authentification et logique de récupération de compte
  • Gestion des sessions, jetons et comportement de rafraîchissement
  • Faiblesses de workflow et de machine à états dans les fonctionnalités à haut risque
  • Risques côté client, incluant le rendu non sécurisé et les modèles XSS
  • Mauvaises configurations affaiblissant les protections de transport et de session

API derrière l'application Web

  • Contrôle d'accès défaillant et contournement d'autorisation
  • Scénarios d'abus (débit, énumération, rejeu, automatisation)
  • Faiblesses de workflow et de machine à états
  • Mauvaise utilisation des jetons, des sessions et du comportement de rafraîchissement
  • Abus de logique métier impactant les fonds, l'identité ou la confidentialité

Intégrations tierces et chaînes d'attaque multi-composants

  • Hypothèses de confiance entre services et composants
  • Jetons, portées et permissions d'intégration trop permissifs
  • Exposition de données sensibles via des flux indirects et des dépendances
  • Chaînage : d'un bug de faible sévérité à un résultat exploitable à fort impact

Ce que vous recevez

Des livrables pour garder votre équipe sur la bonne voie

Des rapports prêts pour l'audit qui orientent les décisions et accélèrent la remédiation, conçus pour les responsables sécurité, l'ingénierie et la conformité.

1

Preuves concrètes

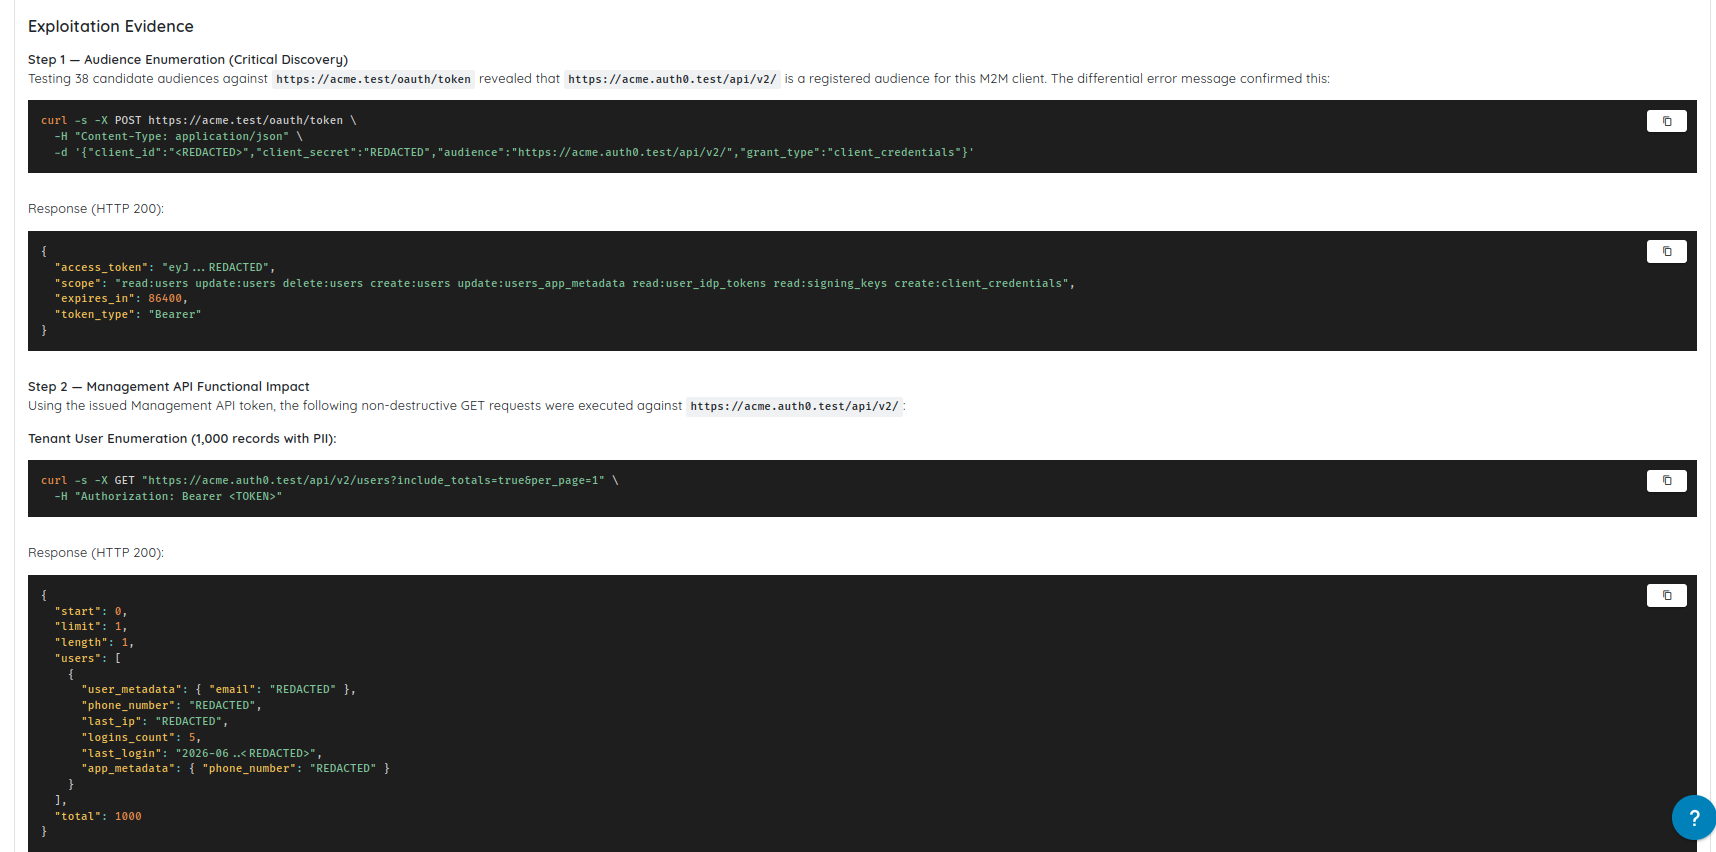
Captures d'écran, journaux de requêtes et de réponses, et reproduction étape par étape pour que l'ingénierie puisse vérifier le risque rapidement et en toute confiance.

2

Contexte de risque et priorisation

Sévérité, impact et parcours d'attaque pour chaque découverte, incluant le contexte de chaînage le cas échéant.

3

Conseils de remédiation prêts pour les développeurs

Des correctifs pratiques et des recommandations défensives sur lesquels votre équipe d'ingénierie peut agir immédiatement.

4

Tests de vérification

Confirmez que la remédiation résout le problème sous-jacent et réduit le risque

Comment lancer un Agentic Deep Scan

Vous pouvez lancer un Agentic Deep Scan avec la clé de votre propre fournisseur d'IA (BYOK) ou via l'infrastructure entièrement gérée de Cyber Models. Choisissez l'option la mieux adaptée à votre budget, à vos exigences de confidentialité et à vos workflows de développement.

Workflow Cyber Models

De l'approvisionnement du portefeuille de l'espace de travail jusqu'à la fin d'un Agentic Deep Scan web, Cyber Models gère automatiquement l'accès à l'IA, le budget et le rapprochement de la consommation.

1

Approvisionnez le portefeuille de l'espace de travail

Achetez des crédits directement depuis le tableau de bord Cyber Models. Ils sont disponibles dès le paiement effectué.

Paiement via StripeSolde mis à jour instantanément
2

Lancez un Agentic Deep Scan web

Sélectionnez Cyber Models comme fournisseur d'IA et choisissez le niveau d'effort souhaité. Chaque niveau affiche son coût estimé en crédits avant le début des tests.

Fournisseur choisi par analyseActivation en un clic
3

Mise à disposition d'un accès IA dédié

Ostorlab fournit pour ce scan une clé de fournisseur d'IA gérée, adaptée au niveau d'effort choisi.

Infrastructure d'IA géréeAccès limité à l'analyse
4

Investigation et suivi de la consommation

L'IA mène son investigation pendant que vous suivez la consommation de crédits en direct depuis la vue du scan.

Suivi des crédits en directVisibilité en temps réel
5

Rapprochement automatique de la consommation

Lorsque l'analyse se termine ou est annulée, les crédits réellement utilisés sont calculés et réglés sur le portefeuille de l'espace de travail.

Règlement à l'usageRèglement immédiat

Workflow BYOK

Apportez votre clé, définissez le périmètre du test, lancez l'Agentic Deep Scan et agissez sur des vulnérabilités validées.

1

Ajoutez votre clé de fournisseur d'IA (BYOK)

Connectez vos propres identifiants de fournisseur pour alimenter le moteur d'agent afin que l'utilisation et les dépenses s'alignent sur vos politiques internes.

Intégrations flexiblesRespect des politiques internes
2

Définir le périmètre du test

Choisissez la profondeur de test, ajoutez des identifiants de test et des prompts pour concentrer l'agent sur les parcours importants, et définissez le débit de requêtes et les URL à exclure.

Profondeur de testPrompts et périmètre
3

Lancer l'analyse Agentic Deep Scan sur les cibles Web

Exécutez une analyse approfondie du comportement à l'exécution, de la logique du workflow, des parcours d'autorisation et du chaînage multi-composants sur l'ensemble de l'application Web, de l'API et des surfaces d'intégration.

Comportement à l'exécutionFailles logiques
4

Recevez des résultats axés sur l'exploitabilité

Obtenez des résultats validés avec des preuves concrètes afin que les équipes puissent effectuer un tri rapide avec une grande confiance et peu de bruit.

Preuves techniques reproductiblesPeu de bruit
5

Relancez les tests pour vérifier les correctifs

Une fois les correctifs déployés, effectuez des tests de vérification pour confirmer que le problème sous-jacent est résolu et que le risque est réellement réduit.

Nouveaux tests en continuCorrectifs vérifiés

Fonctionne avec les conditions réelles de l'application, sans builds personnalisés ni fonctionnalités désactivées

Parcours authentifiés, y compris 2FA/OTP

Couvre les zones authentifiées, y compris l'OTP par SMS ou e-mail, le TOTP d'application d'authentification et les connexions scriptées enregistrées avec l'enregistreur de Chrome, une fois un compte de test configuré.

Environnements de staging et de production

Fonctionne sur les environnements de staging et de production avec des stacks Web modernes sans nécessiter de builds personnalisés ni la désactivation de fonctionnalités de sécurité.

À la demande pour les versions critiques

Lancez des analyses à la demande pour les versions critiques et les changements à haut risque afin de maintenir une visibilité continue.

Comment nous étendons la couverture au rythme de vos déploiements

Le moteur Agentic Deep Scan atteint des parcours et des chaînes d'attaque que les scanners fondés sur des signatures manquent généralement.

Moteur Agentic Deep Scan

Étend les tests de sécurité Web en explorant davantage de parcours d'attaque à travers les workflows et les composants de l'application. Cible des classes de vulnérabilités complexes telles que les erreurs de logique métier, les contournements d'autorisation et les failles de type injection le cas échéant, et produit des preuves de type Proof-of-Concept pour réduire les faux positifs.

Apprend, authentifie et suggère des correctifs

Le moteur peut gérer l'authentification, apprendre les comportements de l'application par interaction et générer des suggestions de correctifs pour aider les équipes à remédier plus rapidement au rythme des déploiements.

Intégrations transparentes avec votre stack technologique

Ne laissez pas la sécurité devenir un goulot d'étranglement. Ostorlab s'intègre directement aux outils que vos équipes de développement et de sécurité utilisent déjà, garantissant une gestion des vulnérabilités automatisée, traçable et rapide.

  • JiraJira
  • LinearLinear
  • JenkinsJenkins
  • GitHubGitHub
  • GitLabGitLab
  • BitbucketBitbucket
  • SAMLSAML
  • Azure DevOpsAzure DevOps
  • CircleCICircleCI
  • GoCDGoCD
  • TeamCityTeamCity
  • OktaOkta
  • Google WorkspaceGoogle Workspace
  • OneLoginOneLogin
  • Azure Active DirectoryAzure Active Directory
  • SlackSlack
  • VantaVanta
  • ServiceNowServiceNow
  • BitriseBitrise
  • HarnessHarness

Pourquoi les équipes nous choisissent

Support, évolutivité, transparence

Accompagnement à chaque étape

Un accompagnement et un support personnalisés, de l'intégration à l'obtention de résultats, pour garantir une utilisation fluide des fonctionnalités développées grâce aux retours clients.

Invitations gratuites et illimitées

Collaborez sans contraintes en ajoutant autant de profils que nécessaire par application. Vos équipes peuvent travailler ensemble en toute fluidité, sans limite d'utilisateurs ni frais supplémentaires.

Aucun frais caché

Des tarifs simples et transparents, sans coûts cachés. Sachez ce que vous payez et bénéficiez d'une garantie de remboursement intégral en cas d'insatisfaction.

Chemins d'attaque

Comment ces vulnérabilités s'enchaînent avec le reste de votre produit

L'agent enchaîne déjà les failles entre votre application web, les API qu'elle appelle et ses intégrations tierces. Ajoutez votre app mobile et votre code source au même scan : il suit le chemin à travers tous ces éléments au lieu de s'arrêter à l'application web.
Découvrir les tests de chemins d'attaque
  1. Documentation APIAction privilégiéetransfer_funds
  2. Schéma d'APIParamètresource_account_id
  3. Code sourceManquantcontrôle du titulaire
  4. App mobileFlux d'authentificationotp_step_up
CritiqueVirement entre comptes Exploit confirmé Backend web

Avant de commencer

Ce qu'il faut savoir sur le Web Agentic Deep Scan

Aucune application mobile n'est nécessaire. Indiquez l'URL ou le domaine d'une application web ou d'une API web, et le scan les teste de manière autonome.

Ce que vous obtenez

  • Des vulnérabilités validées par un exploit de preuve de concept, chacune avec le cheminement suivi par l'agent : ses décisions, les sorties des outils et les étapes.
  • Une Scan Coverage Heatmap qui montre les parties de l'application analysées en profondeur et celles où la couverture a été limitée.
  • Captures d’écran, journaux de requêtes et de réponses, étapes de reproduction et recommandations de correction, avec un nouveau test une fois les correctifs livrés.
  • Des rapports PDF : rapport technique complet, synthèse pour la direction, ou résultats rattachés à des référentiels de conformité.

Ce dont vous avez besoin

  • Les URL ou domaines cibles de votre application web ou de votre API web.
  • Un fournisseur d'IA pour l'agent : les Cyber Models gérés par Ostorlab, ou votre propre clé fournisseur (BYOK).
  • Pour les zones authentifiées, des identifiants de test : un identifiant et un mot de passe, ou un script Puppeteer enregistré avec l'enregistreur de Chrome pour les connexions complexes.
  • Pour les codes à usage unique, un numéro de test Ostorlab dédié (SMS), une boîte mail de test (e-mail) ou la graine TOTP ; la saisie manuelle couvre les autres cas.
  • En option : des fichiers SBOM ou lock pour la détection des dépendances, et des prompts qui orientent l'agent vers les parcours importants.

Ce qui est couvert

  • Les applications web, les API qu’elles appellent et leurs intégrations tierces.
  • La logique d'authentification et de session, les contrôles d'accès défaillants (BOLA, BFLA, de type IDOR), les failles de logique métier et de workflow, et les problèmes côté client comme le XSS.
  • Les chaînes d'attaque qui transforment des bugs de faible gravité en impacts majeurs.
  • Les environnements de préproduction et de production, sans build spécifique ni désactivation des protections.

Ce qui n'est pas couvert

  • Le périmètre correspond aux URL et domaines que vous saisissez. Vous pouvez exclure des URL avec une expression régulière et limiter le débit de requêtes (QPS).
  • Les zones authentifiées sont testées avec les identifiants de test que vous fournissez. Sans eux, le scan reste non authentifié.
  • Les applications non accessibles publiquement nécessitent d'autoriser les IP de scan d'Ostorlab, un reverse proxy ou un scanner sur site.
  • Les applications mobiles et le code source ne font pas partie de ce scan. Ajoutez-les à un scan multi-actifs pour tester le chemin qui les relie.

Les équipes de sécurité du monde entier nous font confiance

Découvrez pourquoi les experts du secteur plébiscitent notre plateforme

4.8 / 5
FAQ

Questions fréquentes

Des réponses claires sur la couverture, la mise en place et la façon dont les résultats parviennent à vos équipes.

Vous ne trouvez pas votre réponse ? Réservez une démo ou contactez-nous.

Prêt à sécuriser votre prochain déploiement ?

Lancez Agentic Deep Scan à la demande, obtenez des résultats axés sur l'exploitabilité avec des preuves concrètes et vérifiez les correctifs avec des tests de vérification pour que le risque reste visible au fur et à mesure que votre application Web évolue.