

Comment QMC a réduit son temps de remédiation de 4 mois à 1 semaine grâce aux tests de sécurité agentiques
Qatar Media Corporation (QMC) est l'organisme public national des médias du Qatar. L'équipe de sécurité de QMC utilise l'analyse basée sur des règles et le Deep Agentic Scan d'Ostorlab sur l'ensemble de son portefeuille d'applications, les combinant pour renforcer la façon dont les vulnérabilités sont identifiées, contextualisées et priorisées pour la remédiation.
Les outils d'analyse traditionnels signalaient des failles sans contexte suffisant pour agir rapidement. Les équipes de sécurité et de développement avaient souvent besoin d'allers-retours supplémentaires pour comprendre quelles vulnérabilités étaient prioritaires et pourquoi. Les évaluations manuelles étaient approfondies mais lentes à faire évoluer sur un portefeuille d'applications grandissant, et l'équipe de QMC avait besoin d'une approche capable de :
- Fournir du contexte autour des vulnérabilités, et pas seulement les signaler, pour accélérer l'analyse et la validation
- Faciliter des échanges de remédiation plus clairs et plus rapides entre les équipes de sécurité et de développement
- Réduire le délai d'obtention des premières informations de sécurité, sans sacrifier la rigueur de la revue manuelle
- S'inscrire dans une stratégie de test globale équilibrant couverture continue et investigations ciblées approfondies
Analyse basée sur des règles pour une couverture continue et automatisée
QMC utilise l'analyse basée sur des règles pour automatiser une surveillance de sécurité reproductible sur son portefeuille d'applications, offrant une couverture de référence constante sans effort manuel à chaque passage.
Deep Agentic Scan pour une analyse approfondie et riche en contexte
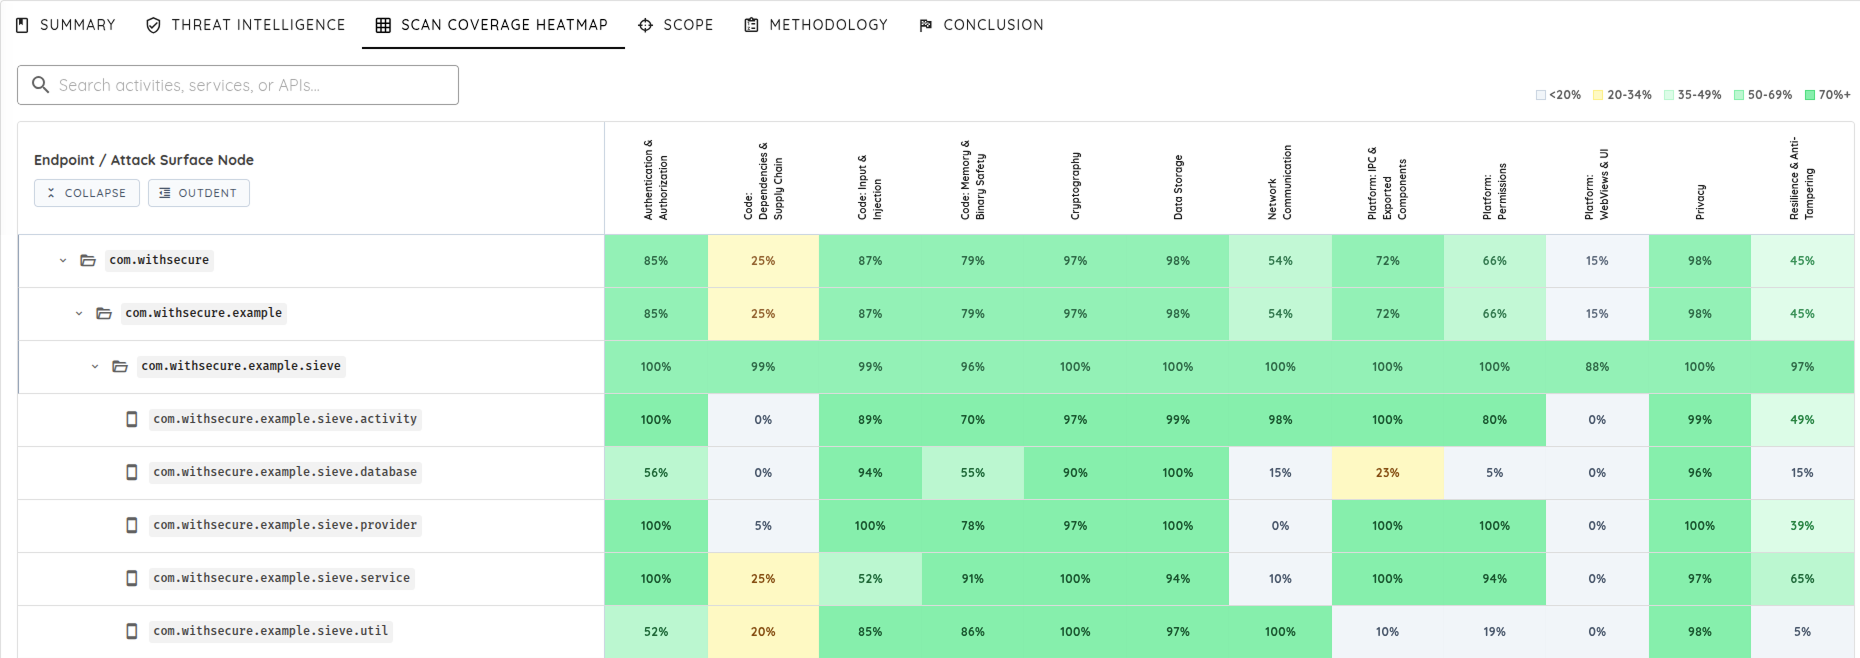
En complément, QMC a adopté le Deep Agentic Scan d'Ostorlab pour une analyse enrichie et une investigation approfondie des scénarios d'attaque complexes, notamment pour le contexte supplémentaire apporté autour des vulnérabilités, incluant la visibilité de la pile technologique, la cartographie de la surface d'attaque et les interdépendances entre expositions, par rapport aux approches d'analyse automatisée traditionnelles.
La revue manuelle comme contrôle final
Ces deux types d'analyse automatisée accélèrent l'identification et la validation des problèmes de sécurité potentiels, mais la vérification manuelle et la revue d'experts restent l'étape qui confirme les vulnérabilités et évalue le risque propre aux métiers.
Bien que les solutions d'analyse automatisée ne puissent pas remplacer complètement les évaluations de sécurité manuelles, la plateforme a permis d'accélérer l'identification et la validation des problèmes de sécurité potentiels.
— QMC
Un contexte qui accélère l'analyse et la validation
Le contexte apporté par le Deep Agentic Scan, notamment la visibilité de la pile technologique, la cartographie de la surface d'attaque et les interdépendances entre expositions potentielles, a offert à l'équipe de QMC un point de départ plus clair pour l'analyse et la validation. En se concentrant sur des vulnérabilités préalablement investiguées et validées, QMC a réduit le cycle moyen de remédiation de quatre mois à une semaine, soit une remédiation environ 17 fois plus rapide.
Le Deep Agentic Scan a fourni des informations contextuelles plus larges autour des vulnérabilités identifiées, notamment la visibilité de la pile technologique, la cartographie de la surface d'attaque et les relations entre expositions potentielles.
— QMC
Des échanges plus éclairés avec les propriétaires d'applications
Ce même contexte a transformé les échanges de remédiation de QMC avec les développeurs et les responsables d'applications, passant d'une énumération de failles à un accord sur ce qu'il faut corriger en priorité, selon le risque et l'impact métier.
Cela a favorisé des discussions de remédiation plus constructives et a aidé les parties prenantes à prioriser les mesures correctives en fonction du risque et de l'impact commercial.
— QMC
Des premiers constats plus rapides, des évaluations plus fréquentes
Par rapport à l'évaluation manuelle seule, l'utilisation conjointe de l'analyse basée sur des règles et du Deep Agentic Scan a considérablement réduit le temps nécessaire pour obtenir les premières informations de sécurité et a permis des évaluations plus fréquentes sur plusieurs applications.
L'analyse automatisée a considérablement réduit le temps nécessaire pour obtenir les premières informations de sécurité et a permis des évaluations plus fréquentes sur plusieurs applications.
— QMC
Une stratégie par couches pour l'avenir
Pour l'avenir, QMC prévoit de renforcer cette répartition : l'analyse basée sur des règles pour une surveillance continue et reproductible, et le Deep Agentic Scan dédié à l'analyse enrichie et à l'investigation approfondie des scénarios d'attaque complexes.
Les analyses basées sur des règles peuvent assurer une surveillance de sécurité continue et reproductible des applications, tandis que les Deep Agentic Scans peuvent être exploités pour une analyse enrichie et une investigation approfondie de scénarios d'attaque complexes.
— QMC
Les applications sont évaluées de manière récurrente à l'aide de l'analyse basée sur des règles pour une couverture continue
Le Deep Agentic Scan est exécuté pour une investigation approfondie des scénarios d'attaque complexes
Les vulnérabilités issues du Deep Agentic Scan sont enrichies par le contexte de la pile technologique, la cartographie de la surface d'attaque et les interdépendances d'exposition, par rapport aux approches d'analyse traditionnelles
L'équipe de sécurité utilise ce contexte pour prioriser et orienter les échanges de remédiation avec les propriétaires d'applications
La vérification manuelle et la revue d'experts confirment les vulnérabilités et évaluent le risque métier
L'approche de QMC démontre comment la détection automatisée et les tests agentiques peuvent s'associer pour passer plus rapidement des vulnérabilités à l'action. Grâce à un contexte plus riche sur les technologies, les surfaces d'attaque et les expositions associées, combiné à l'expertise humaine, QMC a optimisé la validation et la priorisation des vulnérabilités et réduit son temps de remédiation de quatre mois à une semaine.
Commencer
Transformez les vulnérabilités détectées en priorités de remédiation validées
Le Deep Agentic Scan apporte du contexte aux vulnérabilités détectées, valide les vrais positifs et aide les équipes de sécurité à concentrer la remédiation sur les enjeux prioritaires.
Réserver une démo