

Intégration de la sécurité dans le cycle de vie du développement mobile avec Ostorlab
RSA Security intègre les tests de sécurité à chaque étape du développement mobile grâce à son cycle de développement sécurisé (SDL). La sécurité commence dès la conception, se poursuit pendant le développement et la publication, et reste active une fois l'application en production. Ostorlab exécute des analyses SAST et DAST sur chaque version iOS et Android dans le cadre de la validation de sécurité formelle de RSA, et le Threat Center aide RSA à repérer les nouvelles vulnérabilités dès qu'elles affectent ses applications mobiles.
À mesure que les applications mobiles de RSA se développaient, l'équipe avait besoin d'une vision claire des risques de sécurité à chaque version. Elle devait aussi savoir quand de nouvelles vulnérabilités affectaient ses applications, sans attendre la prochaine analyse. Les tests ponctuels pouvaient laisser passer des problèmes entre deux versions, et de nouvelles CVE pouvaient rester inaperçues trop longtemps.
Décaler les tests de sécurité vers l'amont (shift left)
Plutôt que de traiter la sécurité comme une vérification de dernière minute, RSA l'intègre à chaque étape de son SDL : modélisation des menaces dès la conception, SAST et SCA sur chaque pull request, et analyses SAST et DAST Ostorlab avant chaque version. L'équipe détecte ainsi les problèmes avant qu'ils n'atteignent les utilisateurs, et les cycles de publication restent fluides.
« Décaler les tests de sécurité vers l'amont et utiliser Ostorlab tout au long du développement nous aide à détecter et corriger tôt les problèmes de sécurité mobile. Cela réduit les mauvaises surprises de dernière minute et nous donne une visibilité constante sur les nouveaux risques. »
— RSA Security
Avant la sortie de chaque version iOS et Android, RSA exécute des analyses SAST et DAST avec Ostorlab dans le cadre des tests de publication. La validation de sécurité est obligatoire avant qu'une version ne puisse avancer, si bien que chaque version fait l'objet du même contrôle.
- RSA a clôturé les 145 vulnérabilités signalées par Ostorlab, sans aucune vulnérabilité actuellement ouverte.
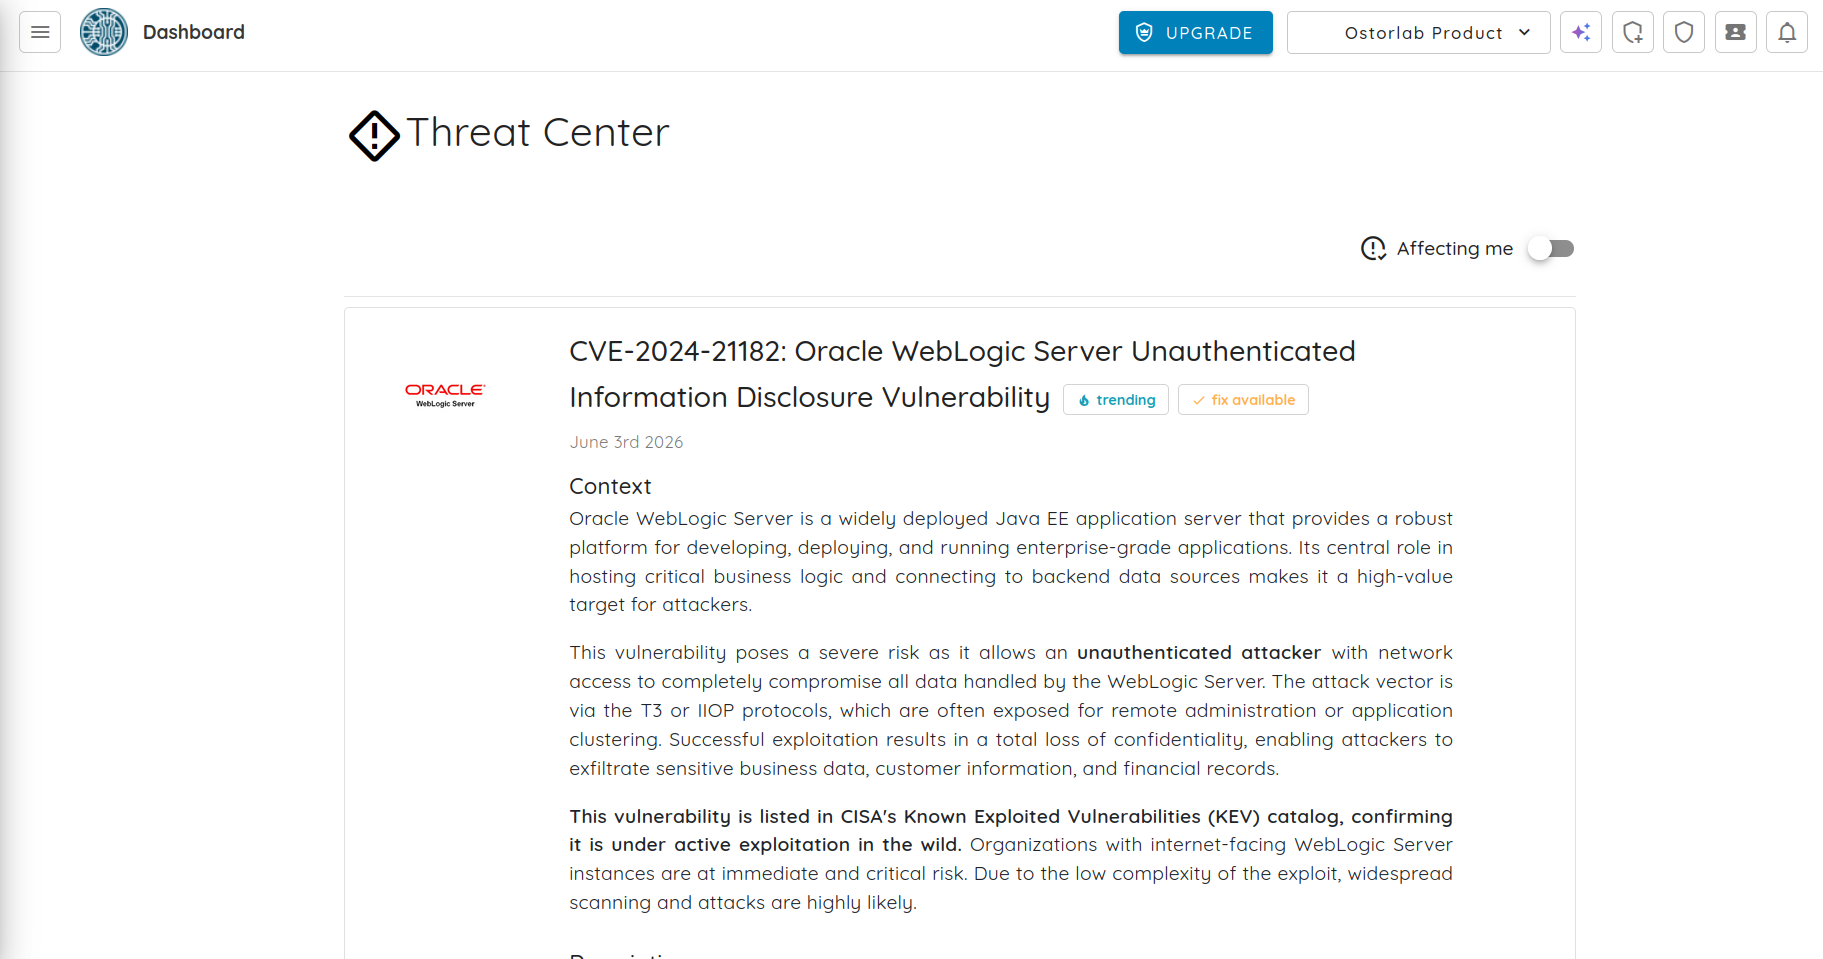
RSA utilise le Threat Center d'Ostorlab pour recevoir des alertes lorsque de nouvelles CVE affectent ses applications mobiles. L'équipe est ainsi prévenue tôt, sans attendre le prochain cycle de tests.
Visibilité précoce sur les CVE
Sur une période de 30 jours, le Threat Center d'Ostorlab a signalé 89 CVE nouvellement divulguées comme pouvant affecter les actifs mobiles de RSA, permettant à l'équipe de les prioriser immédiatement.
Fenêtre d'exposition réduite
Les problèmes hautement prioritaires restaient historiquement exposés 342 jours en moyenne. Sur une période récente de 30 jours, aucun problème hautement prioritaire n'est resté exposé.
Les alertes proactives d'Ostorlab sont très précieuses : elles nous permettent de comprendre rapidement quand des vulnérabilités nouvellement divulguées affectent nos actifs mobiles, sans attendre le prochain cycle de tests. Cette visibilité précoce nous permet de prioriser la remédiation, de réduire le temps d'exposition et de maintenir une posture de sécurité solide avec un impact minimal sur la vélocité de livraison.
— RSA Security
Aujourd'hui, RSA déclenche manuellement les tests de sécurité mobile Ostorlab au moment de la publication. La prochaine étape consiste à les automatiser dans la CI/CD afin que la couverture s'applique à chaque build, et pas seulement à chaque version.
Pour RSA, cela signifie :
- Des vulnérabilités mobiles claires, sur lesquelles les développeurs peuvent agir facilement
- Une couverture continue sur chaque build
- Peu de bruit, pour que les équipes ne soient pas submergées de faux positifs
- Un retour rapide, pour corriger les problèmes tôt
L'objectif est que le MAST fonctionne comme le SAST et le SCA chez RSA : automatiquement, sur chaque build, de manière cohérente et sans intervention manuelle.
Exigences de sécurité et modélisation des menaces intégrées dès la conception des fonctionnalités
SAST et SCA exécutés automatiquement sur chaque pull request dans le pipeline CI de RSA
SAST et DAST Ostorlab exécutés manuellement lors des tests de publication
Validation de sécurité obligatoire comme condition formelle de publication
Surveillance post-publication assurée par le processus de divulgation des vulnérabilités de RSA
Les alertes proactives du Threat Center d'Ostorlab signalent immédiatement les vulnérabilités nouvellement divulguées affectant les actifs en production
L'approche de RSA montre comment un SDL mature, des tests de sécurité mobile conditionnant chaque publication et une surveillance continue des CVE peuvent fonctionner ensemble. Avec Ostorlab intégré au processus de publication dès aujourd'hui et l'automatisation CI/CD comme prochaine étape, l'équipe dispose d'un moyen cohérent et évolutif de maintenir sa posture de sécurité à chaque version.
Commencer
Découvrez comment RSA intègre la sécurité à ses livraisons mobiles
Demandez une démo pour voir comment Ostorlab peut s'intégrer à votre processus de publication mobile et renforcer votre confiance en matière de sécurité.
Réserver une démo