
得られるもの
- 概念実証(PoC)エクスプロイトで検証された検出結果。エージェントがたどった経路(判断、ツール出力、手順)も確認できます。
- Scan Coverage Heatmapで、アプリのどの部分が深く分析され、どこでカバレッジが限られたかを把握できます。
- スクリーンショット、リクエスト/レスポンスのログ、再現手順、修正ガイダンス。修正のリリース後には再テストも行います。
- PDFレポート:詳細な技術レポート、エグゼクティブサマリー、またはOWASP MASVSなどの基準に対応付けた結果。
Ostorlabはログインし、TLSピンニングと難読化を回避して、実際にリリースするビルドを対象にアプリの背後にあるAPIをテストします。AIエージェントによるペネトレーションテストは数時間で完了し、AIエージェントによる各検出結果には再実行できる動作するエクスプロイトが付属します。
多くのセキュリティチームに信頼されています






定期的なテストや従来の検出手法では見逃されがちな、フローのロジックやランタイムの振る舞いに悪用性が依存する脆弱性クラスを発見します。
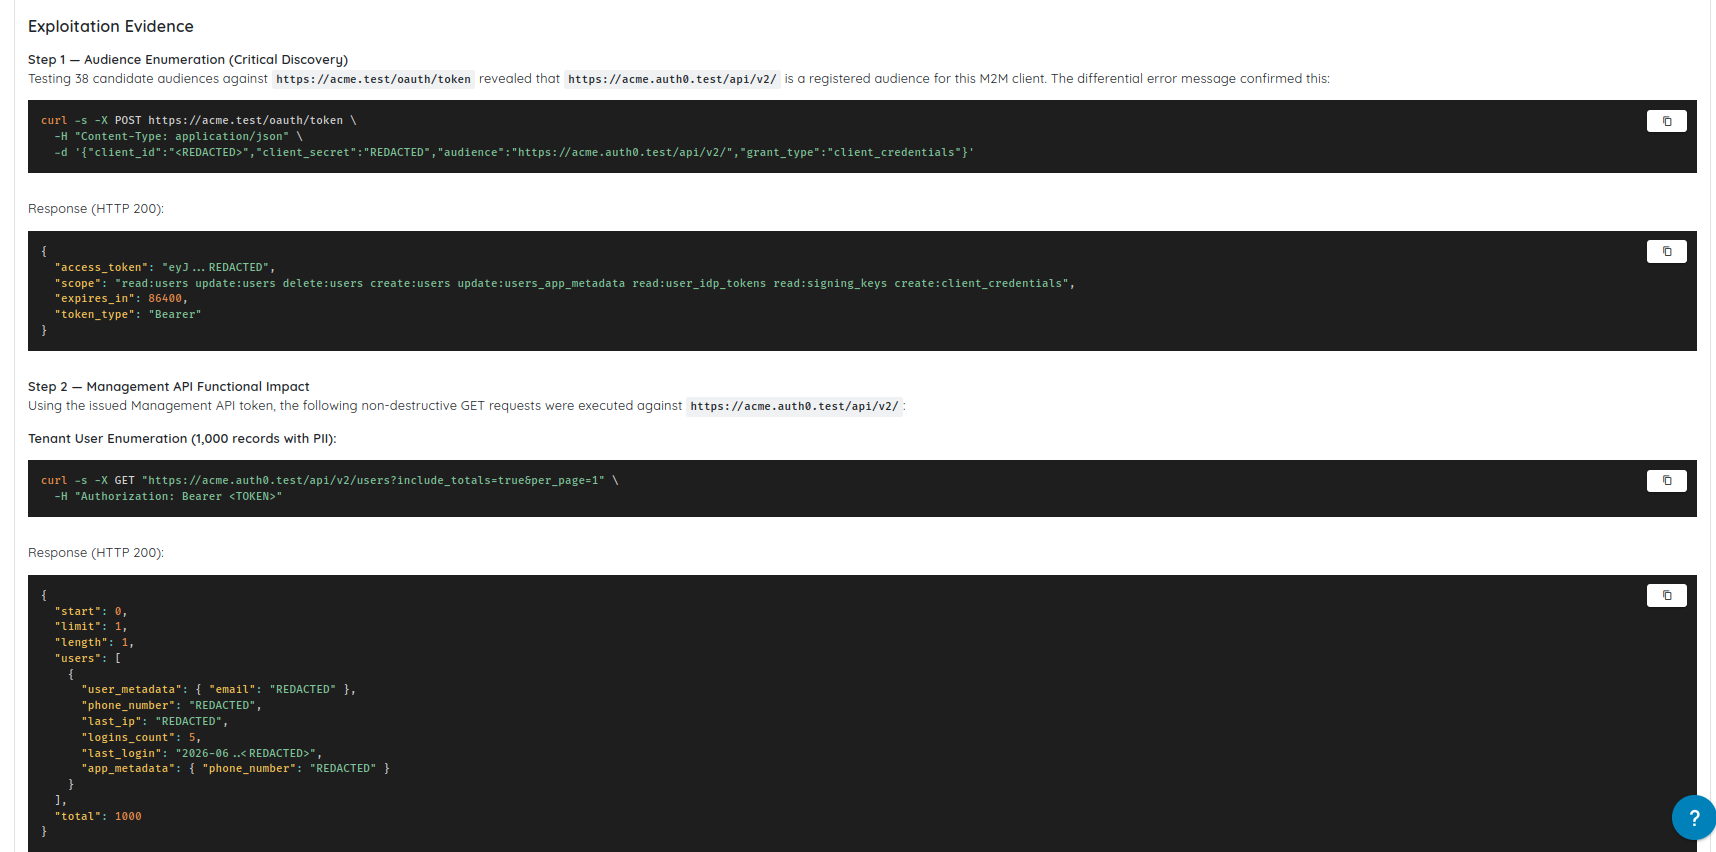
定期的なテストや従来の検出手法では見逃されがちな脆弱性クラス (認証、オンボーディング、支払い、およびアカウントワークフローにおけるロジックの欠陥、ランタイムの改ざん、APIの悪用や認可の不備のパターン (BOLA/BFLA、IDOR型)、およびアプリ、API、SDKコンポーネント間で影響を拡大させる攻撃チェーン) を発見します。
モバイルアプリ、それらが依存するAPI、および組み込まれたSDK全体にわたる、実際の攻撃者の経路を評価します。
モバイルアプリ (iOS + Android)
アプリの背後にあるAPI
SDKおよびコンポーネント間の攻撃チェーン
スクリーンショット、リクエストとレスポンスのログ、段階的な再現手順により、エンジニアリングチームはリスクを迅速かつ自信を持って検証できます。
関連する場合のチェーンコンテキストを含む、すべての発見に対する深刻度、影響、および攻撃者の経路。
エンジニアリングチームがすぐに行動できる、実践的な修正方法と防御のための推奨事項。
修正のリリース後、再テストによって、単なる推測ではなく根本的な問題が解決され、リスクが真に軽減されたことが確認されます。
テストアカウントを設定すれば、認証が必要な領域やワンタイムコードのフロー(SMSまたはメールのOTP、認証アプリのTOTP、手動入力)に対応し、実際のユーザー導線を反映した結果が得られます。同じ対応はWebアプリにも適用されます。
Android(APK/AAB)とiOS(IPA)のアップロードに対応するほか、Google Play、App Store、TestFlightから直接アプリを取得でき、カスタムビルドやセキュリティ機能の無効化は不要です。
ストアリリースをスキャンして本番環境を監視し、更新の展開に合わせて可視性を維持します。手動でのトリガーは必要ありません。
Agentic Deep Scanは、独自のAIプロバイダーキー (BYOK) を使って実行することも、Cyber Modelsのフルマネージドインフラストラクチャで実行することもできます。予算、プライバシー、開発ワークフローに最も適した方法をお選びください。
ワークスペースウォレットへの入金からモバイル向けAgentic Deep Scanの完了まで、Cyber ModelsがAIへのアクセス、予算管理、使用量の精算を自動で行います。
Cyber Modelsのダッシュボードからクレジットを直接購入できます。クレジットは支払い後すぐに利用可能になります。
AIプロバイダーとしてCyber Modelsを選択し、希望するエフォートレベルを選びます。各レベルの推定クレジットコストがテスト開始前に表示されます。
Ostorlabはそのスキャン専用に、選択したエフォートレベルに合わせたマネージドAIプロバイダーキーを発行します。
AIが調査を行う間、スキャン画面からクレジット消費をリアルタイムで確認できます。
スキャンが完了またはキャンセルされると、実際に使用したクレジットが計算され、ワークスペースウォレットで精算されます。
自社のキーを使い、テスト範囲を設定してAgentic Deep Scanを実行し、検証済みの検出結果に対応します。
独自のプロバイダー認証情報を接続してエージェントエンジンを稼働させ、使用量とコストを社内のポリシーに一致させます。
テストの深さを選び、重要なフローにエージェントを集中させるプロンプトを追加し、テスト用認証情報を提供し、URLの正規表現でスコープを限定します。
ランタイムの振る舞い、モバイルクライアント側の保護機能、API通信、サードパーティSDKの依存関係にわたってディープスキャンを実行します。
証明レベルのエビデンスを備えた検証済みの結果を取得し、チームが自信を持って低ノイズで迅速にトリアージできるようにします。
修正のリリース後、検証用の再テストを実行して、根本的な問題が解決され、リスクが真に軽減されたことを確認します。
Agentic Deep Scanエンジンは、パターンベースのスキャナーが見逃しがちなフローや攻撃チェーンまで到達します。
アプリのワークフローやコンポーネント全体でより多くの攻撃経路を探索することで、モバイルセキュリティテストを拡張します。ビジネスロジックのエラー、認可のバイパス、インジェクション型の欠陥などの複雑な脆弱性クラスをターゲットにし、誤検知を減らすための概念実証 (PoC) レベルのエビデンスを生成します。
エンジンは認証を処理し、対話を通じてアプリの振る舞いを学習し、リリース速度に合わせてチームがより迅速に修正できるように修正の提案を生成できます。
セキュリティをボトルネックにしてはなりません。Ostorlabは、開発チームやセキュリティチームがすでに使用しているツールと直接連携し、脆弱性管理の自動化、追跡可能性、迅速性を確保します。
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
チームが私たちを選ぶ理由
オンボーディングから成果まで、実践的なガイダンスとサポートを提供し、お客様のフィードバックを通じて進化した機能をシームレスに活用できるようにします。
アプリケーションごとに必要な数のプロフィールを追加して制約なしでコラボレーションします。ユーザー数の制限や追加費用なしで、チームがシームレスに協力できます。
Ostorlabに登録されたアプリは、アップデートがプッシュされるたびに自動的に再スキャンされます。手動でスキャンをトリガーする必要はなく、最小限の労力で継続的なセキュリティ検証を保証します。
隠れたコストのないシンプルで透明な価格設定。支払いの内容を明確にし、ご満足いただけない場合は全額返金保証で裏付けています。
攻撃経路
エージェントはすでにアプリの通信を追って背後のAPIに入り込み、深刻度の低いバグを連鎖させて大きな影響につなげます。同じスキャンにWebバックエンドとソースコードを追加すると、経路全体をテストし、確認した検出結果ごとに実際に動作するエクスプロイトを提示します。
攻撃経路テストの仕組みを見るtransfer_fundssource_account_id所有者チェックotp_step_up始める前に
業界の専門家が私たちのプラットフォームを好んで使用する理由をご覧ください

非常に効率的なチームで、サポートエンジニアは非常に優秀で知識が豊富です。製品は常に進化しており、彼らはお客様の意見を非常に真剣に受け止めています。
独自の機能とパーソナライズされたアプローチを備えた信頼できる製品です。
このプラットフォームにより、社内のモバイルアプリケーションを簡単かつ効率的に評価できました。オンボーディングはスムーズで、UIの動的自動化は素晴らしいです。
製品は私たちのニーズを完璧に満たしており、セットアップと使用が簡単です。チームの対応も非常に迅速です。
非常に専門的で技術的です。五つ星。素晴らしい成果です。
私たちはモバイルアプリケーションおよびウェブの脆弱性スキャンを提供する唯一のパートナーとしてOstorlabを選びました。非常に良いパートナーシップを築いています。
彼らのカスタマーサービスはトップクラスであり、製品は継続的に改善されています。
使いやすく、新しいアップデートでさらに良くなっています。また、対応が早く非常に効率的です。
素晴らしい製品で、カスタマーサービスも素晴らしく、非常に有用で正確かつ簡単に使用できます。
迅速なサポートとパーソナライズされた機能が強調されています。
MASTソリューションとしてOstorlabで非常に素晴らしい経験をしました。
Agentic Deep Scanをオンデマンドで実行し、証明レベルのエビデンスを備えた悪用可能性を最優先した結果を取得し、再テストで修正を検証することで、アプリの進化に伴いリスクを常に可視化します。