公開している資産を把握
金融・医療などの重要産業向け
モバイルアプリとその背後にあるすべてに、エージェント型ペネトレーションテストを。
Ostorlab はワンタイムコードと多要素認証でログインし、TLS ピンニングと難読化を回避してストア公開版をテストし、通信を追って API、Web バックエンド、ソースコードまで検証します。AI エージェントが検出した脆弱性には、それぞれ再現できる実証エクスプロイトが付きます。
ストアのアプリを無料でスキャン
Webアプリ・APIのリリースごとに、攻撃者の視点でテストを。
Ostorlab はリリースのたびにログインし、アプリのページと API 呼び出しを把握して、アクセス制御、ビジネスロジック、インジェクションをテストします。
- SSO、MFA、独自のログインフローに対応(テスト設定が必要)
- 各ページの背後にある REST と GraphQL の API
- 確認された各検出結果に、再実行できる実際のエクスプロイト
リスクのあるコードを、リリース前に見つける。
リポジトリを接続し、脆弱なコードパスを見つけ、修正をプルリクエストに送り返します。
- GitHub、GitLab、Bitbucket、Azure DevOps、標準の Git サーバーに対応
- 影響を受けるパス、悪用可能性、修正の優先度を含むリスクコンテキスト
- 開発者がレビューできる形で、修正をプルリクエストに反映
銀行、フィンテック、セキュリティチームに選ばれています




攻撃経路
実際の攻撃はアセット間を移動する
リポジトリに残されたトークンがAPIで受け入れられ、モバイルアプリから使われる。この3つを別々にスキャンすると、3つとも問題なしという結果になり、それらを貫く攻撃経路を見逃します。
Ostorlab はモバイルアプリ、その API、Web バックエンド、ソースコードをまとめてテストし、それらをまたぐ経路を実際に動作するエクスプロイトで証明します。
攻撃経路テストの仕組みを見るスキャナー:資産ごとに個別
- API ドキュメント未テスト
- API スキーマ情報 1 件
- ソースコード中 1 件
- モバイルアプリ低 2 件
Ostorlab:1 本の攻撃パス
- API ドキュメント特権操作
transfer_funds - API スキーマパラメーター
source_account_id - ソースコード欠落
所有者チェック - モバイルアプリ認証フロー
otp_step_up
重大他口座からの送金 エクスプロイト実証済み Webバックエンド
仕組みスキャナーが止まる場所から
スキャナーが止まる場所から
始まるエージェント型ペネトレーションテスト
スキャナーはログイン画面で止まったり、保護を外したテストビルドを必要としたりすることが多く、手動のペネトレーションテストはリリースごとに数週間かかります。OstorlabのAIエージェントは攻撃者と同じ方法でアプリをリリースごとにテストし、必要な手動ペネトレーションテストの工数を削減します。
- 01
侵入する
ログイン、ワンタイムコード、多要素認証に対応します。お客様のチームと設定した専用のテスト用電話番号またはTOTPシードを使用します。
重要な理由: リスクの大半はログイン画面の先にあります。
- 02
突破する
ストアで配布するビルドをテストし、TLSピンニングと難読化を回避するとともに、実機でアプリのシールディングを検証します。
重要な理由: 特別なテストビルドだけでなく、お客様が実際に使うアプリをテストできます。
- 03
深く入り込む
アプリの通信を追って、アプリからAPI、Webバックエンド、コードへと入り込み、アカウント間のアクセス制御の不備などのビジネスロジックの欠陥を探します。Webアプリ、API、ソースコードを個別にテストすることもできます。
重要な理由: そこが資金の動く場所だからです。
- 04
証明する
AIエージェントによる各検出結果には、実際に動作する概念実証(PoC)エクスプロイトが付属します。経路が複数のアセットにまたがる場合は、チェーン全体を再実行できる1つのエクスプロイトと、再現に必要なリクエスト、レスポンス、手順を提供します。
重要な理由: 開発者は議論ではなく修正に集中できます。
Ostorlabが選ばれる理由
- ノイズではなく証拠を。 エクスプロイトで裏付けられた検出結果により、誤検知率を5%未満に抑えます。
- お客様のモデル、お客様のアカウント。 BYOK(Bring Your Own Key)により、AIはお客様自身のモデルプロバイダーアカウント上で動作し、スキャンごとの支出上限も設定できます。
- リリースサイクルに合わせて。 パイプラインスキャンは1時間以内に完了します。料金はプランページでご確認いただけます。
Ostorlabを使う
チームが示す実績
公開済みの導入事例の成果と、Gartner Peer Insightsに寄せられたセキュリティチームのレビューをご紹介します。
4か月 → 1週間
エージェンティックセキュリティテストを導入した後のQMCの修復時間。
事例を読む
99%
公開前にスキャンされたBumbleのiOSおよびAndroidのストアリリース(160件中159件)。
事例を読む
すべてのリリース
RSA Securityは正式なセキュリティサインオフの一環として、iOSおよびAndroidのすべてのリリースでOstorlabのSASTとDASTを実行しています。
事例を読む
4.8/5
非常に効率的なチームで、サポートエンジニアは非常に優秀で知識が豊富です。製品は常に進化しており、彼らはお客様の意見を非常に真剣に受け止めています。
UIが使いやすいです。プラットフォームを私たちのCI/CDに統合する作業はわずかで済みました。
このプラットフォームにより、社内のモバイルアプリケーションを簡単かつ効率的に評価できました。オンボーディングはスムーズで、UIの動的自動化は素晴らしいです。
非常に専門的で技術的です。五つ星です。過去に多くの同様の製品を使用し、アフターサービスチームの対応が悪いケースに遭遇してきましたが、今回はその逆でした。素晴らしい成果です。
Gartner®およびPeer Insights™は、Gartner, Inc.および/またはその関連会社の商標です。All rights reserved. Gartner Peer Insightsの内容は、個々のエンドユーザーの自身の経験に基づく意見で構成されており、事実の記述として解釈されるべきではなく、またGartnerまたはその関連会社の見解を代表するものでもありません。Gartnerは、このコンテンツに描かれているいかなるベンダー、製品、またはサービスも推奨するものではなく、このコンテンツに関して、商品性または特定の目的への適合性の保証を含め、その正確性または完全性について、明示または黙示を問わず、いかなる保証も行いません。
アタックサーフェスを
可視化
Ostorlab はサブドメインの列挙にとどまりません。アプリストア、公開レジストリ、Web クローリングから、自社名で公開されているモバイルアプリ、ドメイン、API をすべて洗い出し、テスト対象外のまま公開されるものをなくします。
your-company.com内部アセット数分で開始リリースを数分でテスト
リリースを数分でテスト
ストアからアプリを選ぶ、ビルドをアップロードする、または Web アプリや API を指定するだけです。インストール作業も専用のテストビルドも不要。スキャンは公開するビルドそのものに対して行い、ログインフローはチームと一度設定すれば済みます。
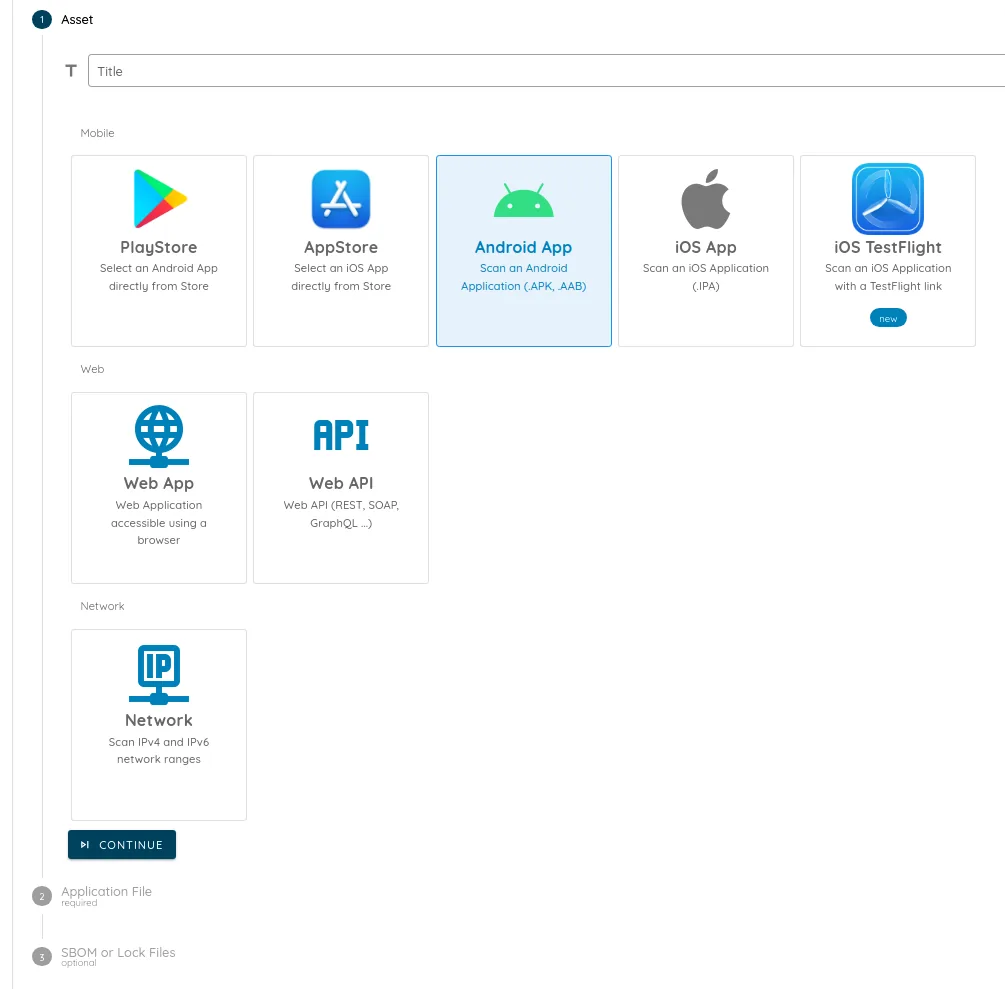

APK または AABファイルをアップロードします。すべてのリリース
すべてのリリースを自動でテスト
ストアの掲載情報や CI パイプラインを接続すると、Ostorlab が新しいリリースごとに再スキャンします。パイプラインのスキャンは数分で完了するため、リリースの頻度にテストが追いつきます。
フルモバイルスキャンリリース: v16.09.458攻撃者の視点で見る
静的・動的・AI エージェントによる解析
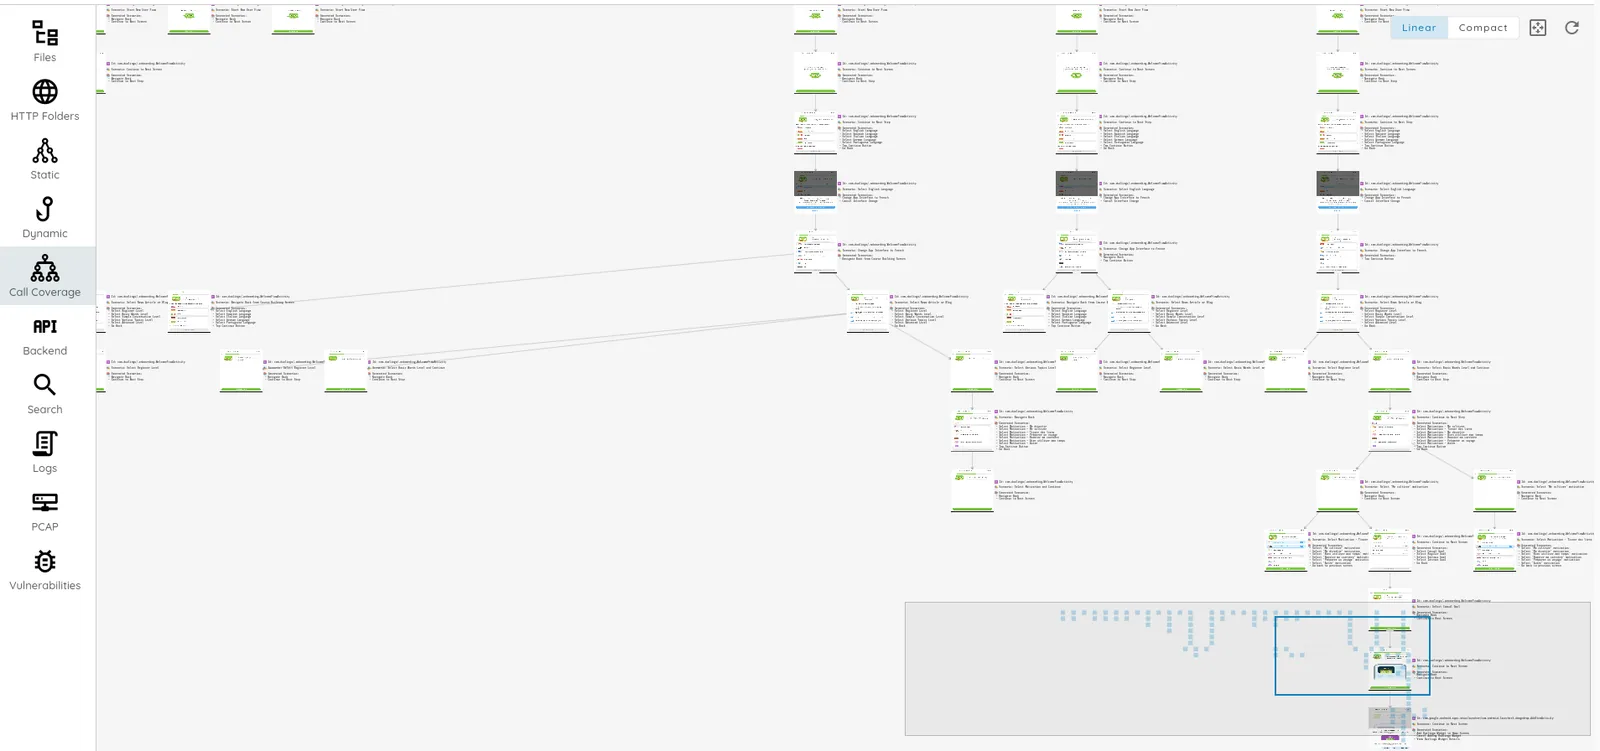
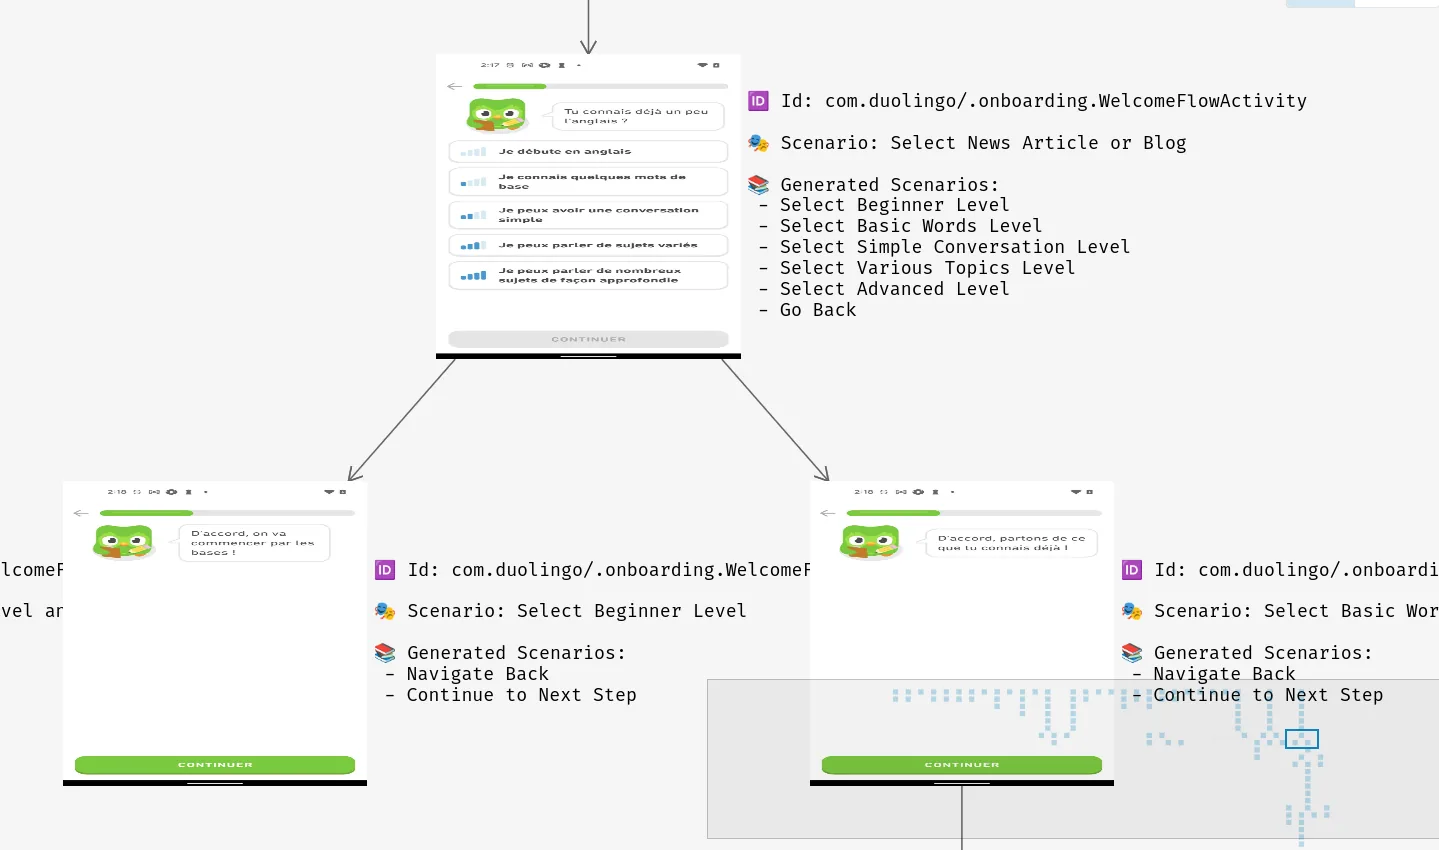
すべての検出結果に根拠となる証拠が付きます。傍受した通信、ファイルシステムの操作、関数呼び出し、逆コンパイルしたコードを一か所で確認できます。AI エージェントの検出結果には、再現できる実証エクスプロイトも付きます。
重要な問題から修正
優先順位付け、修正、
そして検証
検出結果をビジネスへの影響度で順位付けし、開発者に必要なコンテキストとともにチケット管理ツールへ送信。Ostorlab が再テストして各修正を確認します。
修復 > チケットステータスより速く修正
コード修正の
提案
Autofix が検出結果ごとに安全なコード変更とその理由を提案します。開発者は内容を確認し、ワンクリックで適用できます。
脆弱性分析AI駆動の修正既存のワークフローに
お使いのツールと連携
CI/CD パイプラインからスキャンを実行し、検出結果を Jira、Linear、ServiceNow に送信。SAML シングルサインオンでログインし、ストアでのリリースも自動で追跡します。

Jira

Linear

Jenkins

GitLab
GitHub
SAML

CircleCI

Bitbucket

GoCD

TeamCity

Slack

Webhook
Vanta

ServiceNow

Bitrise
Harness

セルフホスト型Git
Azure DevOps
近日公開
fastlane
近日公開
Codemagic
近日公開
Expo
すべての統合を見る
CI/CD統合チームのためのガイダンス
あなたのアプリに合わせた修正ガイダンス
Ostorlab はスキャン結果を優先順位付きの計画に変えます。何から直すべきか、なぜ重要か、どう直すかを、アプリについて追加したコンテキストをもとに示します。
スキャン > AIの推奨事項コンテキストを追加無料のコミュニティプランにアクセス!
Ostorlabでモバイルアプリの無制限スキャンをご利用いただけます。さらに、アタックサーフェスの検出や、脆弱性に特化した修復・チケット管理システムへのアクセスも可能です。
アカウントを作成最新の取り組みをご紹介します...
 Autonomous Pentesting vs. Traditional Penetration Testing: Where Agentic AI Delivers—and Where Humans Still Lead読む
 New Dashboard UI, On-Premises Scanner, Agentic Scan Knowledge, Multi-Asset Scanning, Linear & MCP Integrations, and New Model Support読む
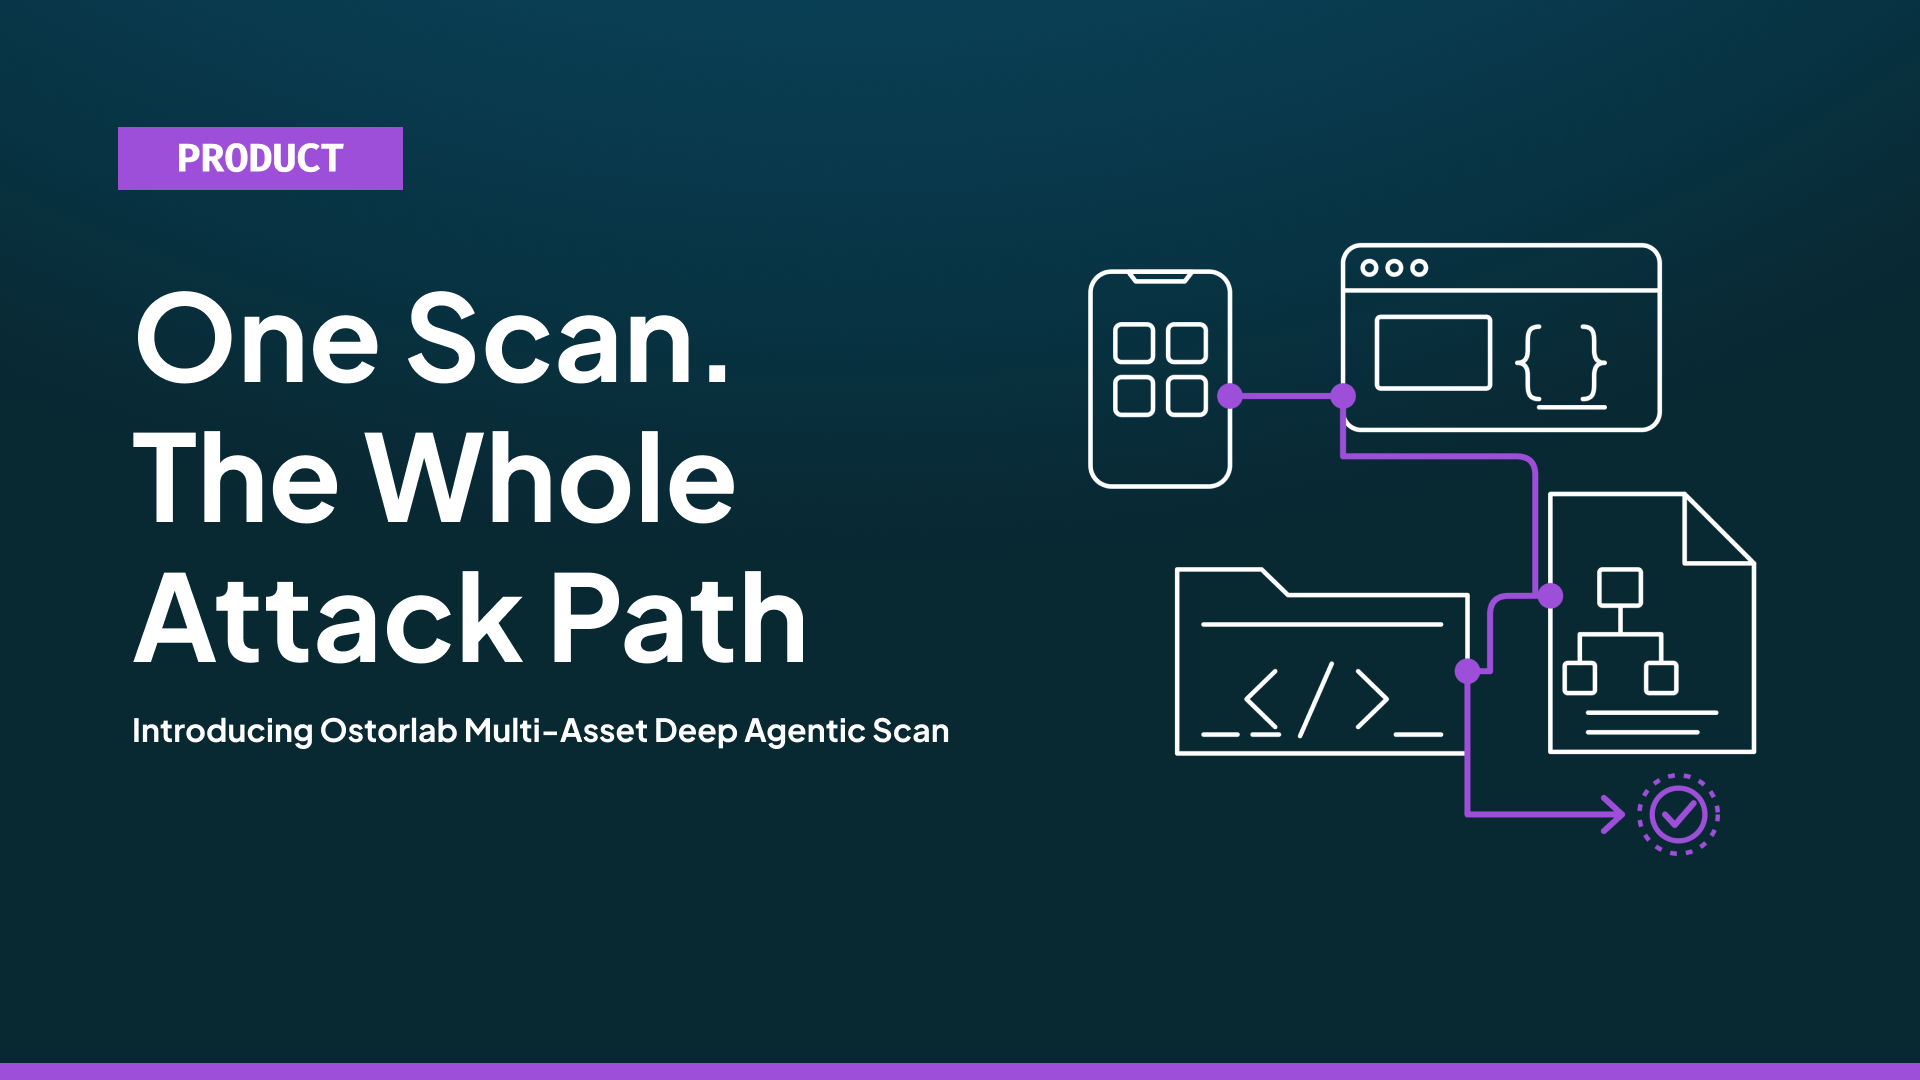 Introducing Multi-Asset Deep Agentic Scan: Connected Testing Across the Application読む
 Bypassing Mobile App Shielding: Where Detection Ends and Enforcement Fails読む
世界中で信頼
銀行、フィンテック、セキュリティチームに選ばれています
セキュリティチームは Ostorlab の AI エージェントでモバイルアプリの全リリースをテストし、開発者は実証エクスプロイトと対応可能な修正案付きの結果を受け取ります。