
Android バンキング型トロイの木馬
銀行アプリをすり替えるトロイの木馬
Hirudoは銀行アプリに偽の画面を重ねるだけではありません。本物のアプリを削除し、アプリ自身のセキュリティチェックをだます改ざん版をインストールします。
出典: ThreatFabric, 2026 年 10 月- 42標的リストに載った金融アプリ
- 8改ざん版が用意された銀行アプリ(7行分)
- 1 行のコードを各コピーに追加し、アプリを書き換えるツールを読み込む
攻撃の流れ
2026 年版
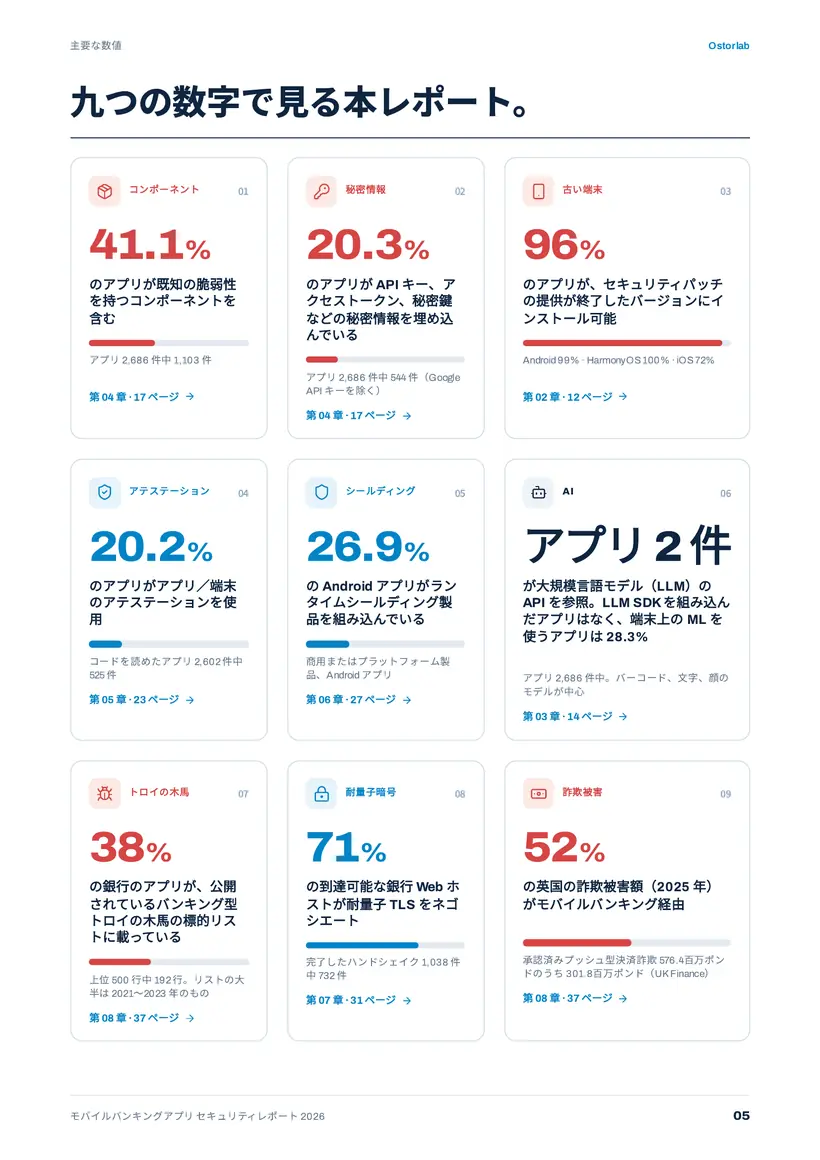
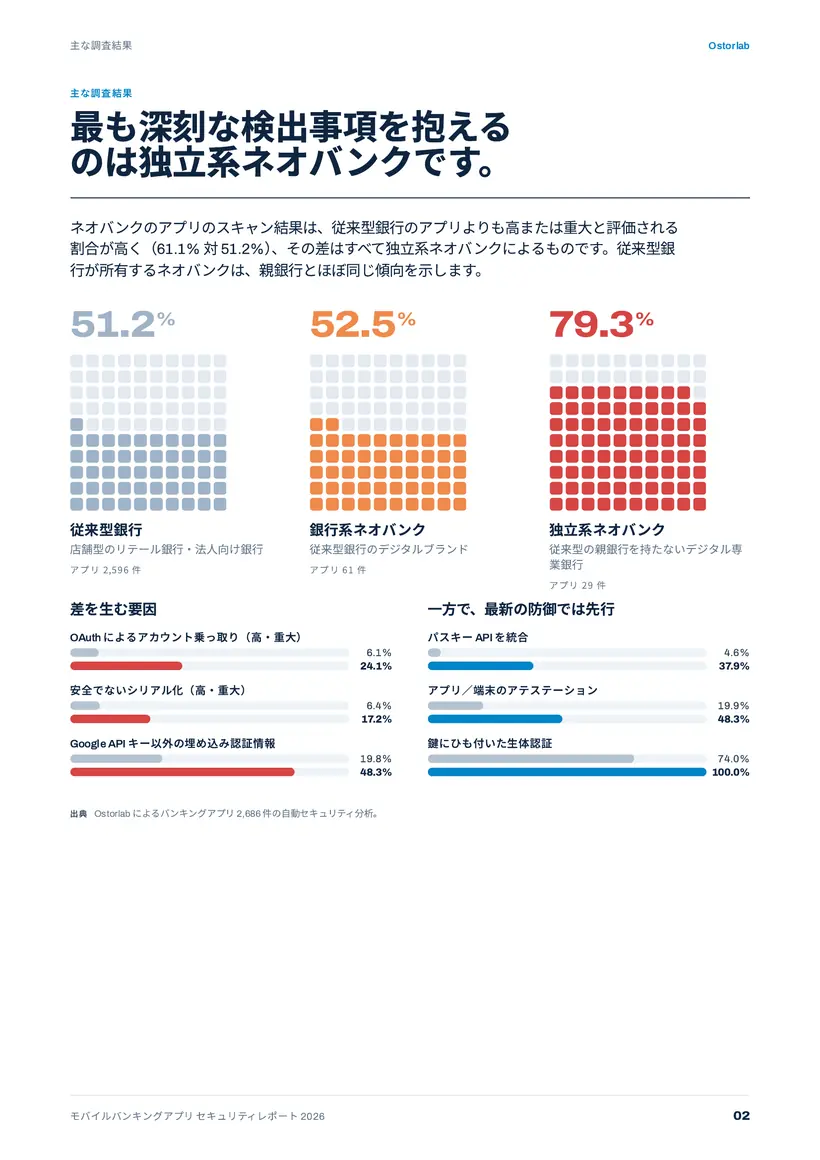
独立系ネオバンクのアプリは、従来型銀行のアプリより高リスクと評価される割合が高くなっています:79% 対 51%。
主な調査結果
調査した Android アプリの Google Play 累計ダウンロード数は 37 億回超。
評価は安全性を示しません:重大な欠陥ありは星 3.8、なしは 3.9。
顧客の保護
銀行アプリが顧客を守るために備えているもの:支払いと詐欺に関わるチェック、アカウントと端末のひも付け、そして各アプリが段階ごとにどこまで対応しているか。
コード内の保護を 1 行ずつ。塗りつぶした点はその保護を持つアプリです。
図 1.1
不正検知コードを持つ銀行アプリは 19%、詐欺警告を持つのは 17% だけ
Android・iOS・HarmonyOS アプリのコードから読み取り。画面の重ね表示のチェックは Android と HarmonyOS のみが対象のため、その行はそれらのアプリに占める割合です。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
盗まれたパスワードは別の端末で使えないはず。塗りつぶした点は確認しているアプリです。
図 1.2
アカウントを1台の端末に結び付けるアプリは 90%、鍵を端末のセキュアチップに保管するのは 51% だけ
Android・iOS・HarmonyOS アプリのコードから読み取り。リクエスト署名、画面ロックの確認、鍵の証明は Android と HarmonyOS のみのため、それらの行はそれらのアプリに占める割合です。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
iOS アプリの 72% は、指紋や顔の単純な可否チェックで解錠します。改ざんされたアプリはこれを偽装できます。
各ステップは、それ以前のステップもすべて備えたアプリだけを数えるので、進むほど割合は下がります。スマートフォン 1 台はアプリの 5% です。
図 1.3
詐欺電話に対するすべてのステップを備える銀行アプリはわずか 11%
詐欺師が電話をかけ、画面を見ながら顧客に送金を指示します。アプリは通話を検知し、画面共有に気付き、警告できるでしょうか?
100% のアプリがまだすべてのステップを備えています
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
改ざん耐性
コピーされたアプリ、ロック解除された端末、偽の端末、改ざんツール。攻撃者が突き当たるチェックを、各 Android アプリのコードから読み取りました。まずは予想してみてください。
図 2.1
各改ざん防止チェックを持つアプリ(100 アプリあたり)
銀行アプリ 100 本のうち、9 つのチェックをすべて備えているのは何本でしょう?
Android アプリ。チェックは銀行自身のコードが使っている場合のみ数え、外部ライブラリに含まれているだけの場合は数えません。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
これらのアプリの 99% は、セキュリティ修正が提供されなくなった Android にもまだインストールできます。ロック解除端末を検知するアプリでも 99% が同様で、改ざんされた端末は拒んでも、古い端末は受け入れてしまいます。
最新の防御機能
盗まれたパスワードでアカウントに入る道は 4 つあります。この 4 つの防御がそれらを塞ぎます。それぞれがアプリのコードにどれだけあるかを示します。
図 3.1
パスキーは2種類の攻撃を防げるのに、対応アプリは 5% だけ
アプリのコードから確認。Android:パスキー、Google のアプリ検証(Play Integrity)、指紋で保護された鍵。iOS:パスキーと Apple のアプリ検証。 4% がまだ、Google が廃止したアプリ確認 SafetyNet を使っています。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
攻撃者はアプリを改ざんする前に、まずコードを読みます。難読化されたコードや強化されたネイティブコードは、その作業を遅らせます。古い Android 向けに作られたアプリは、新しいバージョンが標準で有効にする保護を逃しています。
図 3.2
アプリの 30% がコードの大部分を難読化している
コードを読めた Android アプリ。コードの難読化:Java または Kotlin のアプリのみ対象。ネイティブコード:独自の低レベルコードを持つアプリ。最新:Android 16 以降。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
パスキーには2つの要素が必要です。アプリ内のコードと、そのアプリを指定する銀行サイト上のファイルです。このファイルがないと、端末はその銀行のパスキーを提示しません。すべての Android・iOS アプリで両方を確認しました。 まずスマートフォンでパスキーの仕組みを示し、次にパスキー対応のすべてのアプリでサインインを試します。
図 3.3
パスキー用に作られた Android アプリのうち、実際に使えるのは 10% だけ
ステップ 1 / 3
パスキーはパスワードの代わり
指紋や顔でサインインします。入力するものがないので、盗まれたりフィッシングされたりするものもありません。
サイト準備済み:銀行サイトがパスキーでのサインイン用にアプリを登録していること。どちらもないアプリは表示していません。iOS は確認できたパスキーコードのみ数えています。HarmonyOS のアプリはパスキー非対応のため除外しました。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
共通プラットフォーム
少数の既製アプリ基盤やコードライブラリが、多くの銀行アプリに入っています。そのどれか1つに欠陥があれば、多くの銀行が一度に影響を受けます。
図 4.1
最大の共通アプリ基盤に1つ欠陥があれば、100 行中 4 行に影響する
14行(100 行中)が共通基盤でアプリを作っている
誰が作ったアプリでも内部で共有されているもの
外部コードライブラリ
アプリ保護製品
385 行の銀行を確認 · コードを読めた Android アプリ。銀行は、いずれかのアプリがその基盤上に作られていれば数え、2 つの基盤にまたがる銀行は 1 回だけ数えます。ほかに 1 行が TCS BaNCS を使用(1% 未満)。ライブラリと保護製品:アプリに占める割合。Huawei Mobile Services が上位なのは、多くの Google Play アプリが Huawei 端末でも動くよう同梱しているためです。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
保護製品があってもアプリが安全とは限りません。保護製品のあるアプリは、コード内の秘密鍵(29% 対 19%)や既知の欠陥がある古いライブラリ(53% 対 40%)を含むことが多くなっています。
既製アプリ
ベンダーから既製(ホワイトラベル)アプリを購入する銀行もあります。同じベンダーのアプリを 2 本ずつすべて組み合わせ、弱点と保護機能を比べ、無関係なアプリでも同じ比較をしました。保護機能ははっきり共通していますが、弱点はまちまちで、無関係なアプリより共通が少ないベンダーもあります。 シート1枚が1行のアプリで、円にはそのアプリの弱点または保護機能が入っています。重なりは両方に共通する部分です。点線の輪は、無関係な2つのアプリの重なりを示します。
図 4.2
Temenos のアプリ 2 本は保護機能の 67% が共通。無関係なアプリ 2 本では 25%
共通部分:2 つのアプリが持つ弱点(または保護機能)のうち両方にある割合で、ベンダーのアプリの全ペアの代表値です。無関係なアプリ:無作為の 20,000 ペア。Q2 と NCR D3 は小さなグループです。ベンダーはコードから判定するため、その痕跡がないアプリは漏れます。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
アプリの機能
個人間送金、カード管理、バーチャルカード、家計管理。各アプリがコードに持ち、ストアページでも説明している機能を数えました。どれも攻撃者が狙える機能です。
図 5.1
銀行機能 4 件のうち 3 件は、既存の銀行よりネオバンクのアプリで多く見られる
アプリのコードに機能があり、ストアページでも説明されている場合のみ数えます。Android と iOS のアプリ。ネオバンク:29 本(小さな集団)、従来型銀行:848 本。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
機能の前に、まずダウンロードがあります。何を求め、どれくらいの大きさで、どのくらいの頻度で変わり、どれほど古い端末でまだ動くか。
図 5.2
典型的な Android 銀行アプリは 23 個の権限を求め、サイズは 68 MB
Android アプリ。「典型的」は中央値。古い OS:セキュリティ修正の提供が終わった Android 13 以前にもインストールできること。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
頻繁に更新しても欠陥が減るわけではありません。3 週間以内ごとに更新する Android アプリの 63% に重大または高リスクの欠陥があり、3 か月を超えて間隔を空けるアプリでは 51% です。更新日はストアのレビューに書かれたバージョンから推定しています。
AI アシスタント
銀行はアプリにAIアシスタントを追加しています。そのたびに、鍵を置き忘れる場所が1つ増えます。
3.7%
のバンキングアプリが AI アシスタントを搭載
30% が、誰でも取り出せる形で秘密鍵をアプリに書き込んでいます。
図 6.1
AIアシスタント搭載アプリの 30% がコードに秘密鍵を残している(非搭載は 19.9%)
アプリを玄関に例えると、コードに残された鍵は玄関先に置かれた鍵です。銀行がAIアシスタントを追加すると何が起きるか見てください。
アシスタントのないアプリにもシークレットは残されますが、その頻度は低く、5件に1件です。
アシスタント:アプリに組み込まれたチャットボット。人とのライブチャットは含みません。秘密鍵:スキャンで確実と判定されたもの(アプリに組み込む前提の Google API キーは除く)。AI サービスの鍵を持つアプリはありませんでした。Google の AI「Gemini」を呼び出すアプリは 2 本で、どちらもアシスタントは搭載していません。大手銀行ほどアシスタントも追加機能も多い傾向があるため、これは相関であり因果ではありません。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
更新とプライバシー
アプリは既製のコードライブラリで作られており、その多くに新しいバージョンが出ています。各ライブラリが最新版から何バージョン遅れているかを数えました。目盛りをドラッグしてください。
3
リリース遅れ(一般的なアプリのライブラリ)
図 7.1
Android 銀行アプリの 98% が、10 バージョン以上古いライブラリを少なくとも 1 つ含む
99%のアプリのライブラリが、おおむね最新版から 1 リリース 以上遅れています。
Android アプリ。各ライブラリを最新の安定版と比較しています。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
ライブラリだけではありません。約 20 行に 1 行が、自社アプリで公開された脆弱性(CVE)を抱えたことがあり、その多くは何年も前のものです。
の Android 銀行アプリが、アプリが求める、または組み込んだ他社のコードが集めるデータを、ストアのプライバシーラベルに記載していません
アプリが求める、または組み込んだ他社のコードが集めるのに、ラベルに記載していないアプリの割合。
Android と iOS
ほとんどの銀行は Android アプリと iOS アプリを持っています。名前もロゴも同じですが、別のチームが作ることが多いのです。両方を持つすべての銀行で、2つのアプリに同じチェックを行いました。
の銀行で、2 つのアプリの結果が食い違うチェック項目が少なくとも 1 つありました
顧客の保護レベルは使っているスマートフォンによって変わり、攻撃者は弱いほうのアプリを狙えば十分です。
図 8.1
3 項目中 3 項目で、Android アプリが iOS アプリより劣る
このプラットフォームのアプリが劣るチェック
Android と iOS の両方のコードを完全に読めた銀行。両アプリをスキャンした図 8.3 の銀行より少ない集団です。各行は問題点で、右ほど悪い状態です。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
銀行ごと
一方の円は Android アプリに問題がある銀行、もう一方は iOS アプリに問題がある銀行です。重なりは両方に問題があります。重なりの外の点は2つのアプリが食い違う銀行で、片方を直してももう片方は開いたままです。
図 8.2
銀行の 80% で、Android と iOS のアプリが少なくとも1項目で食い違う
32 行(100 行中):一方のアプリにだけ問題があります
各バーは 100 行を表します。Android のみ、両方のアプリ、iOS のみ、どちらもなしの順です。数値は 2 つのアプリの結果が食い違う銀行の数です。
両方のアプリを持つ 75 行を 100 行に換算して表示。円の大きさは比例しており、点1つが1行です。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
双子のアプリ
152行について、AndroidアプリとiOSアプリの両方をスキャンし、各銀行の2つのビルドを比較しました。 2 台のスマートフォンが同時に落ちます。保護機能とスキャンスコアでは、各マスは 1 行の銀行で、両画面の同じ位置にあり、強い方のアプリ側が光ります。重大な欠陥では、赤いマスは深刻な欠陥のあるアプリで、プラットフォームごとに数えます。
図 8.3
銀行の Android アプリの 54% に深刻な欠陥があり、同じ銀行の iOS アプリでは 34%
Android54%
iOS34%
赤いマスは重大または高リスクの欠陥があるアプリで、プラットフォームごとに数え、銀行ごとには対応させていません。
両方のアプリをスキャンした 152 行。保護機能:両プラットフォームに共通する 9 つの改ざん対策チェック。スキャンのルールはプラットフォームで異なるため、スコア比較は目安です。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
アプリの外側
ストアの偽アプリ、よく似たウェブアドレス、誰でも偽装できるメール、古いサーバー設定。攻撃者はアプリに触れる前に、公開情報だけで銀行の全体像をつかめます。各銀行が何を公開状態にしているかを調べました。
図 9.1
銀行の 97% で類似ウェブアドレスが登録されている(第三者または銀行自身による)
28%
の銀行で、他の発行元によるその銀行名のアプリがアプリストアにある
Google Play、App Store、AppGalleryで銀行の名前を使っているが、別の発行者が出しているアプリ(銀行の提携先は除外)。確認が必要ですが、すべてが偽物とは限りません。
486 行の銀行を確認 · 公開情報と銀行の公開ウェブサイト。500 行、1,252 の銀行サイト。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
典型的な銀行には、自社のアドレスと1か所だけ違う登録済みWebアドレスが 28 件あります。架空の銀行で、その作り方を示します。
図 9.2
類似アドレスの 54% は同じ手法で作られている:文字の欠落・重複
正規のアドレスyourbank.com
486 行の銀行を確認 · yourbank.com は仕組みを示すための架空の例です。割合は 4,132 件の類似アドレスを、本物との違い方で分類したものです。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
サーバー
銀行アプリはサーバーとやり取りします。サーバーは顧客のログイン、送金、通知を担います。各銀行のアプリに含まれる自社サーバーを、それを運用するネットワークまでたどりました。多くはグローバルなクラウドネットワーク(AWS や Cloudflare など)上にあり、場所を問いません。残りは銀行自身のネットワークで、主に自国にあります。
図 10.1
銀行サーバーの 60% が大手のグローバルクラウド網の背後にある
各線は、その地域から銀行自身のサーバーがある国へ伸びています。線が太いほど割合が大きくなります。
84%
の 北米 の銀行のサーバーが、どこからでも応答できるグローバルなクラウドネットワーク上にあります
自社ネットワーク上のホストのうち、北米の外にあるのは 10%。
銀行自身のネットワーク上のホスト(国別)
392 行の銀行を確認 · Android・iOS・HarmonyOS アプリから見た銀行サーバーの所在地。グローバルクラウドはどこからでも応答できるため、国は銀行自身のネットワーク上のサーバーについてのみ示しています。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
これらのサーバーの多くは、ごく少数のクラウド事業者で動いています。1 社を選んで停止してみてください。各スマートフォンは 100 行中 1 行のアプリで、顧客が失うものを示します。
図 10.2
AWS が停止すると、100 行中 41 行でアプリの一部が使えなくなる
すべてのアプリが稼働中です。プロバイダーを選んで停止させてください。
392 行の銀行を確認 · 銀行アプリに記載された各サーバーを運営する企業。392 行が少なくとも 1 台のサーバーを持っています。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
64% の銀行が、Web攻撃を防ぐフィルター(WAF)を販売する事業者(Akamai、Imperva、Cloudflare、F5)の背後に1台以上のサーバーを置いています。
英国のリテール銀行は、サービスを止める、または危険にさらす重大インシデントをすべて報告しなければなりません。毎年、その大半は攻撃ではなくITの障害で、多くは失敗した変更や取引先から始まります。
図 10.3
英国のリテール銀行が 2018 年以降に報告した重大インシデントは 3,271 件、うちサイバー攻撃は 147 件のみ
全インシデントの発生原因
銀行業界全体で、銀行名は出していません。「第三者」と「変更」はインシデントの発生元を示します。*2026 年は 7 月 9 日までの暫定値。
出典:英国金融行動監視機構(FCA)、リテール銀行が報告した重大な業務インシデント(FOI2026/01239)
2025 年以降、33 か国で銀行の障害が公開報告や規制当局に記録され、最長のものでは銀行のモバイルアプリが約 48 時間停止しました。
攻撃者の標的リスト
バンキング型トロイの木馬は、ログイン情報を盗むマルウェアです。それぞれが模倣できるアプリのリストを持ち、リストのアプリが開くと偽のログイン画面を上に重ねます。セキュリティ研究者がこのリストを公開しており、本レポートの銀行と照合しました。
図 11.1
最も広く出回っているバンキング型トロイの木馬は、100 行中 35 行のアプリを標的にしている
50 行(100 行中)が、少なくとも 1 つのトロイの木馬の標的リストに載っています。 34 行は 3 つ以上のリストに載っています。
赤いバッジは、その銀行のアプリを標的リストに含むトロイの木馬ファミリーの数です。アプリをタップすると開きます。
389 行の銀行を確認 · セキュリティ研究者が 2019〜2025 年に公開した、バンキングマルウェアの標的アプリのリスト 47 件を、銀行の Android アプリと照合。リストに載ることは標的であることを意味し、感染ではありません。各スマートフォンは名前を伏せた 1 行:389 行全体と割合が一致するよう 100 行を選んでいます。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
今年、本物の銀行アプリの改変版を使った攻撃キャンペーンは 2 件だけでした(GoldFactory と Hirudo)。残りは見た目を似せた偽アプリか、本物のアプリの上に重ねた偽画面を使っていました。
ケースファイル
今年、セキュリティ研究者が銀行利用者を狙ったこれらの攻撃を報告しました。各ファイルは攻撃を順に説明し、アプリで見つかった内容と比べます。情報源も私たちも銀行名は出していません。
Android バンキング型トロイの木馬
Hirudoは銀行アプリに偽の画面を重ねるだけではありません。本物のアプリを削除し、アプリ自身のセキュリティチェックをだます改ざん版をインストールします。
出典: ThreatFabric, 2026 年 10 月攻撃の流れ
不正による損失
アプリの弱点は物語の一面にすぎず、失われたお金がもう一面です。これらの数値は当社のテストではなく、規制当局が公表した表に基づきます。対象は市場全体で、スキャンした個々の銀行ではありません。
図 12.1
EU では、決済不正による損失 €100 のうち €66 を顧客自身が負担
EU の決済不正全体では、€100 のうち €66 を顧客自身が負担していました。
EU:欧州銀行当局の 2025 年不正報告書、2024 年データ。回収後の損失を負担者別に示します。英国:決済規制当局、だまされて支払った詐欺の返金(2024 年 10 月 7 日〜2026 年 3 月 31 日)。費用は送金側と受取側の銀行で折半します。
出典:EBA および ECB、決済不正に関する報告書(2025 年)、英国決済システム規制機構(PSR)
カード不正を、支払いの承認方法と送金先で分けて示します。
図 12.2
強力な本人確認のないカード決済は、不正が 1.9× 多かった
各パイプは、顧客から支払先の個人や店舗へ、同じ €100 万の決済を運びます。途中で漏れ出す金色の部分が不正による損失で、下のグラスに溜まります。
各パイプに顧客が €100 万を支払い
2024年のカード決済。出典:EBAとECBの2025年不正報告書。
出典:EBA および ECB、決済不正に関する報告書
英国では規制当局が、各金融機関の顧客が送った詐欺被害金と、その機関の口座に届いた額を公表しています。線より大きく上にある機関は送る額よりはるかに多く受け取っており、犯罪者がその口座で資金を集めています。
図 12.3
英国の大手 11 社のうち 3 社が、顧客の送金額より多くの詐欺資金を受け取っている
3 社(11 社中)が、顧客の送金額より多くの詐欺資金を受け取っています
英国決済規制当局、2024 年の詐欺データ(2024 年 10 月 7 日の返金ルール以前)。最大手 14 グループのうち、送金・受取の両方に載る 11 グループ。企業名は伏せています。
出典:英国決済規制当局、詐欺による支払いのデータ
図 12.4
詐欺被害として申告された金額の 88% が返金された
88% 被害として申告された金額のうち返金された割合
英国決済規制当局:2024 年 10 月 7 日から 2026 年 3 月 31 日までの詐欺の返金請求。請求額のうち返金された割合で、全額・一部・返金なしの件数はわかりません。
出典:英国決済規制当局、詐欺による支払いのデータ
不正は、アプリのセキュリティが金銭的損失に変わる場面です。第 1 章の対策は、そのうち銀行が管理できる部分です。
規制と成熟度
銀行ごとに規制当局も規模も、セキュリティ研究者への対応も大きく違います。それぞれを、アプリで見つかった内容と比べました。
図 13.1
規制当局別、および最大手銀行のアプリセキュリティ
インド(RBI) は重大な検出事項があるアプリが最も少なく 8% です(全銀行では 18%)。
444 行の銀行を確認 · 銀行は本国の規制当局ごとに分類し、世界最大級の銀行は別グループにもしています。重大な欠陥とパスキー:アプリの割合。改ざん対策:一般的なアプリが持つ図 2.1 のチェックの割合。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
銀行がセキュリティを重視しているかどうかの手がかりの一部は公開されています。研究者に報告先を伝えるsecurity.txtファイル、脆弱性開示ポリシー、報告された欠陥に報奨金を払うバグバウンティ、Webサイト上の認証などです。1つ選ぶと銀行が2つに分かれ、アプリを比べられます。
図 13.2
各シグナルの有無別、重大な検出事項がある銀行
21 ポイント security.txt がある銀行では、重大な検出結果のある銀行が少なくなります。
444 行の銀行を確認 · スキャン済みアプリを持つ 444 行。各指標は公開情報によります:銀行のウェブサイト、セキュリティ連絡先ファイル、公開バグバウンティ、銀行が掲げる認証。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
10% の銀行で、過去5年間に公表された情報漏えいがありました(漏えいデータベース、ランサムウェアのリークサイト、規制当局への届出による)。
前年比
各年にテストしたすべてのアプリ。どの行も低いほど良好です。
図 14.1
4 件の指標のうち 3 件が 2025 年から 2026 年にかけて改善
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
1 つのアプリで見つかった重大な欠陥の最多数:2025 年は 19、2026 年は 18。
今回初めて報告するチェック項目です。2025 年版レポートには割合がないため、まだ比較できません。
図 14.2
59% のアプリが機密データを保護せずに端末に保存
Android アプリ、Ostorlab のスキャン:この種の欠陥を低リスク以上で 1 件以上持つアプリ。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
2025 年版レポートと同じ指標の 1 年後の値です。多くは欠陥ではなくアプリの特徴を示すので、良し悪しではなく変化として読んでください。
図 14.3
同じ指標の 2025 年から 2026 年への変化
2025 年の数値は 2025 年の報告書から。
出典:Ostorlab による 500 行の銀行アプリ 2,690 件の分析、2026 年
手法
情報源は 2 つです。Ostorlab が読み取り・スキャンしたアプリそのもの(下の 5 枚のうち 4 枚)。そして公開情報(3 枚目):ストアページ、銀行のウェブサイト、脅威レポート、規制当局の統計表。
各アプリの構成:フレームワーク、外部コード、権限、サーバー、防御。全アプリ。
見つかった問題をリスク別に評価し、OWASPモバイル基準に対応付け。全アプリ。
ストアページ、ランキング、証明書、脅威レポート、銀行の公開ウェブサイト。全銀行。
ロック解除端末、偽の端末、改ざんツール、再構築されたコピーに対するコード内のチェック。Android。
コード内のサインイン・決済・詐欺対策。全アプリ。
対象範囲. ストアで公開されている版のアプリのみを、実行せずに読み取りました。
Android、iOS、HarmonyOS(Huawei AppGallery)の銀行アプリをスキャンしました。
ストアページは 2026 年 10 月 28 日〜11 月 9 日に取得。