
From Signal to the Android SDK: Chaining Path Traversal, Mimetype Confusion, Security Check Bypass and File Descriptor Bruteforce for Arbitrary File Access続きを読む →
Webアプリ・APIの リリースごとに 攻撃者の視点でテストを。
Webアプリ、そのAPI、重要なサードパーティ連携に対して現実の攻撃をシミュレートし、実際に悪用可能な脆弱性を見つけます。修正を検証し、証明レベルのエビデンスを備えた監査対応レポートを出力できます。重要なリリース、大きな変更、高リスクの機能に合わせてオンデマンドでテストを実行できます。
- WebアプリおよびAPI
- ワンタイムコードや2FAを含む認証フローに対応(テスト設定が必要)
- 再テスト込み
多くのセキュリティチームに信頼されています
OstorlabのAgentic Deep Scanが選ばれる理由
定期的なテストや従来の検出手法では見逃されがちな、フローのロジックやランタイムの振る舞いに悪用性が依存する脆弱性クラスを発見します。
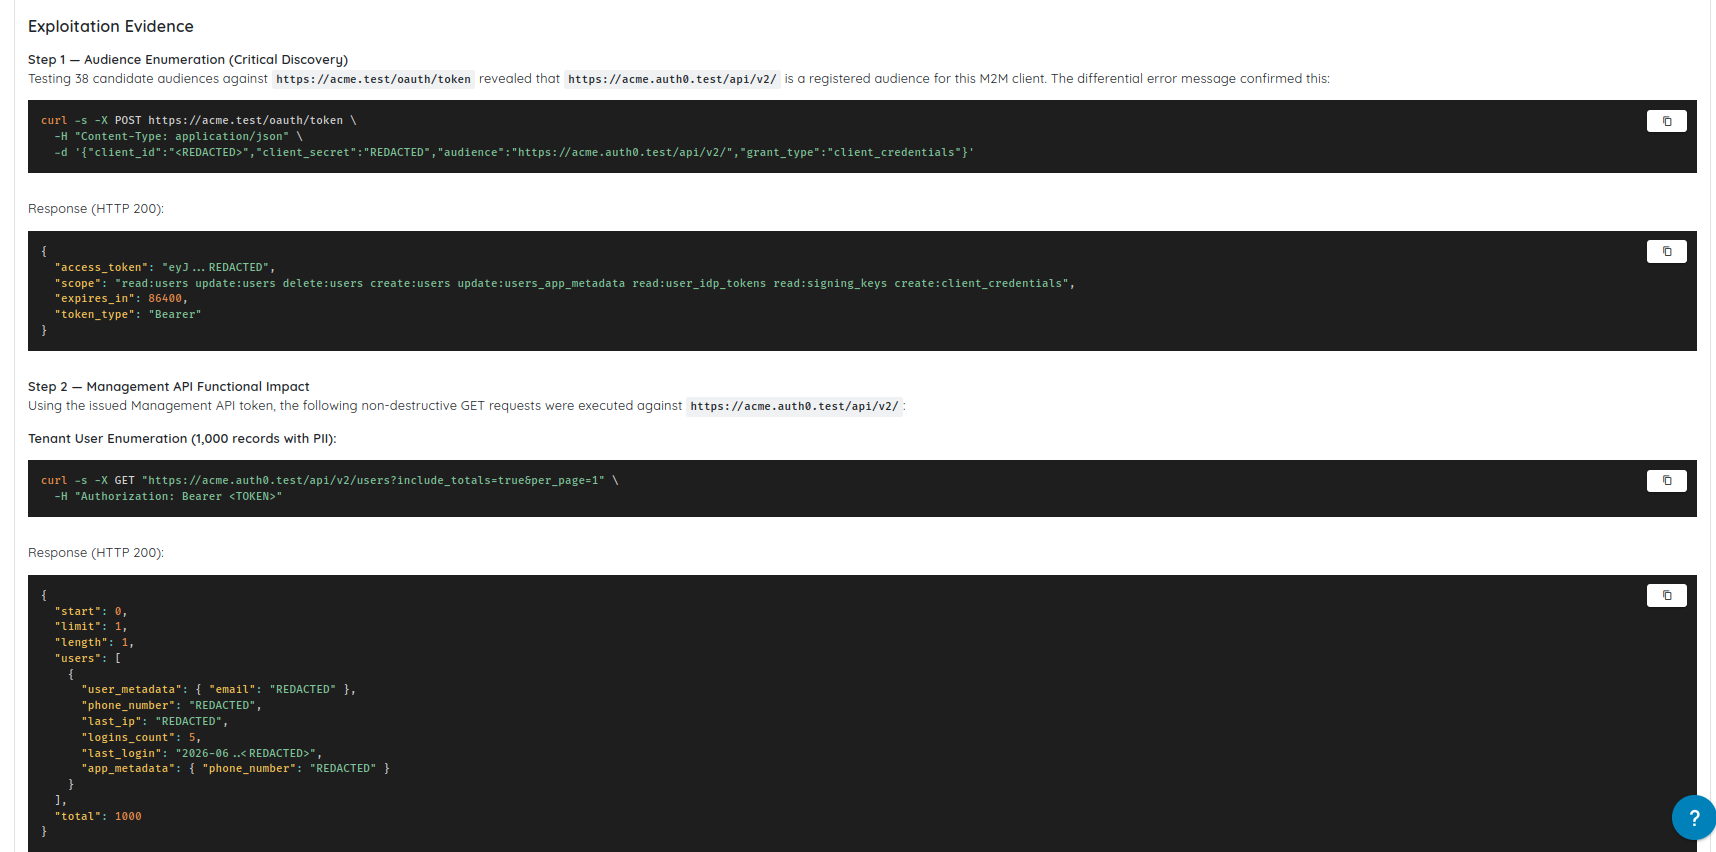
高度な検出 (表面的なチェックではなく、真に悪用可能な問題)
定期的なテストや従来の検出手法では見逃されがちな、ワークフローのロジックやランタイムの振る舞いに悪用性が依存する脆弱性クラスを発見します。サインアップ、オンボーディング、チェックアウト、返金、およびアカウントワークフローにおけるロジックの欠陥。トークン処理やリカバリロジックを含む、認証およびセッションの弱点。APIの悪用や壊れた認可パターン (BOLA/BFLA、IDOR型、ワークフローのバイパス)。Webアプリ、API、サードパーティ連携全体で影響を拡大させる攻撃チェーン。
テスト対象
Webアプリ、それらが依存するAPI、および組み込まれたサードパーティ連携全体にわたる、実際の攻撃者の経路を評価します。
Webアプリケーション
- 認証フローとアカウントリカバリロジック
- セッション管理、トークン、および更新の振る舞い
- 高リスク機能におけるワークフローとステートマシンの弱点
- 安全でないレンダリングやXSSパターンなどのクライアント側のリスク
- 転送とセッションの保護を弱める設定ミス
Webアプリの背後にあるAPI
- アクセス制御の不備と認可のバイパス
- 悪用のシナリオ (レート制限、列挙、リプレイ、自動化)
- ワークフローとステートマシンの弱点
- トークン、セッション、および更新の振る舞いの悪用
- 資金、ID、またはプライバシーに影響を与えるビジネスロジックの悪用
サードパーティ連携とコンポーネント間の攻撃チェーン
- サービスとコンポーネント間の信頼の前提
- 過剰な権限を持つトークン、スコープ、および連携権限
- 間接的なフローや依存関係を通じた機密データの漏洩
- チェーン: 低深刻度のバグから影響の大きい悪用可能な結果へ
1
証明レベルのエビデンス
スクリーンショット、リクエストとレスポンスのログ、段階的な再現手順により、エンジニアリングチームはリスクを迅速かつ自信を持って検証できます。
2
リスクのコンテキストと優先順位付け
関連する場合のチェーンコンテキストを含む、すべての発見に対する深刻度、影響、および攻撃者の経路。
3
開発者向けの修正ガイダンス
エンジニアリングチームがすぐに対応できる、実践的な修正策と防御の推奨事項。
4
検証用の再テスト
修正によって根本的な問題が解決され、リスクが軽減されたことを確認します。
Agentic Deep Scanの実行方法
Agentic Deep Scanは、独自のAIプロバイダーキー (BYOK) を使って実行することも、Cyber Modelsのフルマネージドインフラストラクチャで実行することもできます。予算、プライバシー、開発ワークフローに最も適した方法をお選びください。
Cyber Modelsワークフロー
ワークスペースウォレットへの入金からWeb向けAgentic Deep Scanの完了まで、Cyber ModelsがAIへのアクセス、予算管理、使用量の精算を自動で行います。
1
ワークスペースウォレットに入金
Cyber Modelsのダッシュボードからトークンパックを直接購入できます。トークンは支払い後すぐに利用可能になります。
2
Web向けAgentic Deep Scanを開始
AIプロバイダーとしてCyber Modelsを選択し、希望するエフォートレベルを選びます。最大トークン割り当て量がワークスペースウォレットから即座に確保され、テスト開始前に支出上限が固定されます。
3
専用のAIアクセスを用意
Ostorlabはそのスキャン専用にマネージドAIプロバイダーキーを発行し、選択したエフォートレベルに応じた支出上限を設定するため、スキャンが予約済み予算を超えることはありません。
4
調査と使用量の追跡
AIが調査を行う間、スキャン画面からトークン消費をリアルタイムで確認できます。
5
使用量を自動で精算
スキャンが完了またはキャンセルされると、実際のトークン消費量が計算され、未使用分は直ちにワークスペースウォレットに返却されます。
BYOKワークフロー
自社のキーを使い、テスト範囲を設定してAgentic Deep Scanを実行し、検証済みの検出結果に対応します。
1
AIプロバイダーキーを追加 (BYOK)
独自のプロバイダー認証情報を接続してエージェントエンジンを稼働させ、使用量とコストを社内のポリシーに一致させます。
2
テスト範囲を設定
テストの深さを選び、テスト用認証情報と重要なフローにエージェントを集中させるプロンプトを追加し、リクエストレートと除外するURLを設定します。
3
WebターゲットでAgentic Deep Scanを実行
Webアプリ、API、連携サーフェス全体にわたり、ランタイムの振る舞、ワークフローロジック、認可パス、およびコンポーネント間のチェーン全体でディープスキャンを実行します。
4
悪用可能性を最優先した出力を受信
証明レベルのエビデンスを備えた検証済みの結果を取得し、チームが自信を持って低ノイズで迅速にトリアージできるようにします。
5
再テストによる修正の検証
修正のリリース後、検証用の再テストを実行して、根本的な問題が解決され、リスクが真に軽減されたことを確認します。
カスタムビルドや機能の無効化を必要とせず、実際のアプリ環境で動作します
2FA/OTPを含む認証フロー
テストアカウントを設定すれば、SMSやメールのOTP、認証アプリのTOTP、ChromeのRecorderで記録したスクリプトによるログインを含む、認証が必要な領域に対応します。
ステージングおよび本番環境
カスタムビルドやセキュリティ機能の無効化を必要とせず、モダンなWebスタックを備えたステージング環境および本番環境全体で動作します。
重要なリリース向けのオンデマンド実行
重要なリリースや高リスクの変更に対してオンデマンドで実行し、継続的な可視性を維持します。
リリース速度に合わせてカバレッジを拡大する方法
Agentic Deep Scanエンジンは、パターンベースのスキャナーが見逃しがちなフローや攻撃チェーンまで到達します。
Agentic Deep Scan エンジン
アプリケーションのワークフローやコンポーネント全体でより多くの攻撃経路を探索することで、Webセキュリティテストを拡張します。ビジネスロジックのエラー、認可のバイパス、インジェクション型の欠陥などの複雑な脆弱性クラスを (該当する場合) ターゲットにし、誤検知を減らすための概念実証 (PoC) レベルのエビデンスを生成します。
学習、認証、修正の提案
エンジンは認証を処理し、対話を通じてアプリケーションの振る舞いを学習し、リリース速度に合わせてチームがより迅速に修正できるように修正の提案を生成できます。
テクノロジースタックとのシームレスな連携
セキュリティをボトルネックにしてはなりません。Ostorlabは、開発チームやセキュリティチームがすでに使用しているツールと直接連携し、脆弱性管理の自動化、追跡可能性、迅速性を確保します。
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 Microsoft AppCenter
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
チームが私たちを選ぶ理由
サポート、スケーラビリティ、透明性
すべてのステップを伴走
オンボーディングから成果まで、実践的なガイダンスとサポートを提供し、お客様のフィードバックを通じて進化した機能をシームレスに活用できるようにします。
無制限の無料招待
アプリケーションごとに必要な数のプロフィールを追加して制約なしでコラボレーションします。ユーザー数の制限や追加費用なしで、チームがシームレスに協力できます。
隠れた費用なし
隠れたコストのないシンプルで透明な価格設定。支払いの内容を明確にし、ご満足いただけない場合は全額返金保証で裏付けています。
攻撃経路
ここでの検出結果がプロダクトの他の部分とどうつながるか
エージェントはすでにWebアプリ、それが呼び出すAPI、サードパーティ連携の間でバグを連鎖させます。同じスキャンにモバイルアプリとソースコードを追加すると、Webアプリで止まらず、それらすべてを横断する経路を追跡します。
攻撃経路テストの仕組みを見る- モバイルアプリ
- API
- Webバックエンド
- ソースコード
世界中のセキュリティチームから信頼されています
業界の専門家が私たちのプラットフォームを好んで使用する理由をご覧ください


非常に効率的なチームで、サポートエンジニアは非常に優秀で知識が豊富です。製品は常に進化しており、彼らはお客様の意見を非常に真剣に受け止めています。
独自の機能とパーソナライズされたアプローチを備えた信頼できる製品です。
このプラットフォームにより、社内のモバイルアプリケーションを簡単かつ効率的に評価できました。オンボーディングはスムーズで、UIの動的自動化は素晴らしいです。
製品は私たちのニーズを完璧に満たしており、セットアップと使用が簡単です。チームの対応も非常に迅速です。
非常に専門的で技術的です。五つ星。素晴らしい成果です。
私たちはモバイルアプリケーションおよびウェブの脆弱性スキャンを提供する唯一のパートナーとしてOstorlabを選びました。非常に良いパートナーシップを築いています。
彼らのカスタマーサービスはトップクラスであり、製品は継続的に改善されています。
使いやすく、新しいアップデートでさらに良くなっています。また、対応が早く非常に効率的です。
素晴らしい製品で、カスタマーサービスも素晴らしく、非常に有用で正確かつ簡単に使用できます。
迅速なサポートとパーソナライズされた機能が強調されています。
MASTソリューションとしてOstorlabで非常に素晴らしい経験をしました。
次のリリースを保護する準備はできましたか?
Agentic Deep Scanをオンデマンドで実行し、証明レベルのエビデンスを備えた悪用可能性を最優先した結果を取得し、再テストで修正を検証することで、Webアプリケーションの進化に伴いリスクを常に可視化します。