イメージ図です。汎用的な画面で、実在の銀行ではありません。
- ›
端末がオンライン偽アプリがサーバーに接続
レポート
Android と iOS の主要バンキングアプリ 500 本以上をスキャンしました。その結果をご紹介します。
調査結果
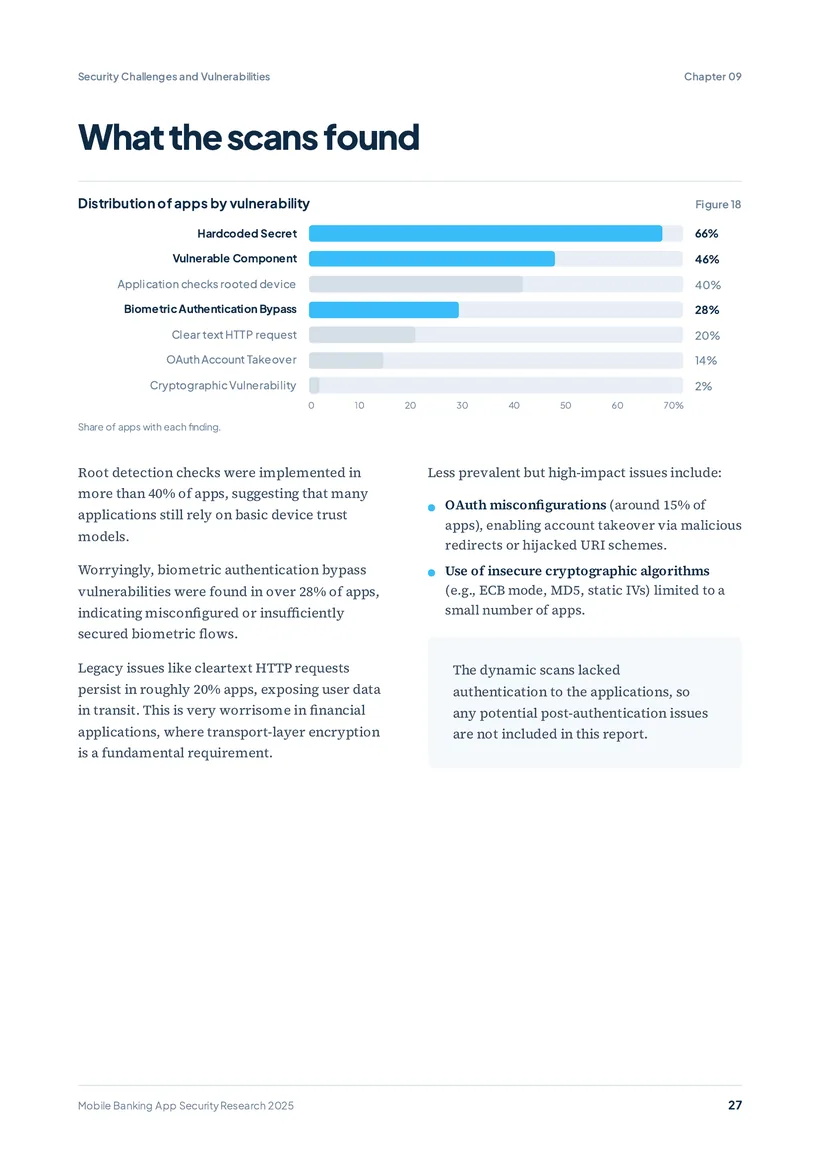
最も多い発見事項
のバンキングアプリにハードコードされたシークレット
API キー、トークン、認証情報がコードやリソースファイルに含まれています。アプリをダウンロードすれば誰でも抜き出せます。
出典:Ostorlab による主要バンキングアプリ 500 件以上の分析(2025 年)
世界の主要バンキングアプリ 500 本以上を、Android と iOS で、静的・動的・振る舞い分析によりテストしました。
約 2 件に 1 件 のアプリが、既知の重大な欠陥を持つライブラリを含んでいます
テストしたアプリの 46%以上
約 10 件に 3 件 のアプリで生体認証ログインを回避できます
テストしたアプリの 28%以上
図 1.1
脆弱性ごとの影響を受けるバンキングアプリの割合
ルート化検知は 40% 以上のアプリで見つかりました。弱い暗号(ECB モード、MD5、固定 IV)は少数のアプリで見られました。
出典:Ostorlab による主要バンキングアプリ 500 件以上の分析(2025 年)
最大 19 件
1 つのバンキングアプリで見つかった重大な脆弱性
大半のアプリは 0〜2 件です。一部のグループは 10 件以上です。バンキングアプリでは 1 件でも深刻です。
これらの脆弱性は理論上の話ではありません。両プラットフォームで数百万人のユーザーに影響する現実のリスクです。
アプリの年数
ほぼすべてのアプリが過去 6 か月以内に更新を出しています。しかし多くは 10 年以上前に初めて公開されたもので、現在の攻撃を想定せずに書かれたコードの上に成り立っています。
47.7%
の iOS バンキングアプリが 2014 年より前に初リリース
古いコードベースを安全に保つには継続的な作業が必要です。リリースが頻繁でも、その作業が済んでいる証拠にはなりません。
図 2.1
初回リリース日別のバンキングアプリ
出典:Ostorlab による主要バンキングアプリ 500 件以上の分析(2025 年)
の iOS アプリが過去 6 か月以内に新バージョンをリリース
の Android アプリも同様
頻繁な更新は安全な更新を意味しません。多くのリリースは機能の追加や画面の変更で、最新バージョンが 1 年以上前のアプリはわずか 1% でした。
バックエンド
これらの銀行の大半は米国の銀行ではありません。米国の大手プロバイダーで侵害や障害が起きれば多くの銀行が同時に影響を受け、顧客データは米国の規制の対象になります。
図 3.1
バンキングアプリのバックエンドの所在地(順位)
バックエンド数の上位 10 か国
レポートはバックエンド数で 49 か国を順位付けしています。割合が示されているのは米国のみです。
出典:Ostorlab による主要バンキングアプリ 500 件以上の分析(2025 年)
iOS アプリが通信するサーバーはごくわずかで、78% が 2 つ以下です。Android アプリはそれよりはるかに多く、その 1 つひとつが保護すべき対象です。
技術スタック
スキャンでは各アプリに含まれる言語、ネイティブコード、ライブラリを特定しました。人気のライブラリ 1 つに欠陥があれば、数百の銀行に同じ欠陥があることになります。
zlib
データ圧縮
~55%
バンキングアプリ 10 件中
OpenSSL
通信の暗号化
>51%
バンキングアプリ 10 件中
SQLite
ローカルデータ保存
>35%
バンキングアプリ 10 件中
Firebase
バックエンドサービス
34%
バンキングアプリ 10 件中
仮定ではありません:スキャンでは、既知の脆弱性を持つ zlib 1.2.8 がバンキングアプリから見つかりました。
権限
権限はどれも侵入口になります。大半の要求はバンキングアプリの機能に見合っていますが、説明しにくいものもあります。
妥当
バンキングアプリに本来必要と考えられる権限です。レポートに割合がある場合はバーで示しています。
正当化が難しい
一部のアプリは、銀行業務での用途が明確でないアクセスを要求しています。バンキングアプリが求める権限は必要最小限にすべきです。
バックグラウンドサービスから音声を録音する
FOREGROUND_SERVICE_MICROPHONEバンキングアプリにこれは必要でしょうか?
Android バンキングアプリの約 40% は 11〜20 個、16% は 21〜30 個のバックグラウンドサービスも実行しています。サービスが増えるほど、守るべき侵入口も増えます。
ケーススタディ
ToxicPanda は、2024 年末に Cleafy が特定した Android 向けバンキング型トロイの木馬です。被害者自身のスマートフォンからアカウントを乗っ取って送金するため、多くの不正検知をすり抜けます。
攻撃の流れ
イメージ図です。汎用的な画面で、実在の銀行ではありません。
端末がオンライン偽アプリがサーバーに接続65%
の感染端末がイタリアに所在
次いでポルトガルが 21.4% でした。当初はヨーロッパと中南米のユーザーを標的にしていました。
図 6.1
感染端末の所在地
出典:Cleafy(2024 年)
再起動後も動き続け、ユーザー補助がオフにされると再び許可を求めます。サーバーが停止されても、生成したドメインに切り替えます。出典:Cleafy、Bitsight。
今後の動向
新しい技術は利便性をもたらしますが、攻撃者も同じ技術を使って同じ速さで動いています。
対応策
開発の各段階での自動スキャン、OWASP Mobile Top 10 などのセキュアコーディング基準、バグを早期に見つける AI ツール。
対象外: ログイン後の問題。動的スキャンはアプリにログインせずに実施しました。
セキュリティは後回しにしたり、コンプライアンスのチェック項目で済ませたりできるものではありません。すべてのバンキングアプリの設計、開発、リリースに組み込む必要があります。