

Ostorlabによるモバイル開発ライフサイクルへのセキュリティの組み込み
RSA Securityは、セキュア開発ライフサイクル(SDL)を通じて、モバイル開発のあらゆる段階にセキュリティテストを組み込んでいます。セキュリティは設計段階から始まり、開発とリリースを通じて継続し、アプリの公開後も維持されます。Ostorlabは、RSAの正式なセキュリティサインオフの一環として、すべてのiOSおよびAndroidリリースでSASTとDASTを実行し、Threat Centerは新たな脆弱性がモバイルアプリに影響した時点ですぐにRSAが把握できるよう支援します。
RSAのモバイルアプリが拡大するにつれ、チームはリリースごとにセキュリティリスクを明確に把握する必要がありました。また、次のスキャンを待たずに、新たな脆弱性がアプリに影響したことを知る手段も必要でした。ポイントインタイムのテストではリリース間の問題を見逃す可能性があり、新しいCVEが長期間気づかれないままになるおそれもありました。
セキュリティテストのシフトレフト
RSAはセキュリティを直前のチェックとして扱うのではなく、SDLのすべての段階に組み込んでいます。設計段階での脅威モデリング、すべてのプルリクエストでのSASTとSCA、そして各リリース前のOstorlabによるSASTとDASTです。これにより、問題がユーザーに届く前に発見でき、リリースサイクルもスムーズに保たれます。
「セキュリティテストをシフトレフトし、開発全体を通じてOstorlabを活用することで、モバイルのセキュリティ問題を早期に発見・修正できています。直前の想定外の事態が減り、新たなリスクを継続的に把握できるようになりました。」
— RSA Security
RSAは、各iOSおよびAndroidリリースの出荷前に、リリーステストの一環としてOstorlabでSASTとDASTを実行しています。どのリリースも先に進む前にセキュリティサインオフが必須のため、すべてのリリースが同じチェックを受けます。
- RSAは、Ostorlabが報告した145件の検出結果をすべてクローズし、現在未解決の検出結果はありません。
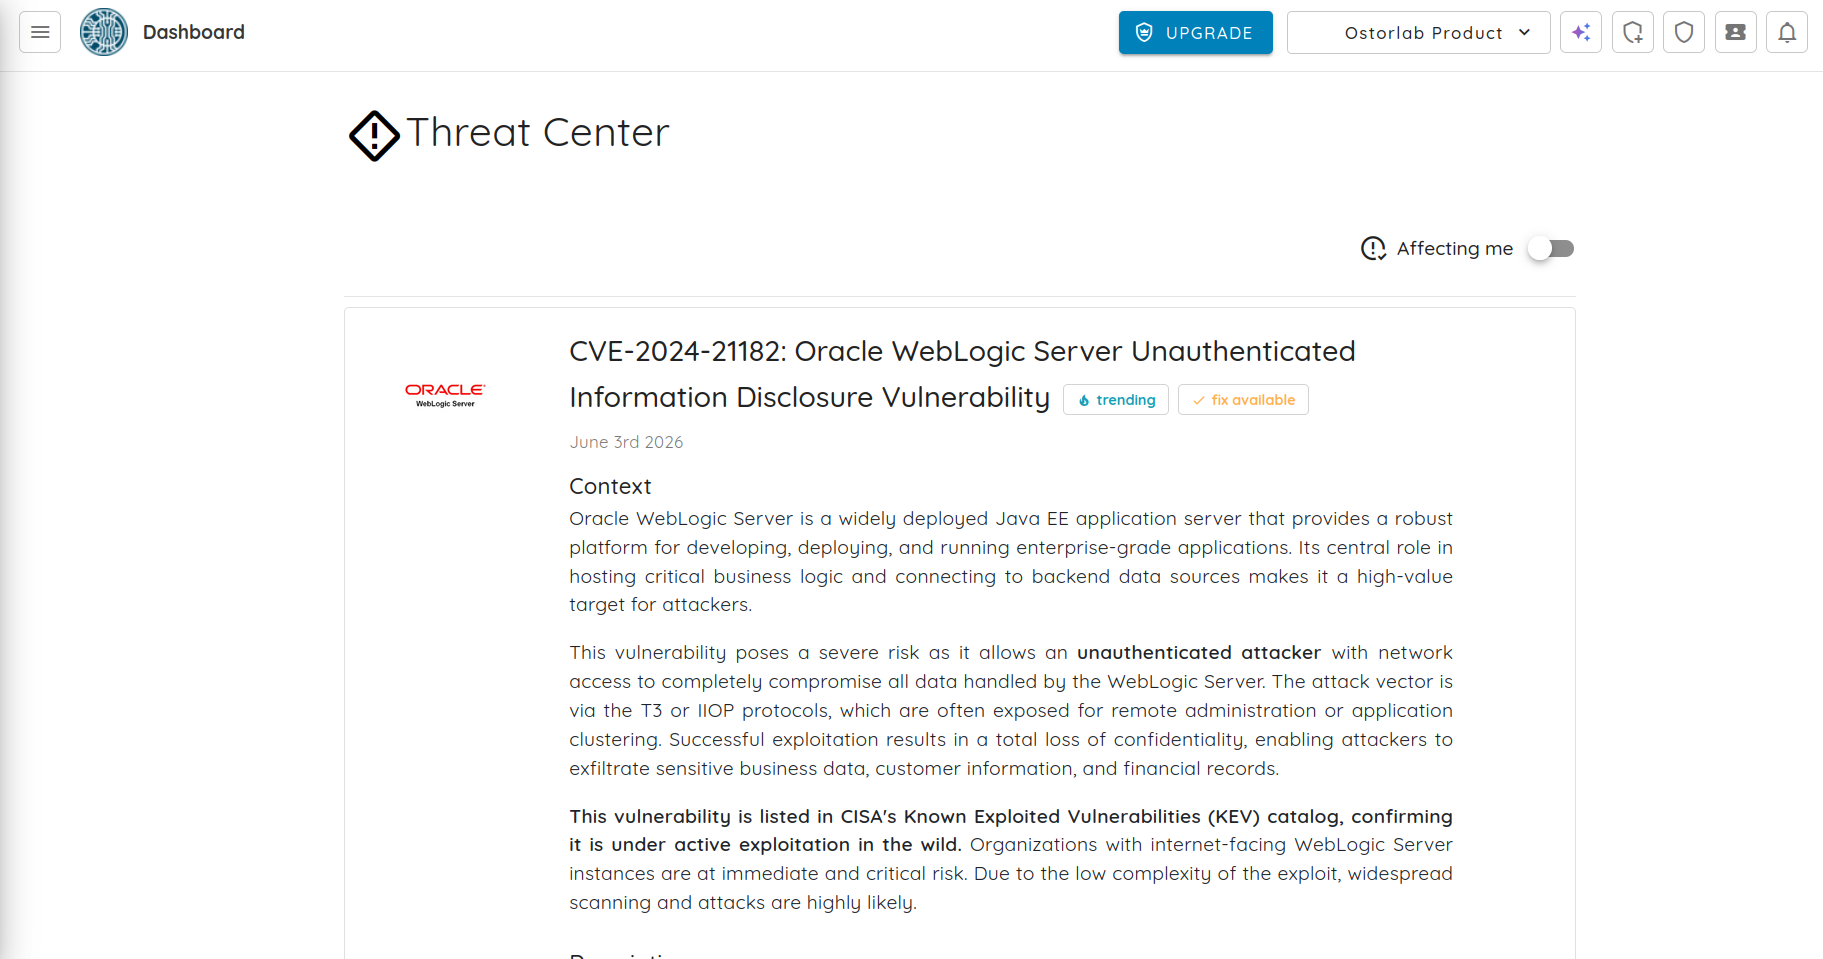
RSAはOstorlab Threat Centerを利用し、新しいCVEがモバイルアプリに影響する場合にアラートを受け取っています。これにより、次のテストサイクルを待たずに早期警告を得られます。
CVEの早期可視化
ある30日間に、Ostorlab Threat Centerは新たに公開された89件のCVEをRSAのモバイル資産に影響する可能性があるものとして検知し、チームは即座に優先順位付けを行うことができました。
露出期間の短縮
高優先度の問題は、これまで平均342日間露出したままでした。最近のある30日間では、露出したままになった高優先度の問題は1件もありませんでした。
Ostorlabのプロアクティブなアラートは非常に価値があります。次のテストサイクルを待つことなく、新たに公開された脆弱性がモバイル資産に影響するかどうかをすぐに把握できるからです。この早期の可視性により、修正の優先順位付けと露出時間の短縮が可能になり、デリバリーの速度への影響を最小限に抑えながら強固なセキュリティ態勢を維持できます。
— RSA Security
現在、RSAはリリース時にOstorlabのモバイルセキュリティテストを手動で実行しています。次のステップは、これをCI/CDで自動化し、リリース時だけでなくすべてのビルドでカバレッジを確保することです。
RSAにとって、それは次のことを意味します:
- 開発者がすぐに対応できる明確なモバイルの検出結果
- すべてのビルドにわたる継続的なカバレッジ
- チームが誤検知に振り回されない低ノイズ
- 問題を早期に修正できる迅速なフィードバック
目標は、MASTをRSAですでに運用しているSASTやSCAと同じように、すべてのビルドで手動介入なしに一貫して自動実行することです。
機能設計段階でのセキュリティ要件と脅威モデリング
RSAのCIパイプラインで、すべてのプルリクエストに対してSASTとSCAを自動実行
リリーステスト中にOstorlabのSASTとDASTを手動で実行
正式なリリースゲートとしてセキュリティサインオフを必須化
RSAの脆弱性開示プロセスによるリリース後のモニタリング
Ostorlab Threat Centerのプロアクティブなアラートにより、本番資産に影響する新たに公開された脆弱性を即座に検出
RSAの取り組みは、成熟したSDLフレームワーク、リリースゲートとしてのモバイルセキュリティテスト、そして継続的なCVEモニタリングがどのように連携できるかを示しています。現在はOstorlabをリリースプロセスに組み込み、次のステップとしてCI/CDによる自動化を進めることで、チームはすべてのリリースにわたってセキュリティ態勢を維持する、一貫性がありスケーラブルな方法を手にしています。