

QMCがエージェンティックセキュリティテストにより修復時間を4か月から1週間に短縮した方法
カタール・メディア・コーポレーション(QMC)は、カタールの国営公共メディア組織です。QMCのセキュリティチームは、アプリケーションポートフォリオ全体でOstorlabのルールベーススキャンとDeep Agentic Scanを併用し、脆弱性の特定、コンテキスト化、修復優先順位付けの体制を強化しています。
従来の自動スキャンツールは、迅速に対処するための十分なコンテキストなしに問題を指摘するだけでした。セキュリティチームと開発チームは、どの検出結果が最も重要でなぜ重要なのかを理解するために、度重なるやり取りを余儀なくされていました。手動評価は綿密である一方、拡大するアプリケーションポートフォリオに対してスケールさせることが難しく、QMCチームは以下を実現できるアプローチを求めていました:
- 問題を単にフラグ付けするだけでなく、検出結果の周辺コンテキストを可視化して分析と検証を加速する
- セキュリティチームと開発チームの間で、より明確かつ迅速な修復方針の合意を支援する
- 手動レビューの厳格さを損なうことなく、初期のセキュリティインサイトを得るまでの時間を大幅に短縮する
- 継続的な網羅性と、より深く的を絞った調査のバランスをとる包括的なテスト戦略に適合させる
継続的かつ自動化された網羅性を実現するルールベーススキャン
QMCはルールベーススキャンを活用して、アプリケーションポートフォリオ全体の反復可能なセキュリティ監視を自動化し、スキャンごとの手作業を要さずに一貫したベースラインカバレッジを維持しています。
コンテキスト豊かでより深い分析を可能にするDeep Agentic Scan
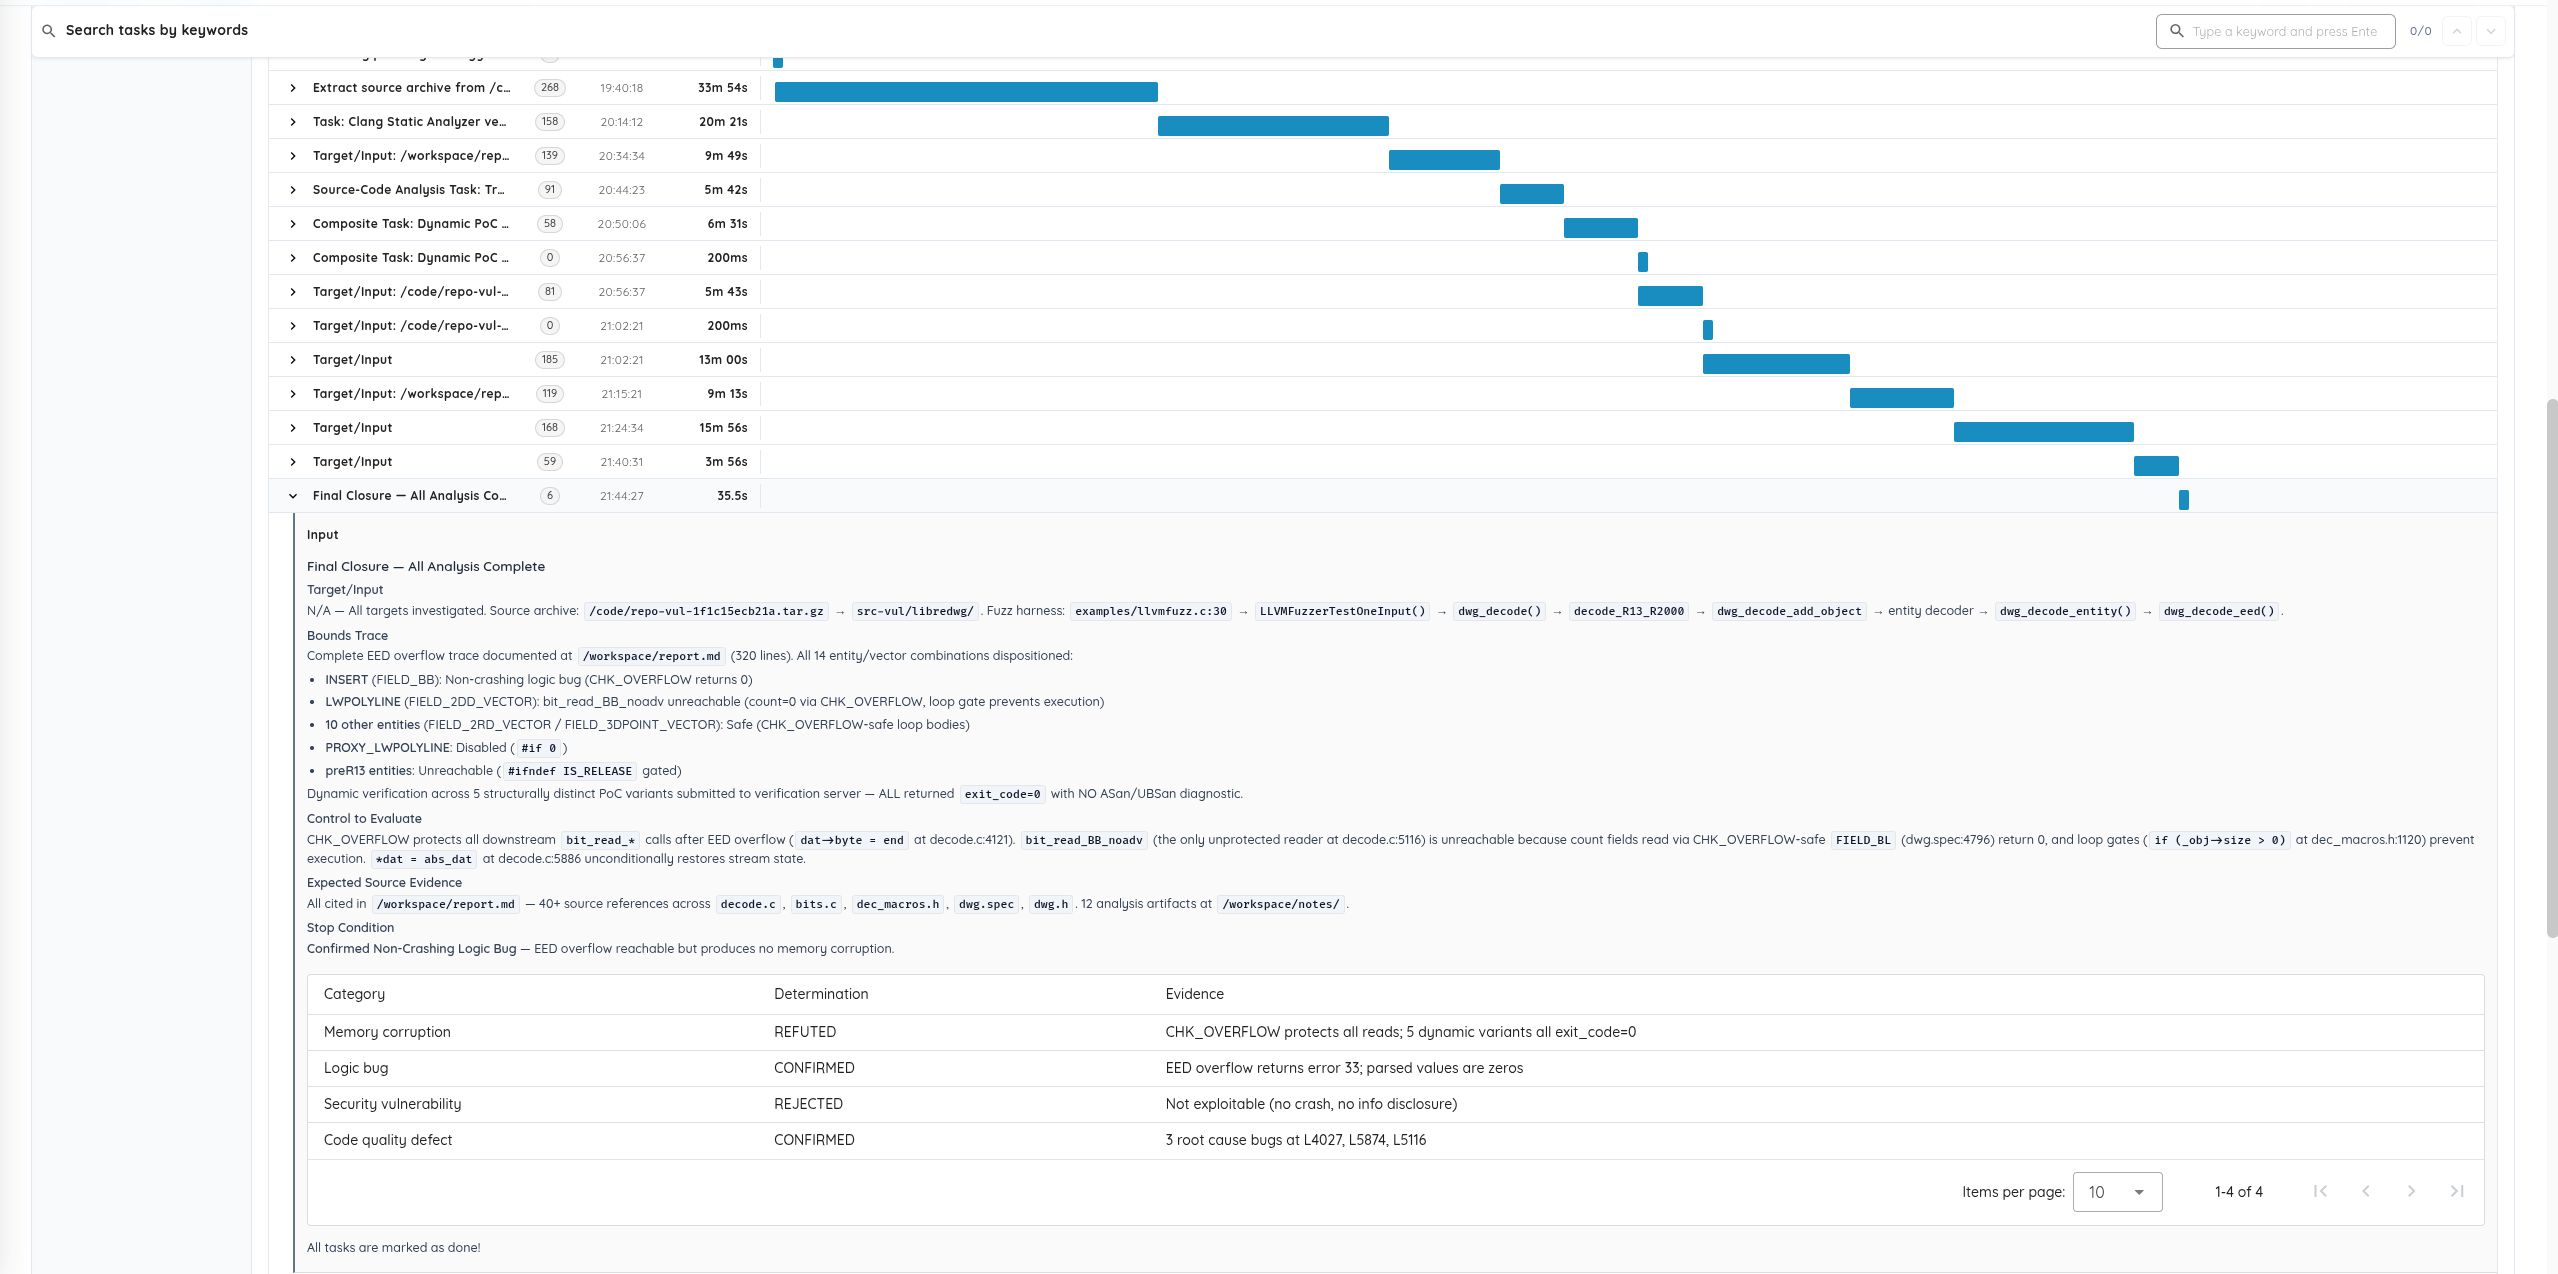
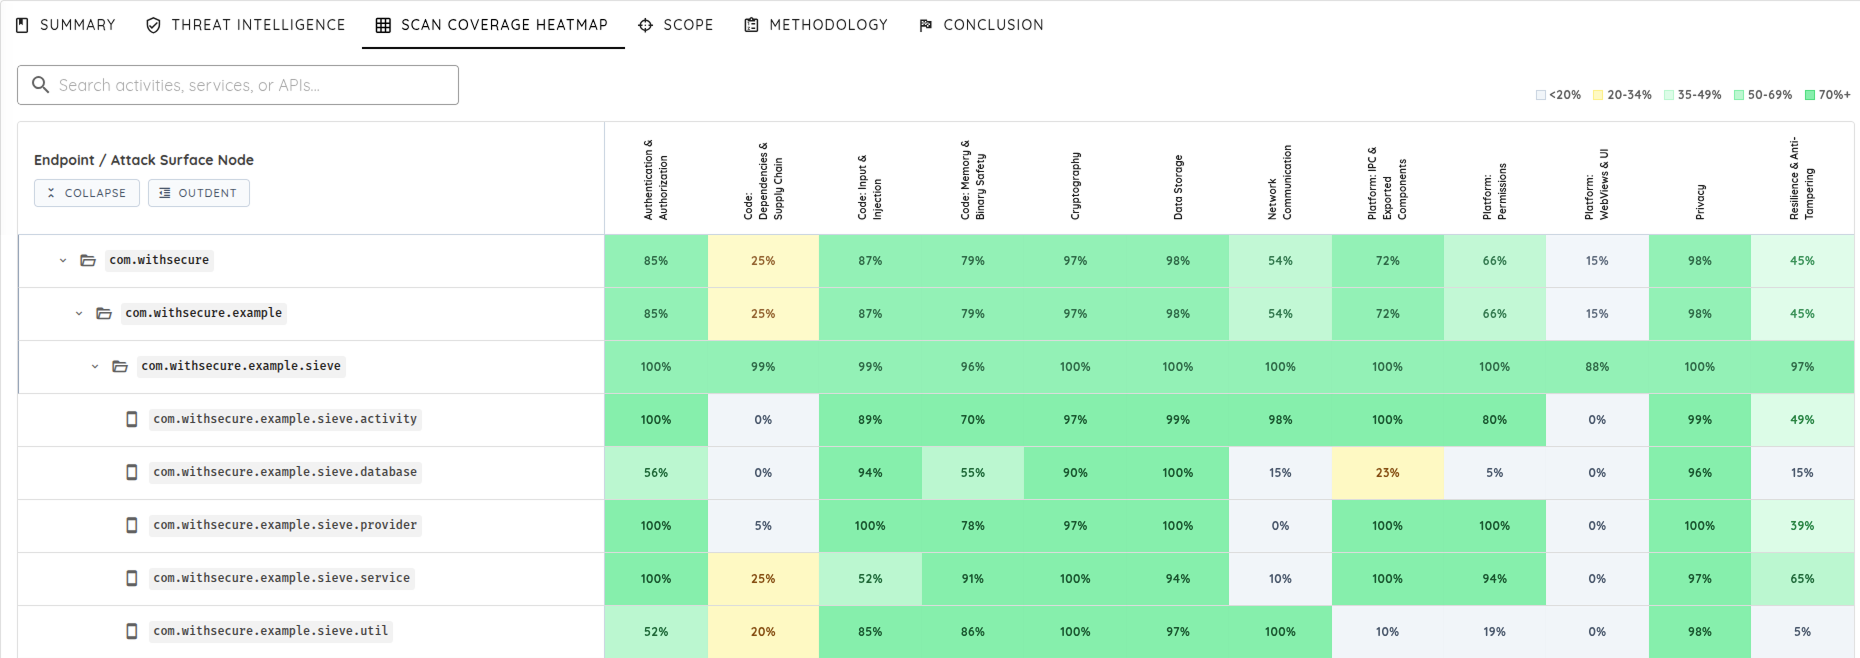
これと並行して、QMCは複雑な攻撃シナリオの高度な分析と深掘り調査のためにOstorlabのDeep Agentic Scanを導入しました。従来型の自動スキャン手法と比較して、テクノロジースタックの可視化、アタックサーフェスマッピング、露出ポイント間の相互関係など、検出結果周辺の豊富なコンテキストを抽出できる点が決め手となりました。
最終確認としての専門家手動レビュー
これら2つの自動スキャン手法により、潜在的なセキュリティ問題の特定と検証が大幅に加速されますが、検出結果の確定とビジネス固有のリスク評価においては、専門家による手動検証が現在も欠かせない最終ステップとなっています。
自動スキャンソリューションが手動セキュリティ診断を完全に代替することはできませんが、このプラットフォームにより潜在的なセキュリティ問題の特定と検証が大幅に迅速化されました。
— QMC
分析と検証を加速するコンテキスト
Deep Agentic Scanがもたらす付加的なコンテキスト(テクノロジースタックの可視性、アタックサーフェスマッピング、潜在的リスク間の関係性など)により、QMCのチームは分析と検証のためのより明確な起点を得ることができました。すでに調査・検証済みの検出結果に集中することで、QMCは平均修復サイクルを4か月から1週間へと短縮し、修復速度を約17倍に高めました。
Deep Agentic Scanは、テクノロジースタックの可視化、アタックサーフェスマッピング、潜在的な露出ポイント間の関係性など、特定された検出結果周辺の幅広いコンテキスト情報を提供してくれました。
— QMC
アプリケーションオーナーとのより建設的な対話
このコンテキストにより、開発者やアプリケーション責任者との修復協議の質が変化しました。単に課題を列挙するだけの議論から、リスクとビジネスインパクトに基づいて何を最優先で修正すべきかという合意形成へと進化しました。
これにより、より情報に基づいた修復協議が可能になり、関係者がリスクとビジネスへの影響に基づいて是正措置の優先順位を決定するのをサポートしました。
— QMC
初期インサイトの迅速化と評価サイクルの高頻度化
手動診断単体と比較して、ルールベーススキャンとDeep Agentic Scanを併用することで、初期のセキュリティインサイト獲得に要する時間が劇的に短縮され、複数アプリケーションにわたる高頻度な評価が実現しました。
自動スキャンにより、初期のセキュリティインサイトを取得するために必要な時間が大幅に短縮され、複数のアプリケーションにわたるより頻繁な評価が可能になりました。
— QMC
今後の階層型セキュリティ戦略
今後の展望として、QMCはこの役割分担をさらに推進する予定です。継続的で再現性の高い監視にはルールベーススキャンを適用し、複雑な攻撃シナリオの詳細分析と深層調査にはDeep Agentic Scanを活用します。
ルールベースのスキャンはアプリケーション全体の継続的かつ再現性のあるセキュリティ監視を支え、Deep Agentic Scanは複雑な攻撃シナリオの高度な分析と深層調査に活用できます。
— QMC
継続的なカバレッジを維持するため、ルールベーススキャンを用いて定期的にアプリケーションを評価
複雑な攻撃シナリオの深層調査のためにDeep Agentic Scanを実行
Deep Agentic Scanの検出結果にテクノロジースタックのコンテキスト、アタックサーフェスマッピング、露出ポイント間の関係性を付加
セキュリティチームはこのコンテキストを活用し、アプリケーションオーナーとの修復協議の優先順位を設定
専門家による手動検証とレビューにより検出結果を確定し、ビジネス固有のリスクを評価
QMCのアプローチは、自動検出とエージェンティックテストが連携することで、検出結果から迅速なアクションへの移行がいかに可能になるかを示しています。テクノロジー、アタックサーフェス、関連する露出ポイントに関するより豊かなコンテキストと専門家によるレビューを組み合わせることで、QMCは検出結果の検証と優先順位付けを改善し、修復時間を4か月から1週間に短縮しました。
始めましょう
セキュリティ検出結果を検証済みの修復優先順位へ
Deep Agentic Scanは検出結果に文脈を付加し、真陽性を検証することで、セキュリティチームが最も重要な問題への修復に集中できるよう支援します。
デモをリクエスト