了解您暴露了什么
面向金融、医疗等关键行业
为您的移动应用及其背后的一切提供智能体渗透测试。
Ostorlab 通过一次性验证码和多因素认证登录,绕过 TLS 证书固定和代码混淆来测试您在应用商店发布的版本,并沿着流量深入测试您的 API、Web 后端和源代码。AI 智能体发现的每个漏洞都附带可重放的有效利用。
免费扫描应用商店中的应用
免费扫描网站
免费扫描您的源代码
深受银行、金融科技公司和安全团队信赖:
攻击路径
真实攻击会在资产之间移动
遗留在代码仓库中的令牌,被某个 API 接受,又被移动应用使用。将这三者分开扫描,您会得到三个干净的结果,却错过贯穿它们的攻击路径。
Ostorlab 将您的移动应用、其 API、Web 后端和源代码放在一起测试,并用可用的漏洞利用证明跨越它们的路径。
了解攻击路径测试的工作原理扫描器:逐个资产测试
- API 文档未测试
- API 架构1 个信息
- 源代码1 个中危
- 移动应用2 个低危
Ostorlab:一条攻击路径
- API 文档特权操作
transfer_funds - API 架构参数
source_account_id - 源代码缺失
账户归属校验 - 移动应用认证流程
otp_step_up
严重跨账户转账 漏洞利用已确认 Web 后端
工作原理智能体渗透测试,从
智能体渗透测试,从
扫描器止步之处开始
用 AI 智能体替代手动应用渗透测试,在每次发布时以攻击者的方式测试应用。Ostorlab 调查已认证的工作流程、绕过运行时保护,并通过可运行的漏洞利用证实已确认的发现。
- 01
进入
处理登录、一次性验证码和多因素认证,使用与您团队共同配置的专用测试电话号码或 TOTP 种子。
为什么重要: 大部分风险都位于登录界面之后。
- 02
突破
测试您发布到应用商店的版本,绕过 TLS 证书固定和代码混淆,并在真实设备上检验应用加固效果。
为什么重要: 您测试的是客户实际使用的版本,而不仅仅是特殊的测试版本。
- 03
深入
跟随应用流量,从应用进入其 API、Web 后端和代码,查找业务逻辑缺陷,例如账户之间失效的访问控制。Web 应用、API 和源代码也可以单独测试。
为什么重要: 资金正是在这里流动。
- 04
证明
AI 智能体的每个发现都附有可用的概念验证漏洞利用。当路径跨越多个资产时,您会得到一个可重放整条链的漏洞利用,以及复现所需的请求、响应和步骤。
为什么重要: 开发人员专注于修复,而不是争论。
团队选择 Ostorlab 的理由
- 证据,而非噪音。 由漏洞利用支撑的发现将误报率控制在 5% 以下。
- 您的模型,您的账户。 自带密钥(BYOK):AI 在您自己的模型服务商账户上运行,并可设置单次扫描支出上限。
- 契合您的发布节奏。 流水线扫描在一小时内完成,价格公开透明:每个应用每月 599 美元起,按年计费。
使用 Ostorlab 的团队
用结果说话
来自已发布客户案例的成果,以及安全团队在 Gartner Peer Insights 上的评价。
4 个月 → 1 周
QMC 引入 Agentic 智能安全测试后的修复时间。
阅读客户案例
99%
的 Bumble iOS 和 Android 商店版本在上线前完成扫描(160 个中的 159 个)。
阅读客户案例
每个版本
作为正式安全签署流程的一部分,RSA Security 在每个 iOS 和 Android 版本上运行 Ostorlab SAST 和 DAST。
阅读客户案例
4.8/5
非常高效的团队,支持工程师非常出色且知识渊博。产品在不断演进,他们非常重视客户的反馈。
UI 非常易于使用。我们将平台与 CI/CD 集成仅需少量工作。
该平台帮助我们轻松高效地评估了内部移动应用。入职过程很顺利,UI 动态自动化非常棒。
非常专业且技术过硬。五星好评。我过去使用过许多类似产品,曾遇到过糟糕的售后团队。这次完全相反。交付非常出色。
Gartner® 和 Peer Insights™ 是 Gartner, Inc. 和/或其关联公司的商标。保留所有权利。Gartner Peer Insights 内容由个人终端用户根据其自身经验的意见组成,不应被解释为事实陈述,也不代表 Gartner 或其关联公司的观点。Gartner 不认可本内容中描述的任何供应商、产品或服务,也不对本内容及其准确性或完整性做出任何明示或暗示的保证,包括任何适销性或针对特定用途的适用性保证。
发现您的
攻击面
Ostorlab 的发现范围不止于子域名。通过应用商店、公共注册信息和网页爬取,找出所有带有您品牌的移动应用、域名和 API,确保没有任何发布游离在测试计划之外。
your-company.com内部资产几分钟即可开始几分钟内完成一次版本测试
几分钟内完成一次版本测试
从应用商店选择应用、上传构建包,或指定 Web 应用或 API 即可。无需安装任何组件,也无需准备专门的测试版本:扫描直接针对您发布的版本进行,登录流程只需与您的团队配置一次。
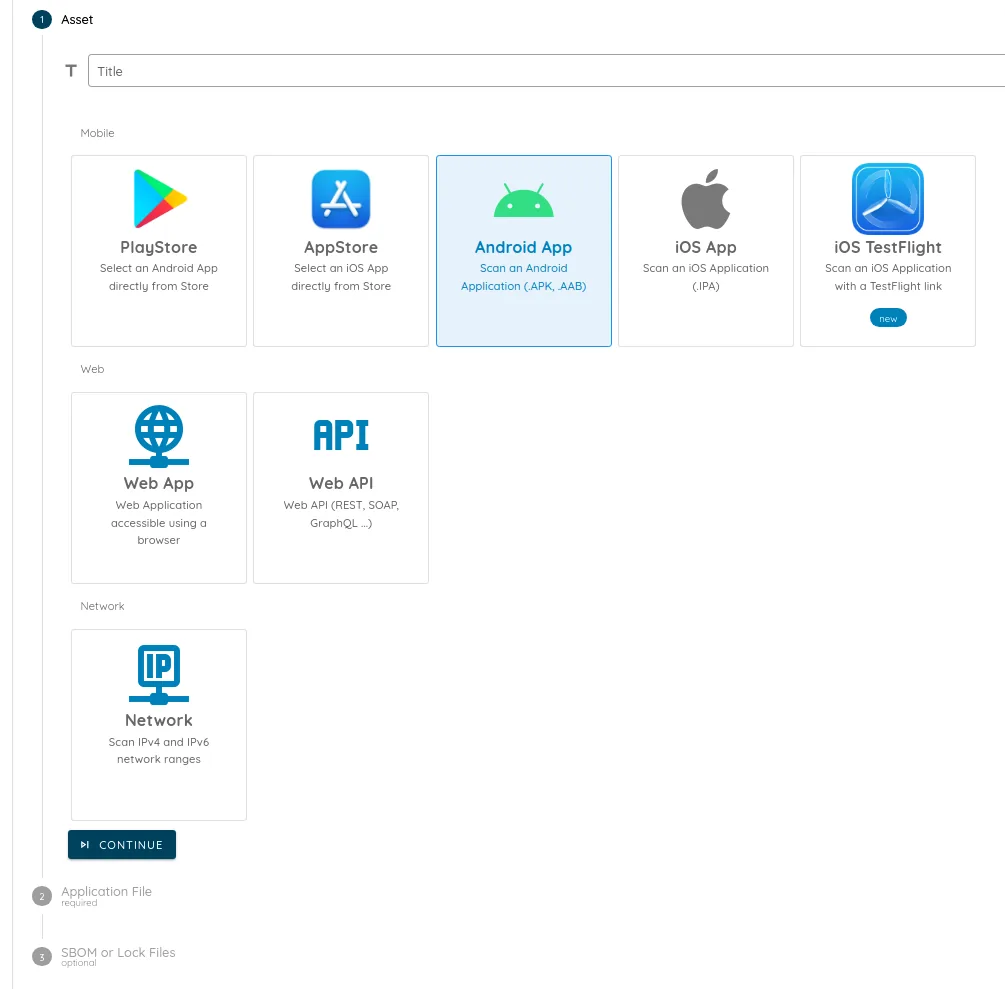

上传 .APK 或 .AAB 文件。每一次发布
自动测试每一次发布
连接您的应用商店页面或 CI 流水线,Ostorlab 会重新扫描每个新版本。流水线扫描几分钟即可完成,测试节奏与您的发布频率保持一致。
完整的移动端扫描发布版本: v16.09.458看到攻击者所见
静态、动态与AI 智能体分析
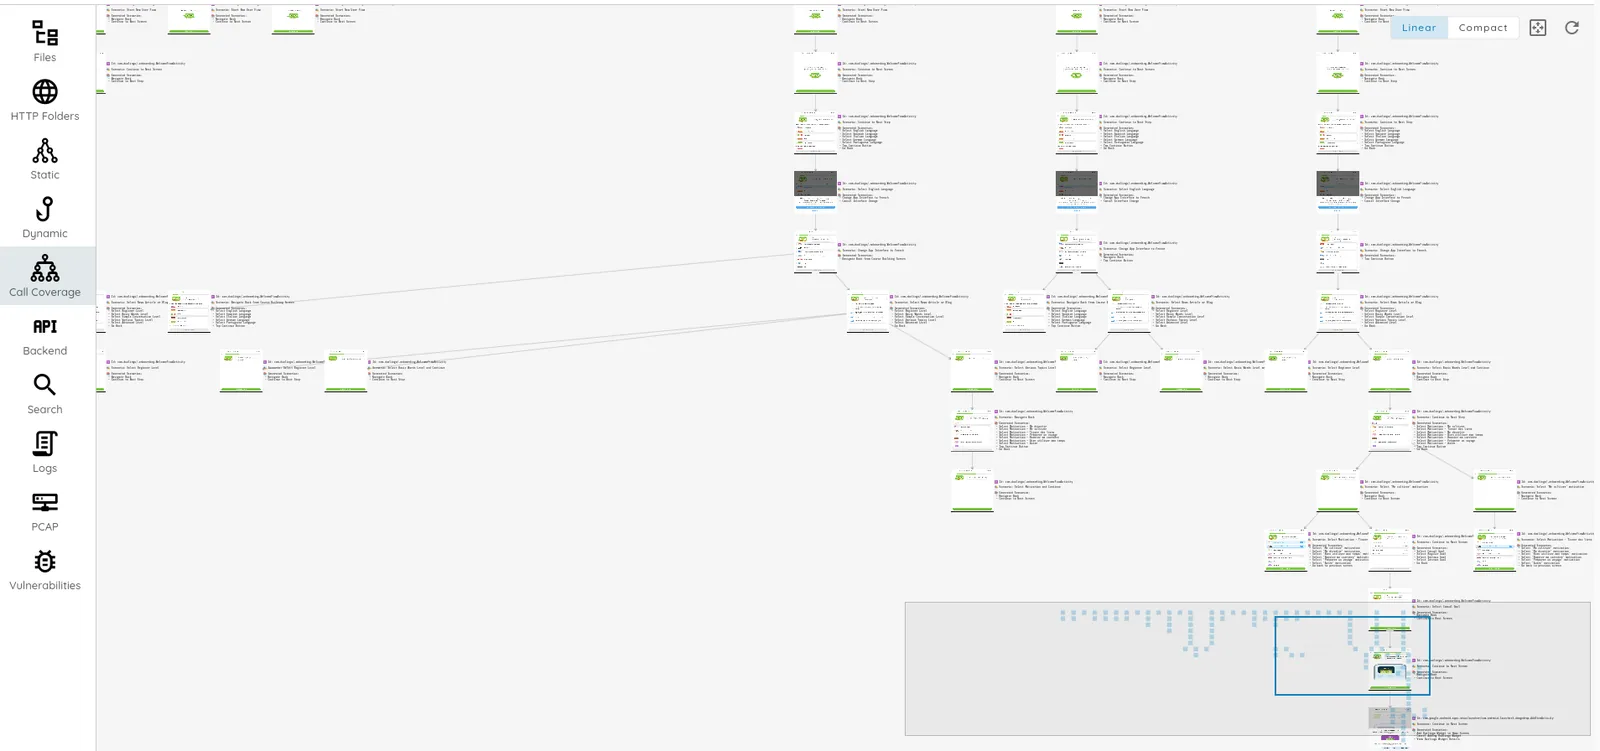
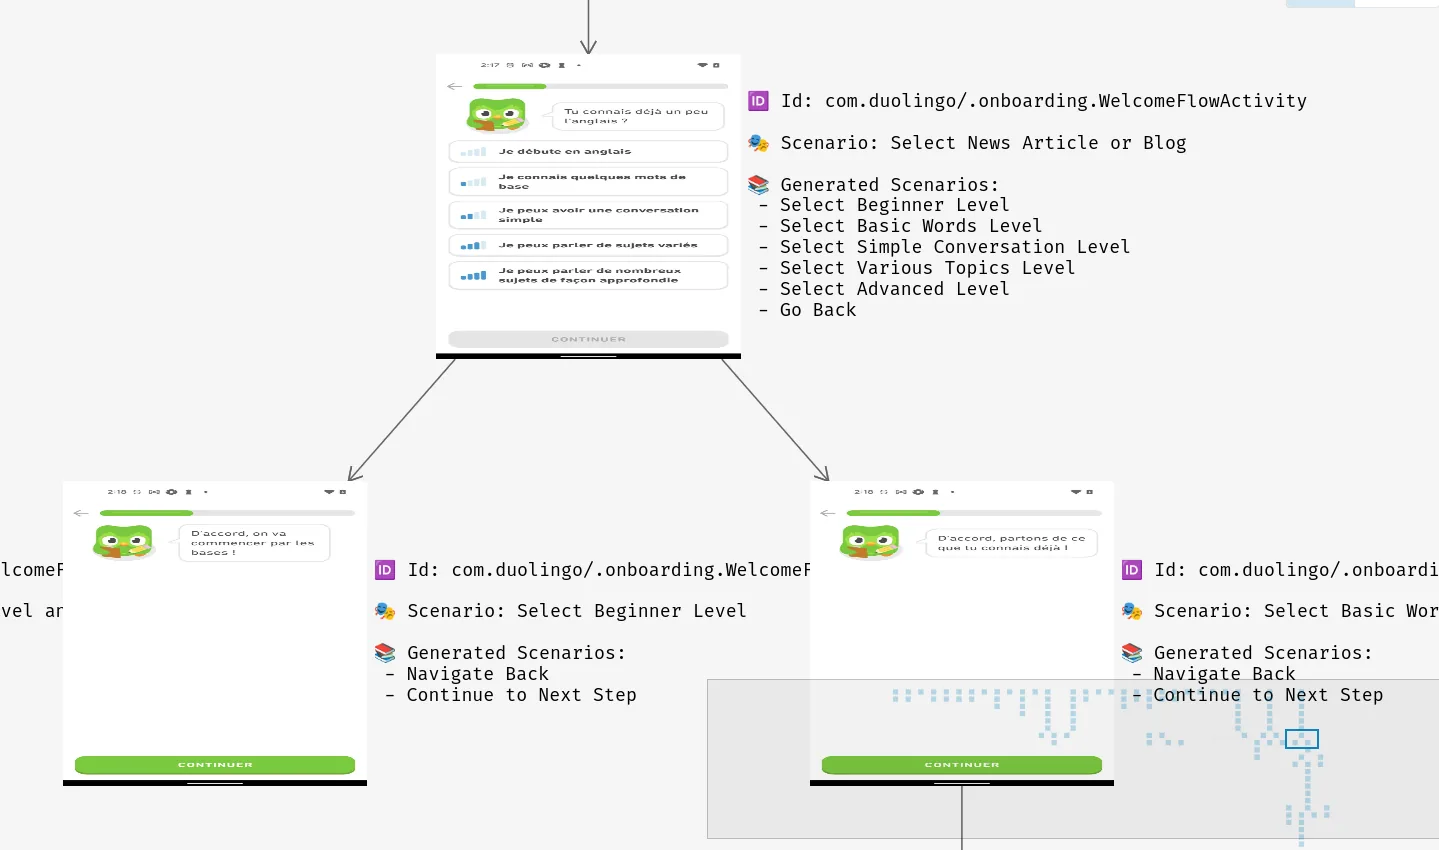
每个发现都附带佐证:拦截的流量、文件系统活动、函数调用和反编译代码,集中呈现。AI 智能体的发现还附有可重放的有效利用。
修复关键问题
排序、修复
并验证
按业务影响对发现进行排序,连同开发人员所需的上下文推送到您的工单工具,并由 Ostorlab 复测以确认每项修复。
修复 > 工单状态更快修复
代码修复
建议
Autofix 为每个发现提供安全的代码修改建议,并说明理由。开发人员审阅后一键应用。
漏洞分析AI 赋能的修复融入您的工作流程
兼容您的技术栈
从 CI/CD 流水线发起扫描,将发现推送到 Jira、Linear 或 ServiceNow,使用 SAML 单点登录,并自动跟踪应用商店中的发布。

Jira

Linear

Jenkins

GitLab
GitHub
SAML

CircleCI

Bitbucket

GoCD

TeamCity

Slack

Webhook
Vanta

ServiceNow

Bitrise
Harness

自托管 Git
Azure DevOps
AWS
Google Cloud
Microsoft Azure
即将推出
fastlane
即将推出
Codemagic
即将推出
Expo
查看所有集成
CI/CD 集成为您的团队提供指导
为您的应用量身定制的修复指导
Ostorlab 将扫描结果转化为优先级明确的计划:先修复什么、为何重要以及如何修复,并结合您补充的应用上下文。
扫描 > AI 建议添加上下文想了解我们最近的动态...
 Autonomous Pentesting vs. Traditional Penetration Testing: Where Agentic AI Delivers—and Where Humans Still Lead阅读
 New Dashboard UI, On-Premises Scanner, Agentic Scan Knowledge, Multi-Asset Scanning, Linear & MCP Integrations, and New Model Support阅读
 Introducing Multi-Asset Deep Agentic Scan: Connected Testing Across the Application阅读
 Bypassing Mobile App Shielding: Where Detection Ends and Enforcement Fails阅读