您将获得
- 使用 Full 配置时,对应用进行静态、动态和后端分析。
- PDF 报告:完整技术报告、管理层摘要,或按 OWASP MASVS 等标准映射的结果。
- 使用 Mobile Agentic Deep Scan 时,发现经概念验证(PoC)漏洞利用验证。
快速轻松地扫描 APK、AAB 或 IPA 文件,或直接从 App Store 或 Play Store 获取应用。简化移动应用安全测试,为开发人员和安全团队节省时间,同时全面防护各类漏洞。
通过一个结合 SAST、DAST、API 测试和 SCA 的统一平台,简化移动应用安全测试。识别并解决注入、过时依赖项、硬编码密钥、弱加密和明文通信等问题,帮助安全团队和开发团队评估风险,并支持隐私与安全合规。
借助 Ostorlab 的持续扫描功能,实现无需人工干预的安全防护。在每次新版本发布时自动触发扫描,节省时间和精力,同时确保持续防护。
Open Web Application Security ProjectNational Institute of Standards and TechnologyInternet of Secure ThingsOstorlab 帮助您证明符合 OWASP MASVS、PCI DSS 或 HIPAA 等行业标准。它会对问题进行优先级排序,助力建立客户的信任与信心。
AI 驱动的动态分析可自动完成应用交互,在设置测试账户后,可覆盖公开区域和登录后区域,包括一次性验证码(短信、邮件或 TOTP)。运行过程中会标记不安全的行为,当后续扫描不再发现已修复的问题时,会自动将其标记为已验证。Web 应用也提供同样的认证测试。
查看拦截的流量、文件系统、函数调用、反编译的源代码……看到攻击者所看到的内容,省去运行工具和整理结果的大量时间。
为您的团队提供指导
Ostorlab 将扫描结果转化为优先级明确的计划:先修复什么、为何重要以及如何修复,并结合您补充的应用上下文。
扫描 > AI 建议添加上下文开始之前
 Autonomous Pentesting vs. Traditional Penetration Testing: Where Agentic AI Delivers—and Where Humans Still Lead阅读
 New Dashboard UI, On-Premises Scanner, Agentic Scan Knowledge, Multi-Asset Scanning, Linear & MCP Integrations, and New Model Support阅读
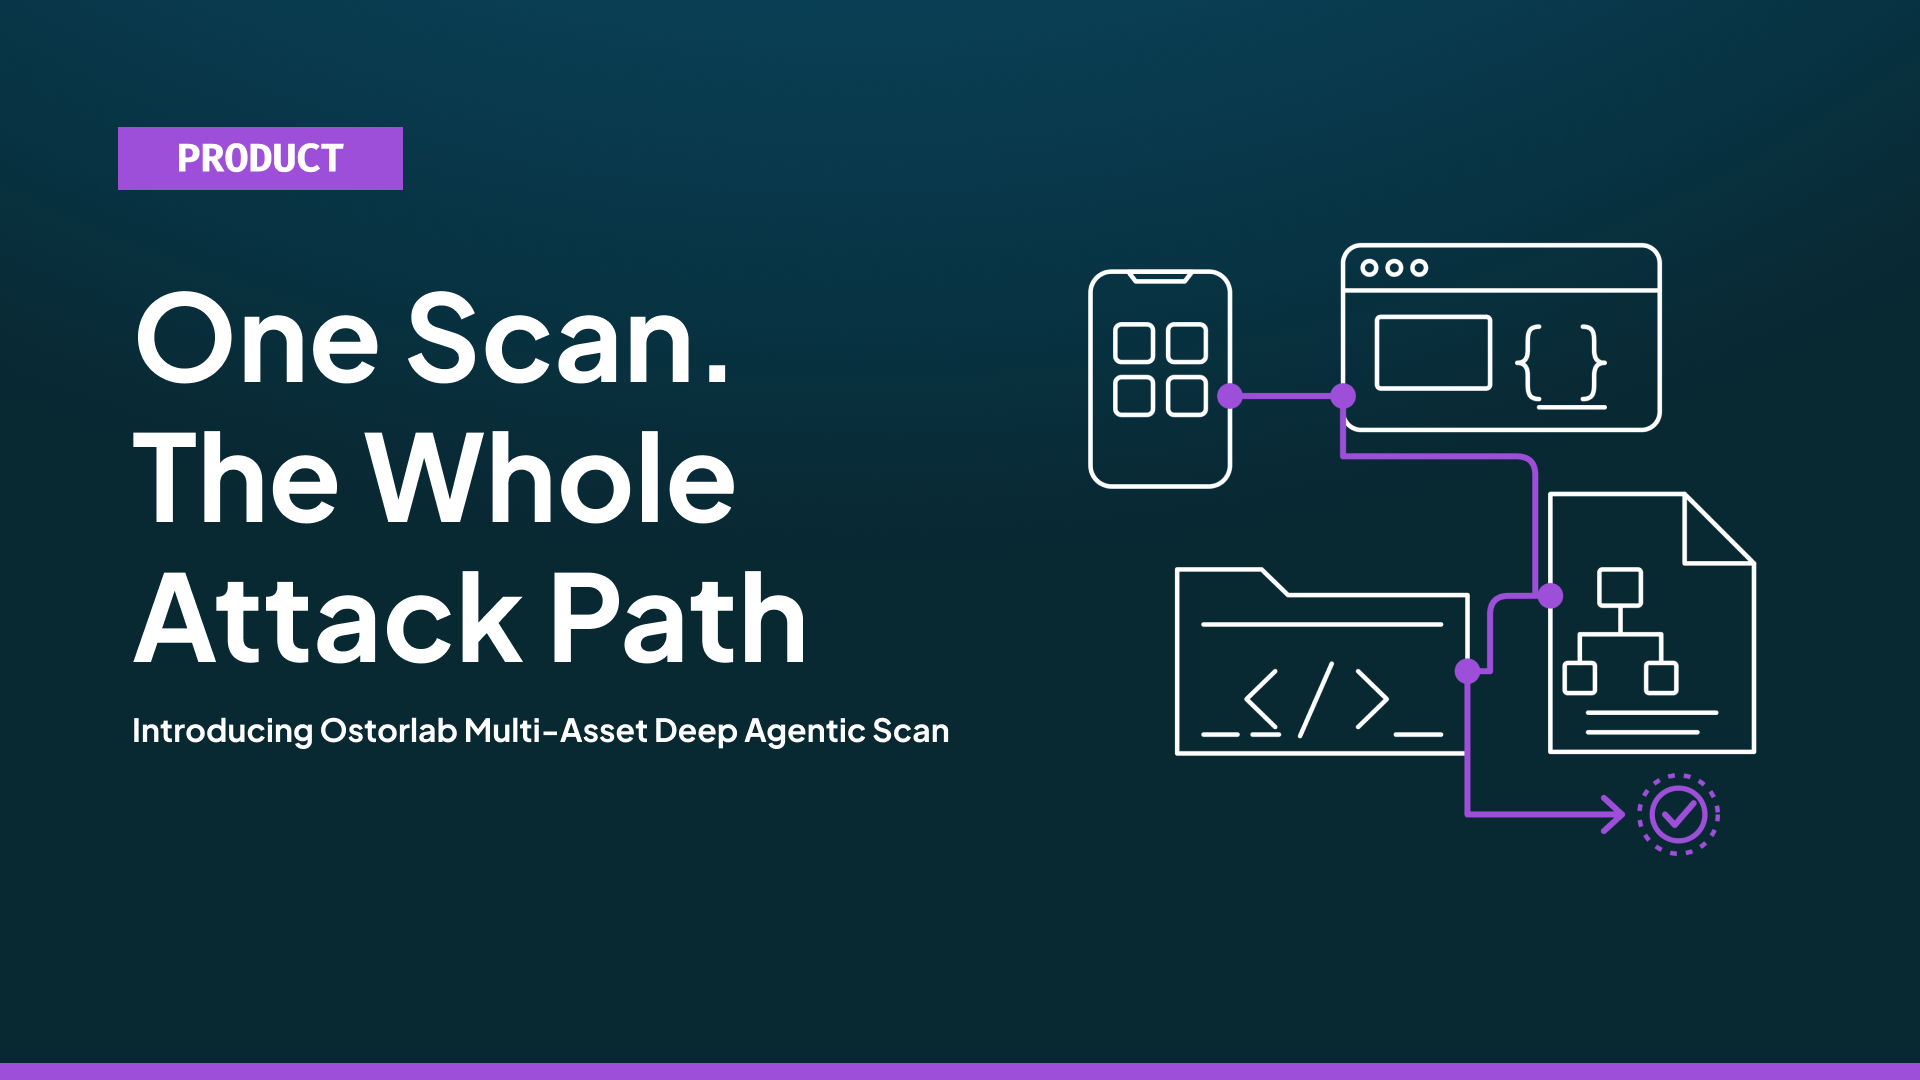 Introducing Multi-Asset Deep Agentic Scan: Connected Testing Across the Application阅读
 Bypassing Mobile App Shielding: Where Detection Ends and Enforcement Fails阅读
非常高效的团队,支持工程师非常出色且知识渊博。产品在不断演进,他们非常重视客户的反馈。
Gartner® 和 Peer Insights™ 是 Gartner, Inc. 和/或其关联公司的商标。保留所有权利。Gartner Peer Insights 内容由个人终端用户根据其自身经验的意见组成,不应被解释为事实陈述,也不代表 Gartner 或其关联公司的观点。Gartner 不认可本内容中描述的任何供应商、产品或服务,也不对本内容及其准确性或完整性做出任何明示或暗示的保证,包括任何适销性或针对特定用途的适用性保证。