

Ostorlab 助力将安全嵌入移动开发生命周期
RSA Security 通过其安全开发生命周期(SDL),将安全测试嵌入移动开发的每一个环节。安全从设计阶段开始,贯穿开发与发布,并在应用上线后持续生效。作为 RSA 正式安全签署流程的一部分,Ostorlab 在每次 iOS 和 Android 版本发布时运行 SAST 和 DAST,Threat Center 则帮助 RSA 在新漏洞影响其移动应用时第一时间发现。
随着 RSA 移动应用的不断发展,团队需要清楚掌握每次发布的安全风险,也需要在不等待下一次扫描的情况下,及时了解新漏洞是否影响其应用。时间点式测试可能遗漏两次发布之间出现的问题,新的 CVE 也可能长时间未被发现。
安全测试左移
RSA 并未把安全当作最后一刻的检查,而是将其融入 SDL 的每个阶段:设计阶段进行威胁建模,每个拉取请求运行 SAST 和 SCA,每次发布前运行 Ostorlab SAST 和 DAST。这帮助团队在问题触达用户之前发现问题,并让发布周期更加顺畅。
“将安全测试左移,并在整个开发过程中使用 Ostorlab,帮助我们尽早发现并修复移动安全问题。这减少了临近发布时的意外,也让我们能够持续掌握新的风险。”
— RSA Security
在每个 iOS 和 Android 版本发布之前,RSA 都会在发布测试中使用 Ostorlab 运行 SAST 和 DAST。任何版本在推进之前都必须通过安全签署,因此每次发布都经过同样的检查。
- RSA 已关闭 Ostorlab 报告的全部 145 个漏洞发现,目前没有未解决的发现。
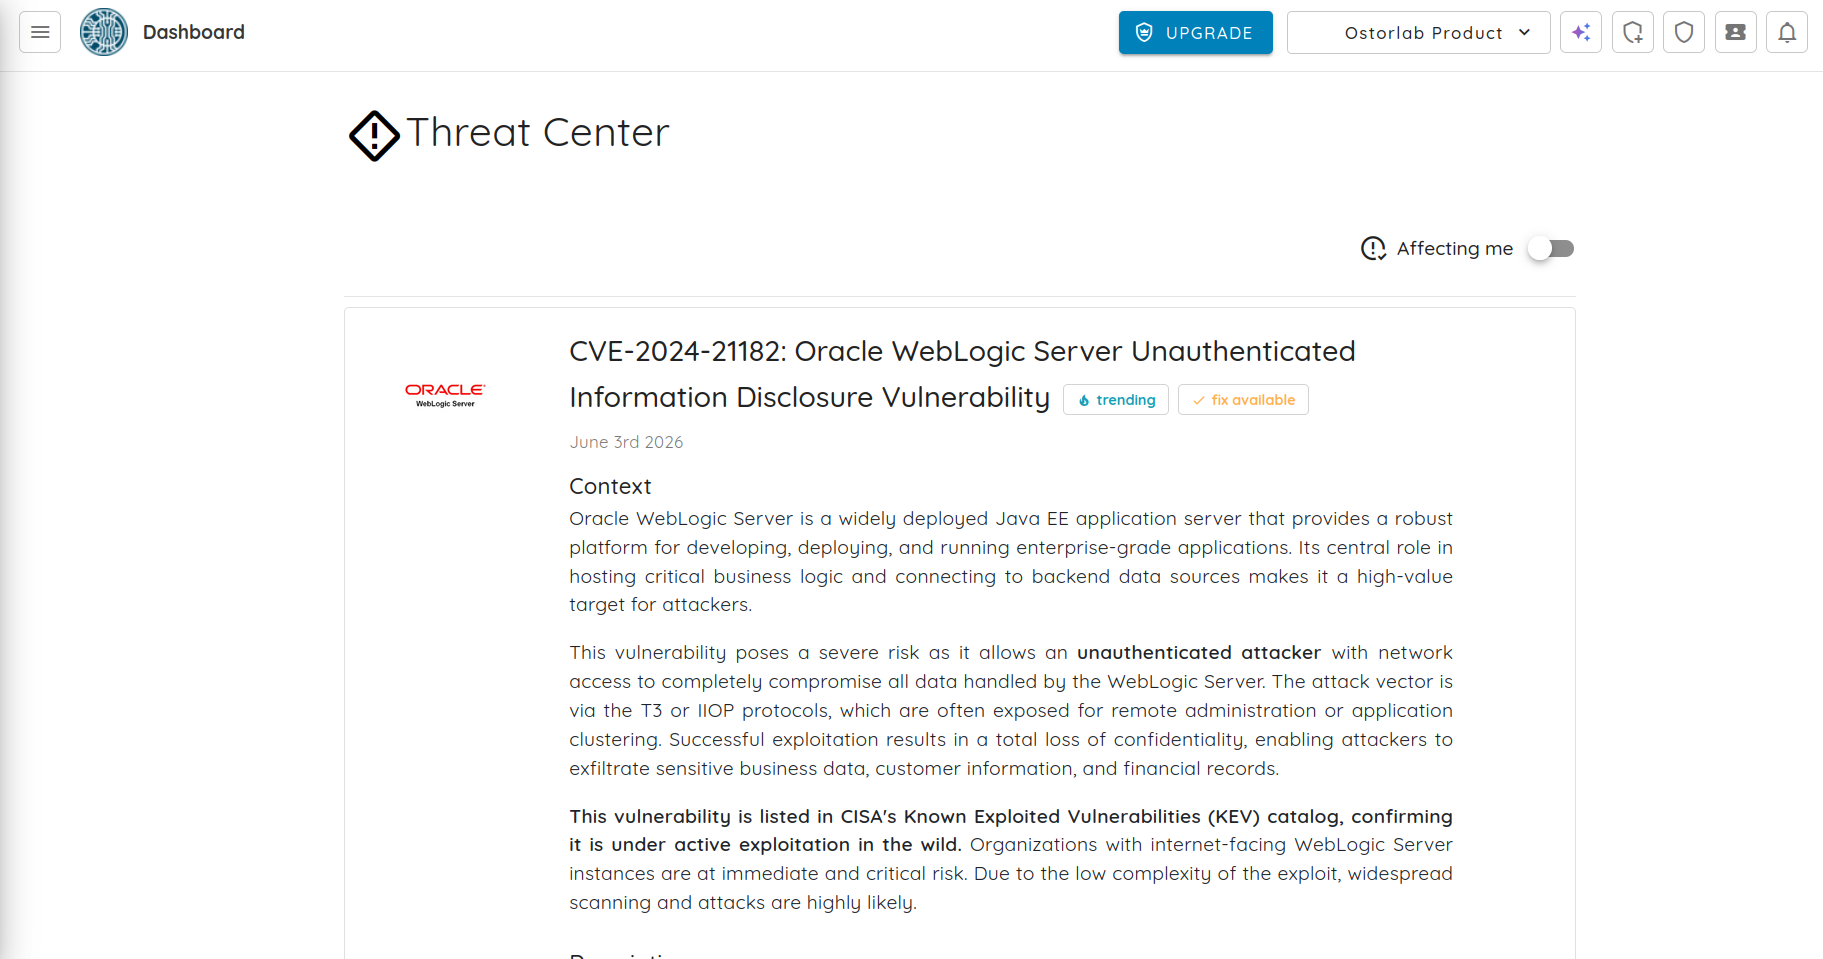
RSA 使用 Ostorlab Threat Center,在新的 CVE 影响其移动应用时接收警报。这让团队无需等待下一个测试周期即可获得预警。
CVE 早期可见性
在一个 30 天周期内,Ostorlab Threat Center 标记了 89 个新披露的、可能影响 RSA 移动资产的 CVE,使团队能够立即确定处理优先级。
缩短暴露窗口
高优先级问题过去平均暴露 342 天。在最近一个 30 天周期内,没有任何高优先级问题处于暴露状态。
Ostorlab 的主动警报非常有价值,它让我们无需等待下一个测试周期,就能快速了解新披露的漏洞何时影响我们的移动资产。这种早期可见性使我们能够确定修复优先级、缩短暴露时间,并在对交付速度影响最小的情况下保持强大的安全态势。
— RSA Security
目前,RSA 在发布时手动触发 Ostorlab 移动安全测试。下一步是将其在 CI/CD 中自动化,让覆盖范围延伸到每一次构建,而不仅限于发布。
对 RSA 而言,这意味着:
- 开发人员易于处理的清晰移动漏洞发现
- 覆盖每一次构建的持续测试
- 低噪音,避免团队被误报淹没
- 快速反馈,尽早修复问题
目标是让 MAST 像 RSA 现有的 SAST 和 SCA 一样,在每次构建时自动、一致地运行,无需人工干预。
在功能设计阶段嵌入安全需求和威胁建模
在 RSA 的 CI 流水线中,每个拉取请求自动运行 SAST 和 SCA
在发布测试期间手动运行 Ostorlab SAST 和 DAST
将安全签署作为正式的发布门禁
通过 RSA 的漏洞披露流程进行发布后监控
Ostorlab Threat Center 主动警报会立即发现影响生产资产的新披露漏洞
RSA 的实践展示了成熟的 SDL 框架、作为发布门禁的移动安全测试以及持续的 CVE 监控如何协同运作。目前 Ostorlab 已嵌入发布流程,CI/CD 自动化是下一步,团队由此获得了一种一致且可扩展的方式,在每次发布中保持安全态势。