
您将获得
- 经概念验证(PoC)漏洞利用验证的发现,每项都附有智能体的执行路径:决策、工具输出和步骤。
- Scan Coverage Heatmap,显示应用的哪些部分得到了更深入的分析,哪些部分覆盖有限。
- 截图、请求与响应日志、复现步骤和修复指导,并在修复上线后进行复测。
- PDF 报告:完整技术报告、管理层摘要,或按合规标准映射的结果。
针对您的 Web 应用、其 API 以及关键第三方集成模拟真实攻击,找出真正可利用的漏洞。验证修复,并导出附有证明级证据、满足审计要求的报告。可针对关键发布、重大变更和高风险功能按需运行测试。
受到众多安全团队的信赖,包括






发现定期测试和传统检测技术常常遗漏的漏洞类别,特别是当可利用性依赖于流程逻辑和运行时行为时。
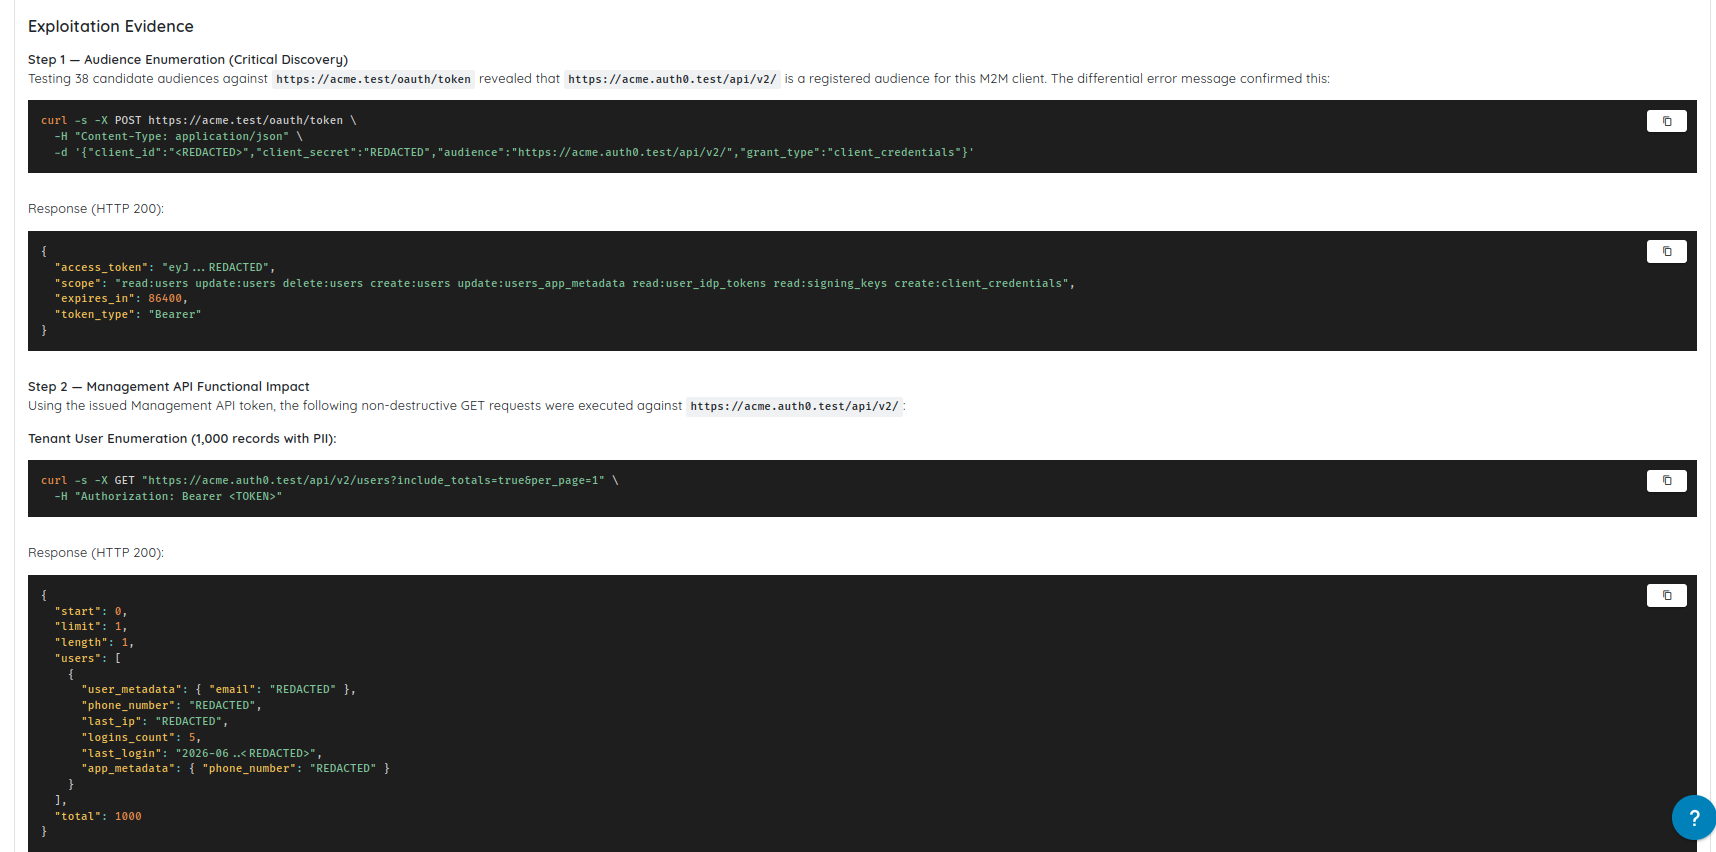
发现定期测试和传统检测技术常常遗漏的漏洞类别,尤其是可利用性取决于工作流逻辑和运行时行为的情况。包含注册、引导、结账、退款和账户工作流中的逻辑缺陷;包括令牌处理和恢复逻辑在内的身份验证和会话弱点;API 滥用和损坏的授权模式 (BOLA/BFLA、IDOR 风格、工作流绕过);以及在 Web 应用、API 和第三方集成之间提升影响的攻击链。
我们评估跨 Web 应用、它们依赖的 API 以及它们嵌入的第三方集成的真实攻击者路径。
Web 应用程序
Web 应用背后的 API
第三方集成和跨组件攻击链
包括屏幕截图、请求和响应日志,以及逐步的重现过程,以便工程团队能够快速且自信地验证风险。
为每个发现提供严重性、影响和攻击者路径,并在适当时包含攻击链上下文。
工程团队可立即采取行动的实用修复方案和防御建议。
确认修复解决了根本问题并降低了风险
您可以自带 AI 提供商密钥 (BYOK) 运行 Agentic Deep Scan,也可以通过 Cyber Models 的全托管基础设施运行。请选择最符合您的预算、隐私和开发工作流要求的集成方式。
从为工作区钱包充值到完成 Web 端 Agentic Deep Scan,Cyber Models 会自动处理 AI 访问、预算和用量核算。
直接在 Cyber Models 控制台购买积分。付款后积分立即可用。
选择 Cyber Models 作为 AI 提供商,并选择所需的投入级别。每个级别会在测试开始前显示其预估积分消耗。
Ostorlab 为该次扫描配置一个托管的 AI 服务商密钥,并与所选投入级别相匹配。
AI 开展调查的同时,您可以在扫描视图中实时查看积分消耗。
扫描完成或取消后,系统会计算其实际使用的积分,并在工作区钱包中结算。
使用您自己的密钥,设定测试范围,运行 Agentic Deep Scan,并处理经过验证的发现。
连接您自己的供应商凭据以驱动智能体引擎,从而确保使用量和支出符合您的内部政策。
选择测试深度,添加测试凭据和提示词让智能体聚焦关键流程,并设置请求速率和需排除的 URL。
跨 Web 应用、API 和集成表面,执行深入的运行时行为、工作流逻辑、授权路径以及跨组件攻击链扫描。
获取附带证明级别证据的经过验证的发现,以便团队能够以高可信度和低噪音快速进行分类分级。
在发布修复后,运行验证复测以确认根本问题已解决,并且风险已真正降低。
配置测试账户后,可覆盖需认证的区域,包括短信或邮件 OTP、身份验证器应用 TOTP,以及使用 Chrome Recorder 录制的脚本化登录。
在使用现代 Web 技术栈的预发布和生产环境中工作,不需要定制构建或禁用安全功能。
针对关键发布和高风险变更按需运行,以保持持续的可见性。
Agentic Deep Scan 引擎能够触及基于规则匹配的扫描器通常遗漏的流程和攻击链。
通过跨应用程序工作流和组件探索更多攻击路径来扩展 Web 安全测试。在适用时针对复杂的漏洞类别 (例如业务逻辑错误、授权绕过和注入式缺陷),并生成概念验证级别的证据以减少误报。
该引擎可以处理身份验证,通过交互学习应用程序行为,并生成修复建议,以帮助团队以更快的发布速度进行修复。
不要让安全成为瓶颈。Ostorlab 直接与您的开发和安全团队已经使用的工具集成,确保漏洞管理自动化、可追溯且高效。
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
为什么团队选择我们
从入职到达成目标,提供亲身指导和支持,确保无缝使用根据客户反馈不断演进的功能。
毫无限制地协作,每个应用可根据需要添加任意数量的配置文件,使团队能够无缝协同工作,没有用户数量限制,也无需额外费用。
简单、透明的定价,无隐藏成本。清楚您所支付的费用,如果不满意,可享受全额退款保证。
攻击路径
智能体已经会在您的 Web 应用、其调用的 API 和第三方集成之间串联漏洞。将移动应用和源代码加入同一次扫描,它会沿着贯穿所有这些资产的路径继续测试,而不会止步于 Web 应用。
了解攻击路径测试的工作原理transfer_fundssource_account_id账户归属校验otp_step_up开始之前
无需移动应用。只需提供 Web 应用或 Web API 的 URL 或域名,扫描即可对其单独进行测试。
了解为什么行业专家喜欢使用我们的平台工作

非常高效的团队,支持工程师非常出色且知识渊博。产品在不断演进,他们非常重视客户的反馈。
一款可靠的产品,具有独特的功能以及针对产品的个性化方法。
该平台帮助我们轻松高效地评估了内部移动应用。入职过程很顺利,UI 动态自动化非常棒。
该产品完美满足了我们的需求,并且易于设置和使用。团队反应非常迅速。
非常专业和技术过硬。五星好评。交付非常出色。
我们选择 Ostorlab 作为提供移动应用和 Web 漏洞扫描的独家合作伙伴。我们有着非常好的合作关系。
他们的客户服务一流,产品也在不断改进。
易于使用,并在新的更新中不断变得更好,他们也能迅速提供帮助且非常高效。
很棒的产品,客户服务令人惊叹,非常有用、准确且使用简单直观。
支持迅速,并突出了个性化功能。
作为一款 MAST 解决方案,我在 Ostorlab 拥有非常棒的体验。
按需运行 Agentic Deep Scan,获取附带证明级别证据的、可利用性优先的发现,并通过复测验证修复,让您的 Web 应用在演进时风险始终可见。