Illustration. Écrans génériques, aucune vraie banque.
- ›
appareil en lignela fausse application contacte son serveur
L'état de la
Nous avons analysé plus de 500 des principales applications bancaires sur Android et iOS. Voici ce que nous avons trouvé.
Résultats
Résultat le plus fréquent
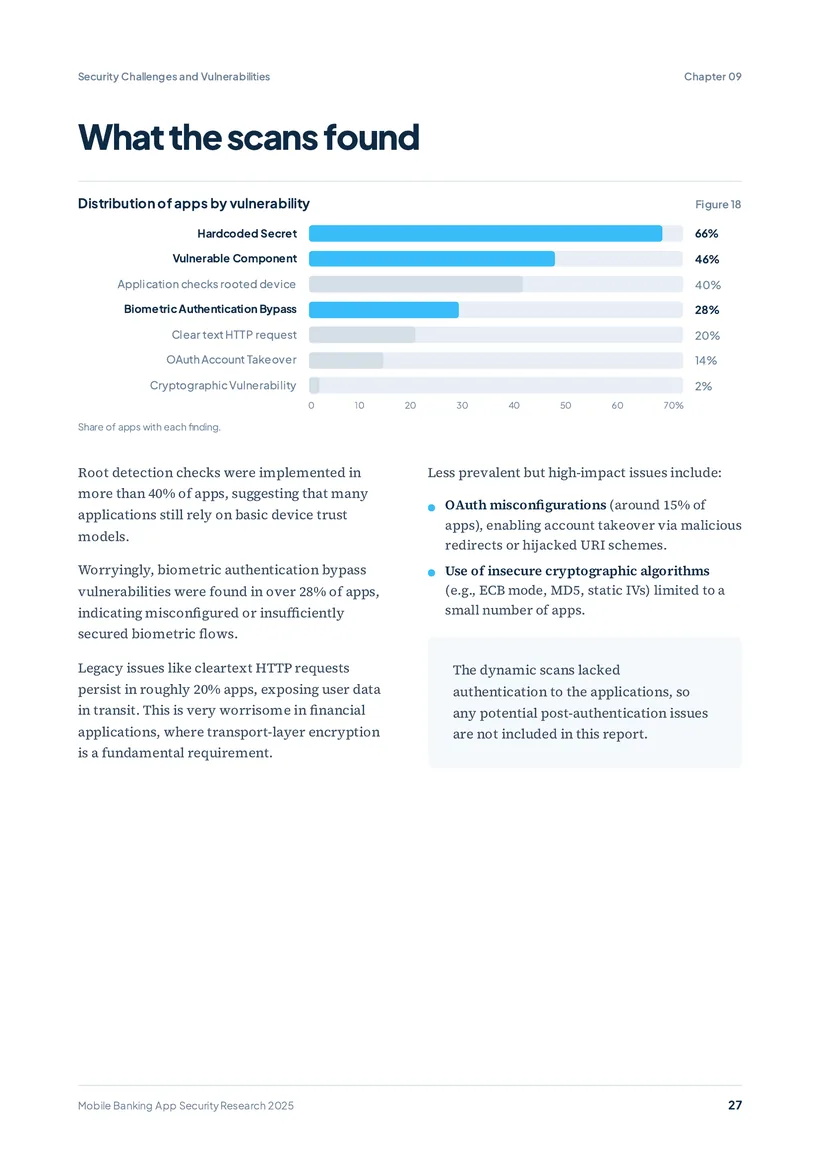
des applications bancaires contiennent des secrets en dur
Clés d'API, jetons et identifiants se trouvent dans le code ou les fichiers de ressources. Quiconque télécharge l'application peut les extraire.
Source : analyse Ostorlab de plus de 500 grandes applications bancaires, 2025
Nous avons testé plus de 500 des principales applications bancaires dans le monde, sur Android et iOS, avec une analyse statique, dynamique et comportementale.
Près d’1 sur 2 applications embarquent une bibliothèque avec une faille critique connue
plus de 46 % des applications testées
Près de 3 sur 10 applications permettent de contourner la connexion biométrique
plus de 28 % des applications testées
FIG. 1.1
Part des applications bancaires touchées, par vulnérabilité
La détection du root a été trouvée dans plus de 40 % des applications. Une cryptographie faible (mode ECB, MD5, IV statiques) est apparue dans un petit nombre d'applications.
Source : analyse Ostorlab de plus de 500 grandes applications bancaires, 2025
Jusqu'à 19
vulnérabilités critiques trouvées dans une seule application bancaire
La plupart des applications en ont 0 à 2. Un petit groupe en a 10 ou plus. Dans une application bancaire, une seule est déjà grave.
Ces vulnérabilités n'ont rien de théorique. Ce sont des risques réels qui touchent des millions d'utilisateurs sur les deux plateformes.
Âge des applications
Presque toutes les applications ont publié une mise à jour au cours des six derniers mois. Beaucoup ont pourtant été lancées il y a plus de dix ans, sur un code qui n'a pas été écrit pour les attaques d'aujourd'hui.
47,7 %
des applications bancaires iOS sont sorties avant 2014
Un code ancien demande un travail constant pour rester sûr. Des versions fréquentes ne prouvent pas que ce travail est fait.
FIG. 2.1
Applications bancaires par date de première publication
Source : analyse Ostorlab de plus de 500 grandes applications bancaires, 2025
des applications iOS ont publié une version au cours des six derniers mois
des applications Android ont fait de même
Des mises à jour fréquentes ne sont pas forcément des mises à jour sûres. Beaucoup ajoutent des fonctionnalités ou modifient l'interface, et seulement 1 % des applications avaient une dernière version de plus d'un an.
Backends
La plupart de ces banques ne sont pas américaines. Une fuite ou une panne chez un grand fournisseur américain pourrait toucher de nombreuses banques à la fois, et les données clients relèvent du droit américain.
FIG. 3.1
Où sont hébergés les backends des applications bancaires, par rang
Top 10 par nombre de backends
Le rapport classe 49 pays par nombre de backends. Il ne donne une part que pour les États-Unis.
Source : analyse Ostorlab de plus de 500 grandes applications bancaires, 2025
Les applications iOS dépendent de très peu de serveurs : 78 % en contactent 2 ou moins. Les applications Android en contactent bien plus, et chacun est un point à sécuriser.
Technologies
Les scans ont identifié les langages, le code natif et les bibliothèques de chaque application. Une faille dans une bibliothèque populaire, c'est une faille dans des centaines de banques.
zlib
Compression des données
~55 %
Sur 10 applications bancaires
OpenSSL
Chiffrement réseau
>51 %
Sur 10 applications bancaires
SQLite
Stockage local des données
>35 %
Sur 10 applications bancaires
Firebase
Services backend
34 %
Sur 10 applications bancaires
Pas une hypothèse : les analyses ont trouvé zlib 1.2.8, une version aux vulnérabilités connues, dans des applications bancaires.
Permissions
Chaque permission est une porte d'entrée. La plupart des demandes correspondent à l'usage d'une application bancaire. Certaines sont difficiles à expliquer.
Attendu
Ce dont une application bancaire a vraisemblablement besoin. Quand le rapport donne une part, la barre l’indique.
Difficile à justifier
Une petite part des applications demande des accès sans usage bancaire évident. Une application bancaire ne devrait demander que le strict nécessaire.
Enregistrer l’audio depuis un service en arrière-plan
FOREGROUND_SERVICE_MICROPHONEUne application bancaire en a-t-elle besoin ?
Près de 40 % des applications bancaires Android font aussi tourner 11 à 20 services en arrière-plan, et 16 % en font tourner 21 à 30. Plus de services, c'est plus de points d'entrée à protéger.
Étude de cas
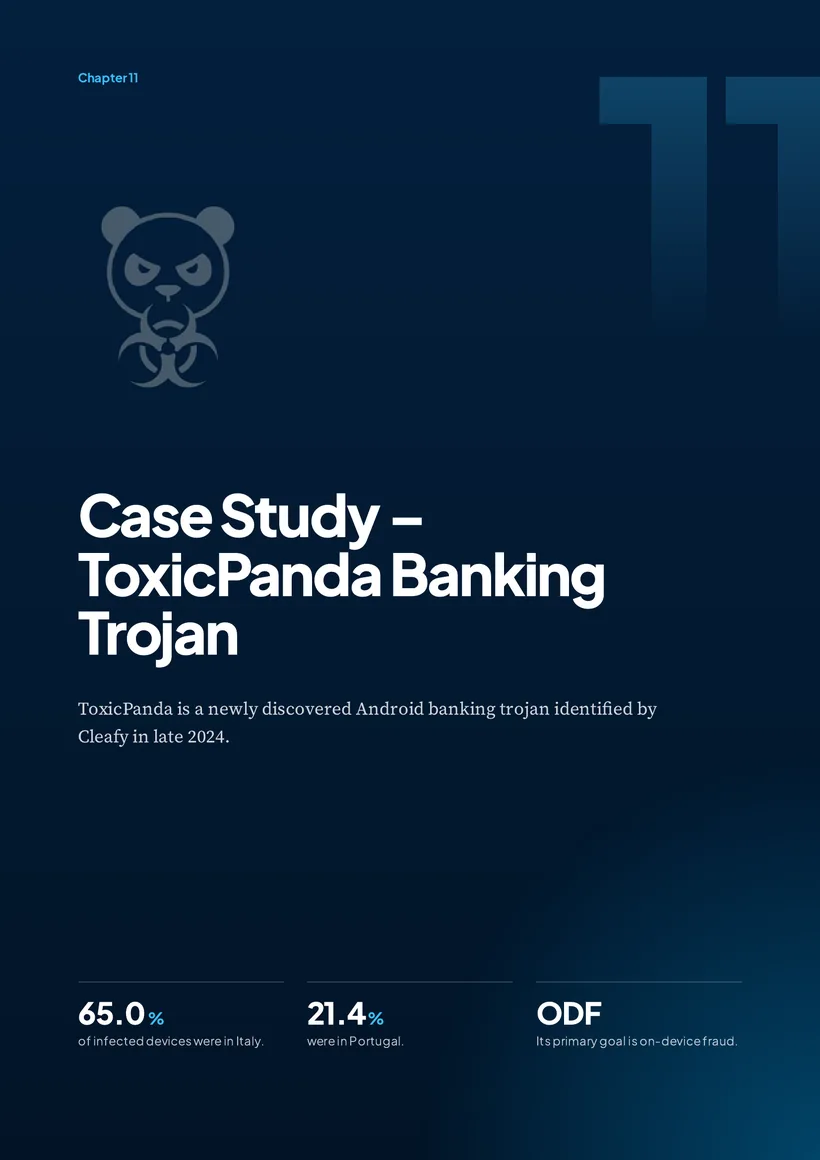
ToxicPanda est un cheval de Troie bancaire Android identifié par Cleafy fin 2024. Il prend le contrôle des comptes et transfère l'argent depuis le téléphone même de la victime, ce qui lui permet de passer de nombreux contrôles antifraude.
Comment fonctionne l'attaque
Illustration. Écrans génériques, aucune vraie banque.
appareil en lignela fausse application contacte son serveur65 %
des appareils infectés se trouvaient en Italie
Le Portugal suit avec 21,4 %. Ses premières cibles repérées étaient en Europe et en Amérique latine.
FIG. 6.1
Où se trouvaient les appareils infectés
Source : Cleafy, 2024
Il survit aux redémarrages, redemande l'accès si l'Accessibilité est désactivée et bascule sur des domaines générés si ses serveurs sont neutralisés. Sources : Cleafy, Bitsight.
Perspectives
Les nouvelles technologies apportent du confort, et les attaquants s'en servent pour aller tout aussi vite.
La réponse
Des analyses automatisées à chaque étape du développement, des standards de code sécurisé comme l’OWASP Mobile Top 10, et des outils d’IA qui trouvent les bugs tôt.
Non couvert : les problèmes derrière une connexion. Les analyses dynamiques ont été faites sans se connecter aux applications.
La sécurité ne peut plus être une réflexion après coup ni une case de conformité à cocher. Elle doit être intégrée à la conception, au développement et à la publication de chaque application bancaire.
40 pages de résultats, de graphiques et l'étude de cas ToxicPanda.