添加新收款人时跳过了额外的短信验证码
应用要求输入验证码,但服务器没有校验。该银行依据 PSD2 制定的规则要求提供该验证码。
银行在扫描后 11 天于服务器端补上了缺失的校验,远早于其针对高危问题设定的 30 天期限。Ostorlab 的复测确认了修复,银行日志显示没有人利用过这个漏洞。
如果没有能够通过短信验证码的扫描,这个漏洞会一直存在到下一次渗透测试,最长可达六个月。
扫描使用已登录的测试账户,在没有验证码的情况下添加了一个测试收款人。该收款人在账户中显示为受信任收款人。
一家区域性银行的安全扫描总是停在同一个界面:“请输入我们发送到您手机的验证码。”
登录之后的所有功能,从查询余额到转账,每年只由外部渗透测试人员测试两次。
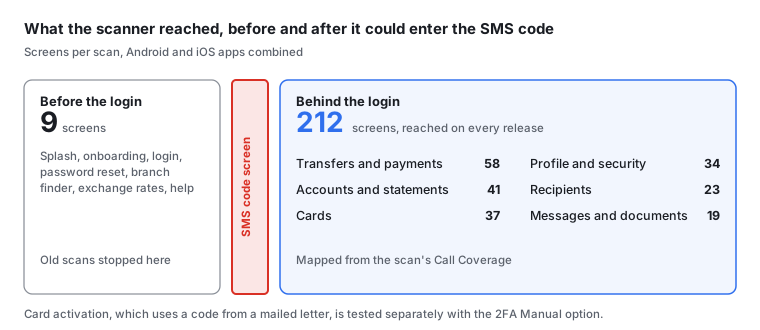
现在,Ostorlab 在应用的每个新版本上都能通过这个界面,并测试登录后的 212 个界面。在第一次完整扫描中,它发现添加新收款人时缺少一项校验,银行在 11 天内修复了该问题。
该银行每两周发布一次应用新版本,其安全扫描工具会检查每个版本。
但扫描工具只能输入密码,无法接收短信验证码,因此始终无法通过登录。
这使它只能测试 9 个界面,全部位于登录之前。账户、转账和银行卡这些涉及资金的部分,只由外部渗透测试人员每年测试两次。
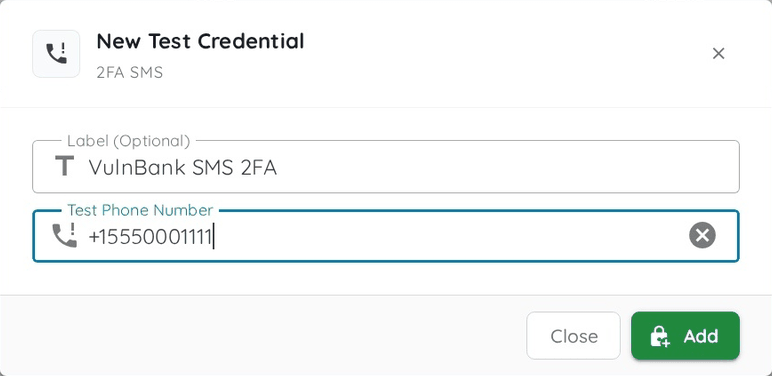
Ostorlab 支持团队为该银行提供了一个仅用于测试的电话号码。
银行将该号码关联到两个测试账户(一个个人账户,一个企业账户),并在 Ostorlab 中将其添加为 2FA SMS 测试凭据。

第三次扫描收到了验证码,输入后成功登录。
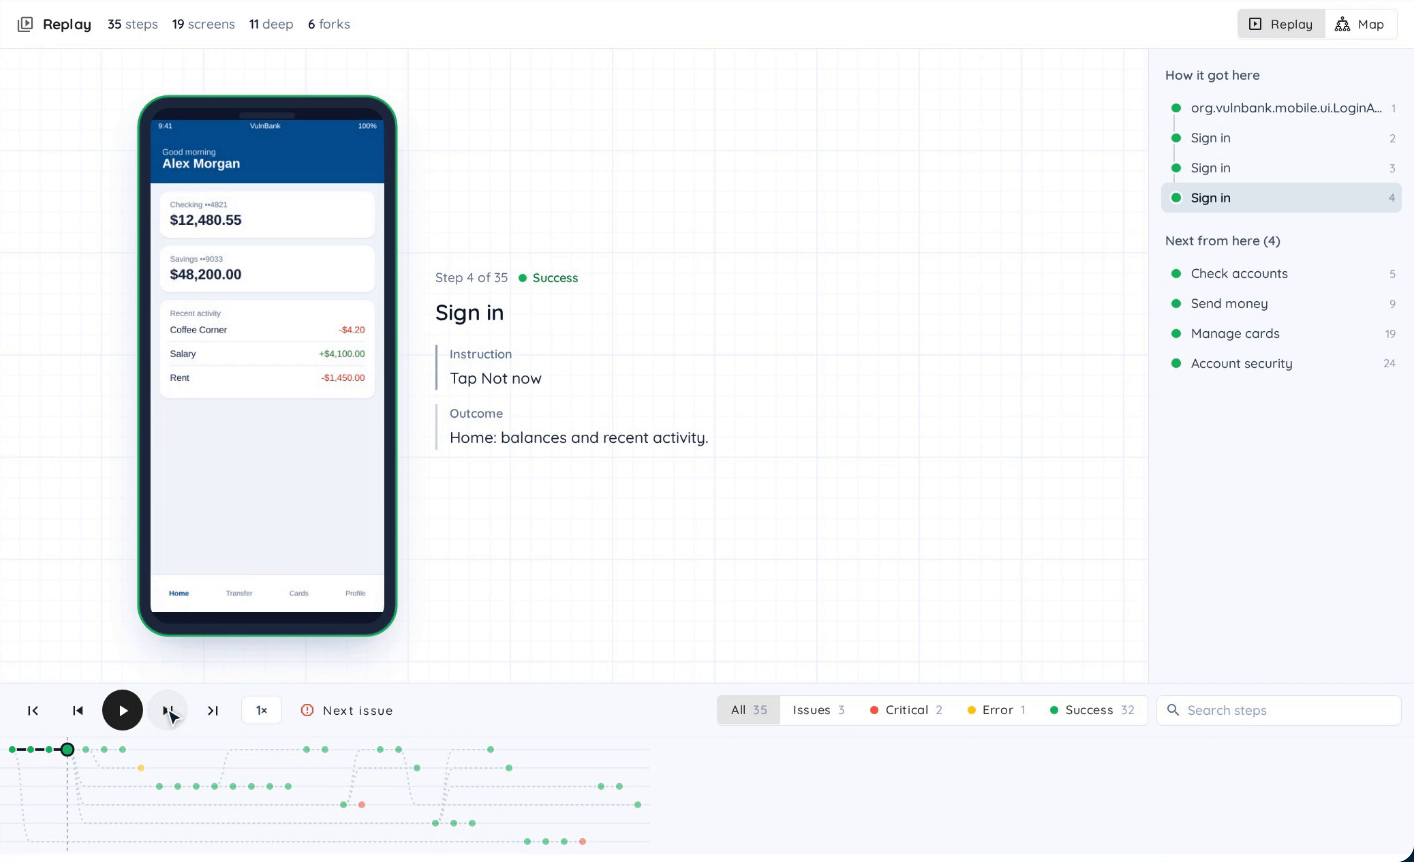
Ostorlab 的 Call Coverage 会显示扫描访问过的每个界面,它显示了这次扫描到达的范围:

扫描会在应用的每个新版本上自动运行。每次都会获取新的短信验证码,无需任何人手动输入。
登录后,Ostorlab 的 AI 渗透测试 Agentic Deep Scan 会寻找攻击者会寻找的问题:可以跳过的短信验证码,或应用会拦截但服务器仍会接受的请求。
它确认的每个问题都附带可运行的漏洞利用,因此银行的开发人员可以在修复前亲眼看到攻击生效。
最初几个月的三个结果:
应用要求输入验证码,但服务器没有校验。该银行依据 PSD2 制定的规则要求提供该验证码。
银行在扫描后 11 天于服务器端补上了缺失的校验,远早于其针对高危问题设定的 30 天期限。Ostorlab 的复测确认了修复,银行日志显示没有人利用过这个漏洞。
如果没有能够通过短信验证码的扫描,这个漏洞会一直存在到下一次渗透测试,最长可达六个月。
扫描使用已登录的测试账户,在没有验证码的情况下添加了一个测试收款人。该收款人在账户中显示为受信任收款人。
应用清除了登录会话,但服务器在 30 天内仍会接受该会话。
扫描从测试账户退出登录,两小时后使用旧的登录会话重新进入。
界面没有显示任何错误验证码次数的限制。
扫描尝试猜测,发现了一个隐藏的限制:输错 5 次验证码会将测试账户锁定 30 分钟。没有向开发人员报告任何问题。
| 之前 | 六个月后 | |
|---|---|---|
| 每次扫描测试的界面数 | 9 个,全部位于登录之前 | 登录后 212 个,另加登录前同样的 9 个 |
| 在登录后完成测试的应用版本 | 六个月内 1 个,由渗透测试人员测试 | 自第一次完整扫描以来 12/12 |
| 每年外部渗透测试次数 | 2 | 2 |
该银行仍保留每年两次渗透测试。
现在,渗透测试从已在登录后完成测试的版本开始,因此渗透测试人员可以把时间用在新功能上。
Ostorlab 支持团队分配一个仅用于测试的电话号码,银行将其关联到自己的测试账户
应用的每个新版本都会自动扫描,扫描使用新的短信验证码登录
Agentic Deep Scan 测试登录后的界面和请求,并为每个确认的发现提供可运行的漏洞利用
开发人员重放漏洞利用并修复问题,Ostorlab 的复测确认修复
每年两次渗透测试专注于新功能
该银行的扫描工具一直在检查每个新版本,但只覆盖登录前的 9 个界面。
扫描现在能够自行输入短信验证码,从而到达登录后的账户、转账和银行卡功能。银行在几天内修复扫描发现的问题,而无需等待下一次渗透测试。
下一步是企业门户,它使用身份验证器应用而不是短信验证码,将采用相同的配置。