Casos de Estudio Banco regional

Cómo un banco regional automatizó las pruebas de seguridad de su aplicación móvil detrás del MFA con Ostorlab

Los escaneos de seguridad de un banco regional se detenían siempre en la misma pantalla: “Introduzca el código que le enviamos a su teléfono”.

Todo lo que había detrás del inicio de sesión, desde consultar el saldo hasta enviar dinero, solo lo probaban pentesters externos dos veces al año.

Ahora Ostorlab supera esa pantalla en cada nueva versión de la aplicación y prueba 212 pantallas detrás del inicio de sesión. En el primer escaneo completo, detectó que faltaba una comprobación al añadir un nuevo destinatario, y el banco lo corrigió en 11 días.

iOSAndroidPruebas detrás del MFAAgentic Deep ScanIntegración CI/CDPSD2
Resultados
212
pantallas probadas detrás del inicio de sesión en cada escaneo
12 de 12
versiones de la aplicación probadas detrás del inicio de sesión desde el primer escaneo completo
11 días
tiempo que un fallo de seguridad detrás del inicio de sesión permanece abierto, frente a 6 meses antes
El desafío

El banco publica una nueva versión de sus aplicaciones cada dos semanas, y su escáner de seguridad comprobaba cada una.

Pero el escáner solo podía escribir una contraseña. No podía recibir el código SMS, así que nunca pasaba del inicio de sesión.

Eso le dejaba 9 pantallas para probar, todas antes del inicio de sesión. Las cuentas, las transferencias y las tarjetas, donde está el dinero, solo las probaban pentesters externos, dos veces al año.

El enfoque
Semana 1

Configuración

El soporte de Ostorlab dio al banco un número de teléfono usado solo para pruebas.

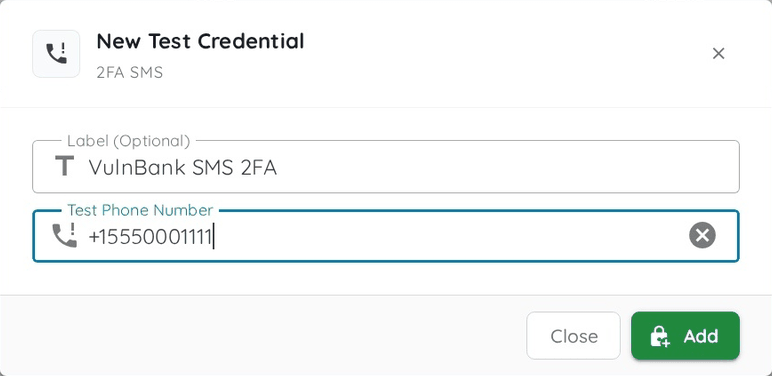
El banco lo vinculó a dos cuentas de prueba, una personal y otra de empresa, y añadió el número en Ostorlab como credencial de prueba 2FA por SMS.

Añadir una credencial de prueba 2FA por SMS en Ostorlab, con el número de teléfono de pruebas
Se añade el número de teléfono de pruebas como credencial de prueba 2FA por SMS. Se muestra en VulnBank, una aplicación bancaria de demostración deliberadamente vulnerable.
Semana 2

El primer escaneo completo

El tercer escaneo recibió el código, lo introdujo e inició sesión.

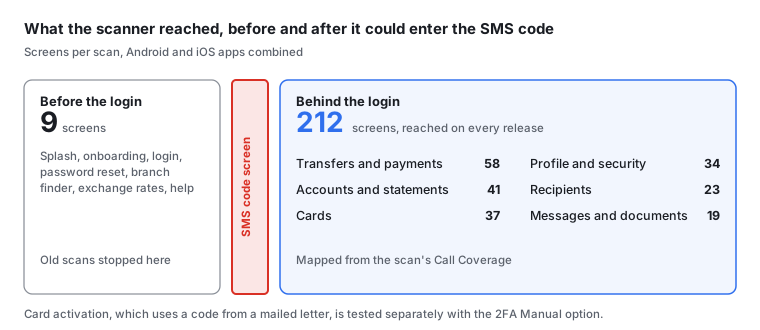
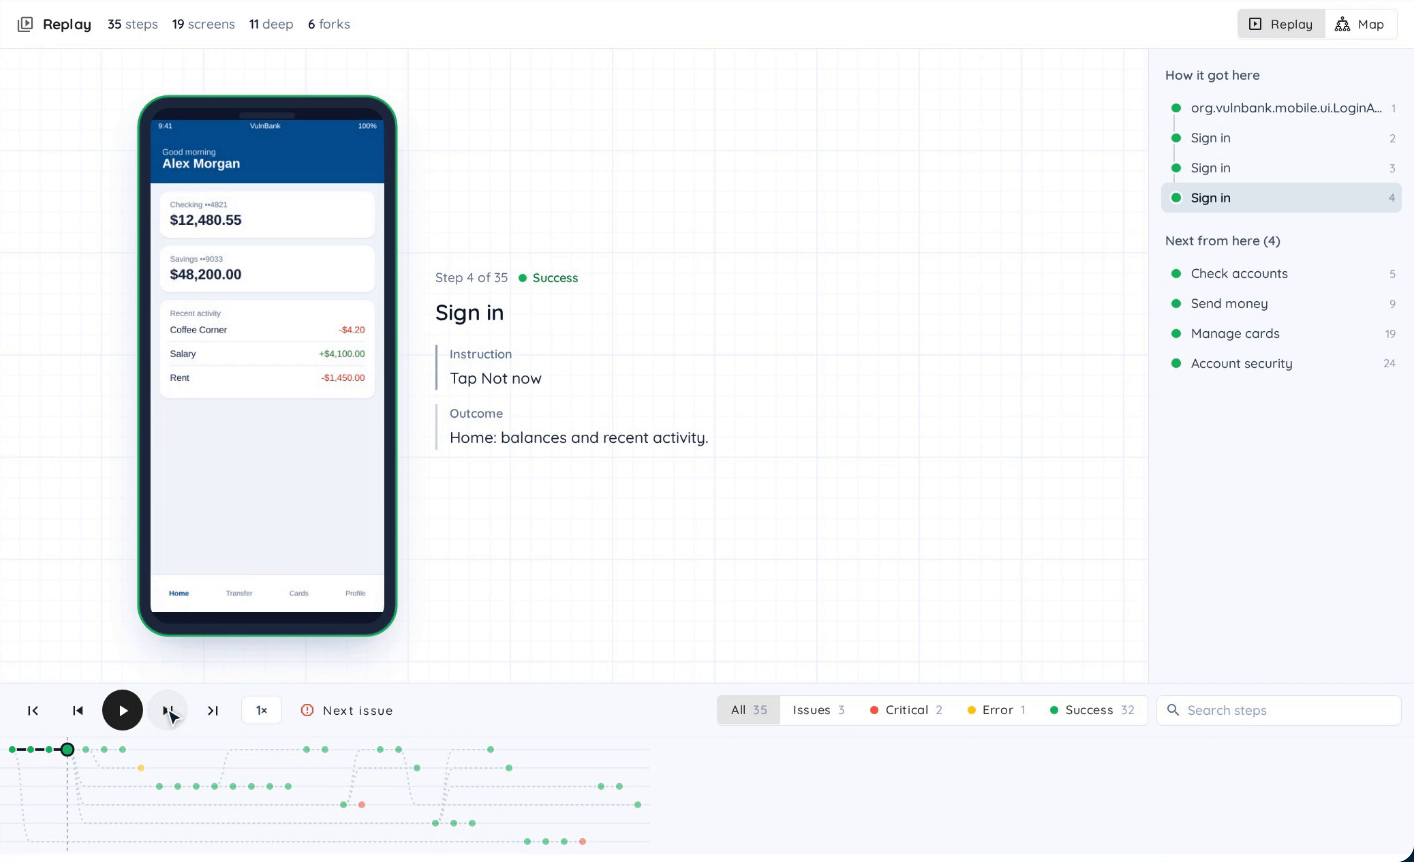
Call Coverage de Ostorlab, que muestra cada pantalla que ha visitado un escaneo, mostró hasta dónde llegó:

Antes: el escáner llegaba a 9 pantallas y se detenía en la pantalla del código SMS. Después: 212 pantallas detrás del inicio de sesión, en cuentas, transferencias, destinatarios, tarjetas, perfil y mensajes
Reproducción de Call Coverage de Ostorlab: el escaneo ha iniciado sesión y ha llegado a la pantalla de inicio, con cuentas, transferencias de dinero, tarjetas y seguridad como siguientes pasos
Call Coverage reproduce cada paso de un escaneo. Aquí el escaneo primero probó una contraseña incorrecta, después inició sesión con la cuenta de prueba y llegó a la pantalla de inicio, con cuentas, transferencias de dinero y tarjetas a continuación. Se muestra en VulnBank, una aplicación bancaria de demostración deliberadamente vulnerable.
Desde entonces

Escaneos autenticados automáticos en cada nueva versión

El escaneo se ejecuta automáticamente en cada nueva versión de la aplicación. Obtiene un código SMS nuevo cada vez, y nadie tiene que introducirlo.

Lo que encontraron las pruebas detrás del inicio de sesión

Una vez iniciada la sesión, Agentic Deep Scan, el pentest con IA de Ostorlab, buscó lo que buscaría un atacante: un código SMS que pudiera saltarse, o una petición que la aplicación bloquearía pero que el servidor seguiría aceptando.

Cada problema que confirma incluye un exploit funcional, así que los desarrolladores del banco pudieron ver el ataque funcionar por sí mismos antes de corregirlo.

Tres resultados de los primeros meses:

Alta

Añadir un nuevo destinatario se saltaba el código SMS adicional

La aplicación pedía el código, pero el servidor no lo comprobaba. Las normas del banco, basadas en PSD2, exigen ese código.

El banco añadió en su servidor la comprobación que faltaba 11 días después del escaneo, muy dentro de su plazo de 30 días para los problemas de gravedad alta. La nueva prueba de Ostorlab confirmó la corrección, y los registros del banco mostraron que nadie había aprovechado el fallo.

Sin un escaneo capaz de superar el código SMS, habría seguido abierto hasta el siguiente pentest, hasta seis meses después.

Cómo se demostró

Desde una cuenta de prueba con la sesión iniciada, el escaneo añadió un destinatario de prueba sin ningún código. Apareció en la cuenta como destinatario de confianza.

Media

Cerrar sesión no cerraba la sesión del todo

La aplicación olvidaba la sesión, pero el servidor la seguía aceptando durante 30 días.

Cómo se demostró

El escaneo cerró la sesión de una cuenta de prueba y, dos horas después, usó su sesión antigua para volver a entrar.

No explotable

La pantalla del código parecía permitir intentos ilimitados

No mostraba ningún indicio de un límite de códigos incorrectos.

Cómo se demostró

El escaneo probó a adivinar y encontró un límite oculto: 5 códigos incorrectos bloqueaban la cuenta de prueba durante 30 minutos. No se reportó nada a los desarrolladores.

Impacto
AntesDespués de seis meses
Pantallas probadas en cada escaneo9, todas antes del inicio de sesión212 detrás del inicio de sesión, más las mismas 9 antes de él
Versiones de la aplicación probadas detrás del inicio de sesión1 en seis meses, por los pentesters12 de 12 desde el primer escaneo completo
Pentests externos al año22

El banco sigue teniendo sus dos pentests al año.

Ahora parten de una versión que ya se ha probado detrás del inicio de sesión, así que los pentesters pueden dedicar su tiempo a las nuevas funcionalidades.

Resumen del Flujo de Trabajo
1

El soporte de Ostorlab asigna un número de teléfono usado solo para pruebas, y el banco lo vincula a sus cuentas de prueba

2

Cada nueva versión de la aplicación se escanea automáticamente, y el escaneo inicia sesión con un código SMS nuevo

3

Agentic Deep Scan prueba las pantallas y las peticiones detrás del inicio de sesión, y respalda cada hallazgo confirmado con un exploit funcional

4

Los desarrolladores reproducen el exploit y corrigen el problema, y la nueva prueba de Ostorlab confirma la corrección

5

Los dos pentests anuales se centran en las nuevas funcionalidades

El escáner del banco comprobaba cada nueva versión, pero solo las 9 pantallas anteriores al inicio de sesión.

Ahora que los escaneos introducen el código SMS por sí solos, llegan a las cuentas, las transferencias y las tarjetas que hay detrás. El banco corrige lo que encuentran en cuestión de días en lugar de esperar al siguiente pentest.

El portal de empresas, que usa una aplicación de autenticación en lugar de códigos SMS, es el siguiente, con la misma configuración.

Comenzar

Pruebe su aplicación detrás del inicio de sesión

Si sus escaneos se detienen en una pantalla de código de inicio de sesión, Ostorlab puede superarla con códigos por SMS, correo electrónico o aplicación de autenticación, y probar lo que sus clientes usan realmente.

Solicitar una Demo