Études de cas Banque régionale

Comment une banque régionale a automatisé les tests de sécurité de son application mobile derrière la MFA avec Ostorlab

Les analyses de sécurité d'une banque régionale s'arrêtaient toutes au même écran : « Saisissez le code envoyé sur votre téléphone. »

Tout ce qui se trouvait derrière la connexion, de la consultation du solde à l'envoi d'argent, n'était testé que deux fois par an par des pentesters externes.

Désormais, Ostorlab passe cet écran à chaque nouvelle version de l'application et teste 212 écrans derrière la connexion. Dès la première analyse complète, il a détecté un contrôle manquant lors de l'ajout d'un nouveau bénéficiaire, et la banque l'a corrigé en 11 jours.

iOSAndroidTests derrière la MFAAgentic Deep ScanIntégration CI/CDPSD2
Résultats
212
écrans testés derrière la connexion, par analyse
12 sur 12
versions de l'application testées derrière la connexion depuis la première analyse complète
11 jours
durée pendant laquelle une faille de sécurité derrière la connexion reste ouverte, contre 6 mois auparavant
Le défi

La banque publie une nouvelle version de ses applications toutes les deux semaines, et son scanner de sécurité analysait chacune d'elles.

Mais le scanner ne savait que saisir un mot de passe. Il ne pouvait pas recevoir le code SMS, il ne dépassait donc jamais la connexion.

Il ne lui restait que 9 écrans à tester, tous avant la connexion. Les comptes, les virements et les cartes, là où se trouve l'argent, n'étaient testés que par des pentesters externes, deux fois par an.

L'approche
Semaine 1

Configuration

Le support Ostorlab a fourni à la banque un numéro de téléphone réservé aux tests.

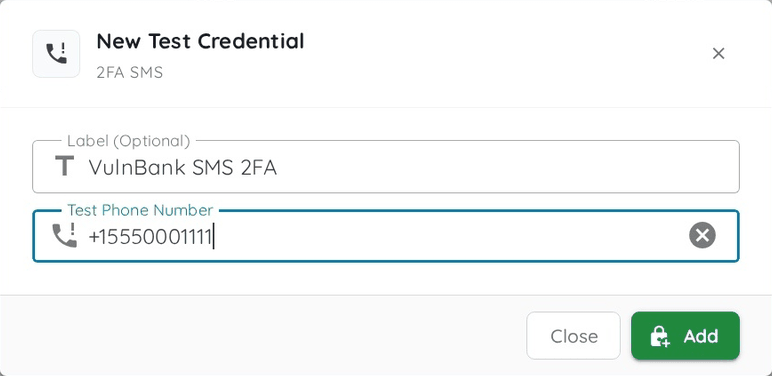
La banque l'a associé à deux comptes de test, un personnel et un professionnel, et a ajouté le numéro dans Ostorlab comme identifiant de test 2FA SMS.

Ajout d'un identifiant de test 2FA SMS dans Ostorlab, avec le numéro de téléphone de test
Ajout du numéro de téléphone de test comme identifiant de test 2FA SMS. Illustré sur VulnBank, une application bancaire de démonstration volontairement vulnérable.
Semaine 2

La première analyse complète

La troisième analyse a reçu le code, l'a saisi et s'est connectée.

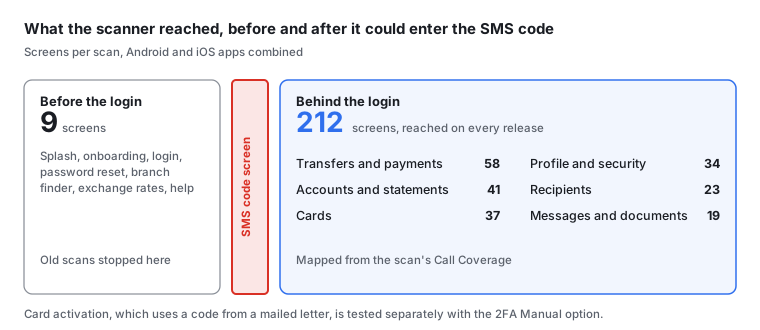
Call Coverage d'Ostorlab, qui affiche chaque écran visité par une analyse, a montré jusqu'où elle était allée :

Avant : le scanner atteignait 9 écrans et s'arrêtait à l'écran du code SMS. Après : 212 écrans derrière la connexion, dans les comptes, les virements, les bénéficiaires, les cartes, le profil et les messages
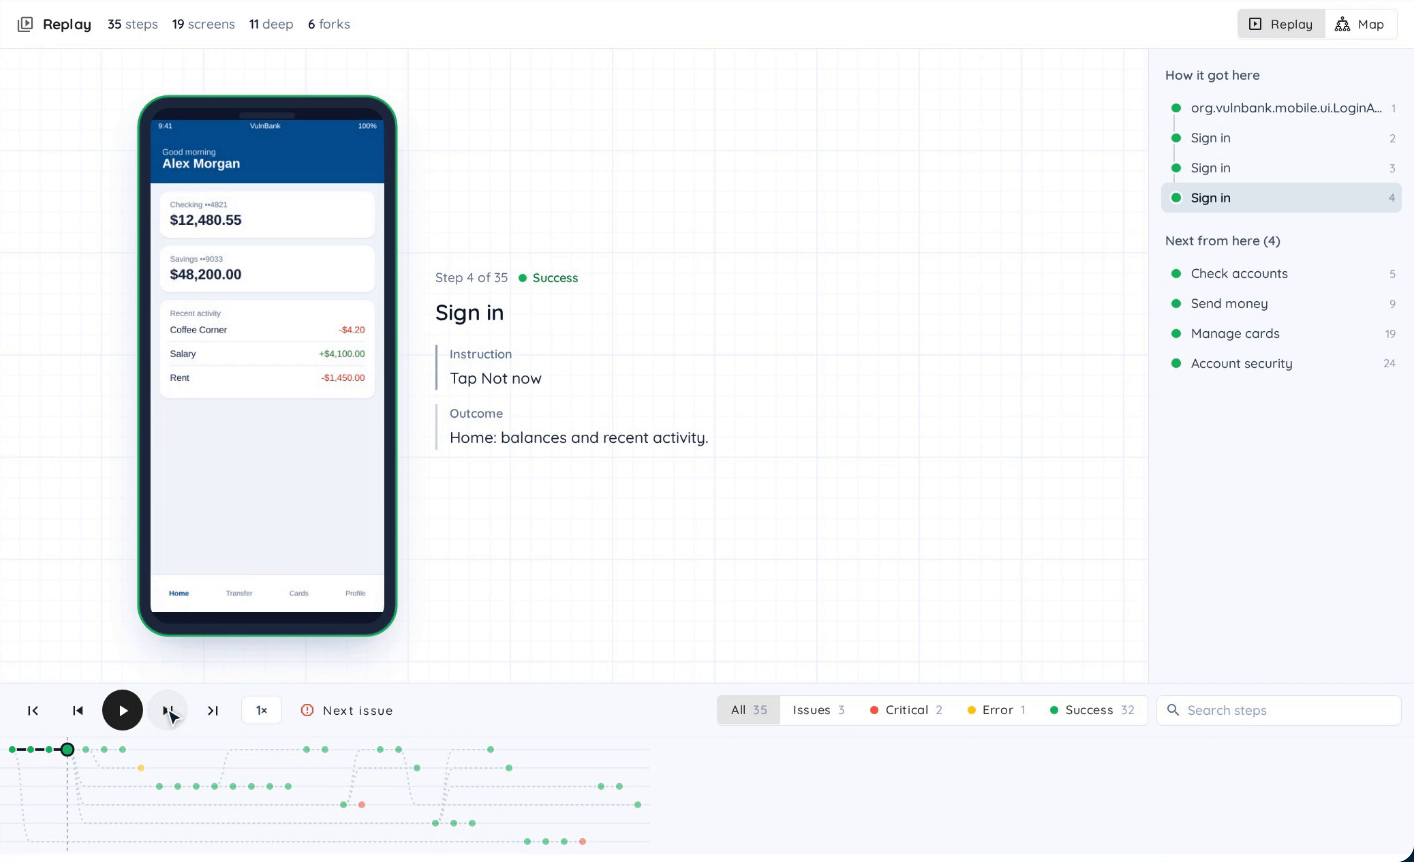
Relecture Call Coverage d'Ostorlab : l'analyse s'est connectée et a atteint l'écran d'accueil, avec les comptes, les virements, les cartes et la sécurité comme étapes suivantes
Call Coverage rejoue chaque étape d'une analyse. Ici, l'analyse a d'abord essayé un mauvais mot de passe, puis s'est connectée avec le compte de test et a atteint l'écran d'accueil, avec ensuite les comptes, les virements et les cartes. Illustré sur VulnBank, une application bancaire de démonstration volontairement vulnérable.
Depuis

Des analyses authentifiées automatiques à chaque nouvelle version

L'analyse s'exécute automatiquement à chaque nouvelle version de l'application. Elle obtient un nouveau code SMS à chaque fois, sans que personne n'ait à le saisir.

Ce que les tests derrière la connexion ont révélé

Une fois connecté, Agentic Deep Scan, le pentest IA d'Ostorlab, a cherché ce qu'un attaquant chercherait : un code SMS qu'il pourrait contourner, ou une requête que l'application bloquerait mais que le serveur accepterait quand même.

Chaque problème qu'il confirme est accompagné d'un exploit fonctionnel, ce qui a permis aux développeurs de la banque de voir l'attaque fonctionner par eux-mêmes avant de la corriger.

Trois résultats des premiers mois :

Élevée

L'ajout d'un nouveau bénéficiaire contournait le code SMS supplémentaire

L'application demandait le code, mais le serveur ne le vérifiait pas. Les règles de la banque, fondées sur la PSD2, exigent ce code.

La banque a ajouté le contrôle manquant sur son serveur 11 jours après l'analyse, bien avant la fin de son délai de 30 jours pour les problèmes de criticité élevée. Le retest d'Ostorlab a confirmé la correction, et les journaux de la banque ont montré que personne n'avait utilisé la faille.

Sans une analyse capable de passer le code SMS, elle serait restée ouverte jusqu'au prochain pentest, jusqu'à six mois plus tard.

Comment cela a été prouvé

Depuis un compte de test connecté, l'analyse a ajouté un bénéficiaire de test sans code. Il est apparu dans le compte comme bénéficiaire de confiance.

Moyenne

La déconnexion ne déconnectait pas complètement

L'application oubliait la session, mais le serveur l'acceptait encore pendant 30 jours.

Comment cela a été prouvé

L'analyse s'est déconnectée d'un compte de test, puis a réutilisé son ancienne session deux heures plus tard pour se reconnecter.

Non exploitable

L'écran du code semblait autoriser un nombre illimité de tentatives

Il ne montrait aucun signe de limite sur les codes erronés.

Comment cela a été prouvé

L'analyse a tenté de deviner le code et a trouvé une limite cachée : 5 codes erronés bloquaient le compte de test pendant 30 minutes. Rien n'a été signalé aux développeurs.

Impact
AvantAprès six mois
Écrans testés à chaque analyse9, tous avant la connexion212 derrière la connexion, plus les 9 mêmes avant celle-ci
Versions de l'application testées derrière la connexion1 en six mois, par les pentesters12 sur 12 depuis la première analyse complète
Pentests externes par an22

La banque conserve ses deux pentests par an.

Ils partent désormais d'une version déjà testée derrière la connexion, ce qui permet aux pentesters de consacrer leur temps aux nouvelles fonctionnalités.

Récapitulatif du workflow
1

Le support Ostorlab attribue un numéro de téléphone réservé aux tests, et la banque l'associe à ses comptes de test

2

Chaque nouvelle version de l'application est analysée automatiquement, et l'analyse se connecte avec un nouveau code SMS

3

Agentic Deep Scan teste les écrans et les requêtes derrière la connexion, et étaye chaque vulnérabilité confirmée par un exploit fonctionnel

4

Les développeurs rejouent l'exploit, corrigent le problème, et le retest d'Ostorlab confirme la correction

5

Les deux pentests annuels se concentrent sur les nouvelles fonctionnalités

Le scanner de la banque vérifiait chaque nouvelle version, mais seulement les 9 écrans situés avant la connexion.

Maintenant que les analyses saisissent elles-mêmes le code SMS, elles atteignent les comptes, les virements et les cartes derrière la connexion. La banque corrige ce qu'elles détectent en quelques jours au lieu d'attendre le prochain pentest.

Le portail professionnel, qui utilise une application d'authentification au lieu de codes SMS, est la prochaine étape, avec la même configuration.

Commencer

Testez votre application derrière sa connexion

Si vos analyses s'arrêtent à un écran de code de connexion, Ostorlab peut le passer avec des codes SMS, e-mail ou d'application d'authentification, et tester ce que vos clients utilisent réellement.

Réserver une démo