






Présentation d'Ostorlab Single Vulnerability Assessment et de Dig DeeperLire la suite →
Investiguez les vulnérabilités mobile au-delà de la détection
Investiguez un résultat mobile précis, testez une hypothèse d’attaque personnalisée ou validez un correctif sans répéter une évaluation complète. Dig Deeper ajoute du contexte technique et des tests ciblés à vos résultats existants ; les résultats confirmés par les agents IA incluent déjà des preuves d’exploitation.
- Investiguer les résultats potentiels
- Lancer des investigations approfondies
- Tester les hypothèses personnalisées et les correctifs
Des équipes sécurité nous font confiance, dont
Allez au-delà de la découverte initiale
Les résultats confirmés par les agents IA sont déjà accompagnés de preuves d’exploitation. Utilisez Dig Deeper pour investiguer un résultat potentiel provenant d’un autre moteur de scan, explorer un autre chemin d’attaque, tester une hypothèse personnalisée ou vérifier un correctif.
1
Investiguer les résultats potentiels
Lancez une investigation ciblée sur un résultat potentiel pour évaluer son exploitabilité et recueillir des preuves de son impact. Les résultats potentiels restent distincts des résultats confirmés par les agents IA.
2
Évaluez l’exploitabilité avec plus de contexte
Explorez un impact supplémentaire, des chemins d’attaque associés ou un scénario différent autour d’un résultat. Orientez l’agent vers la question technique à laquelle votre équipe doit répondre.
3
Guidez les investigations avec des actions spécialisées
Choisissez une action intégrée ou fournissez des instructions personnalisées pour tester une hypothèse d’attaque, investiguer un comportement précis ou valider un correctif déployé.
Fonctionnalités de Dig Deeper
Trier les résultats potentiels
Investiguez un résultat potentiel provenant d’un moteur de scan avec des vérifications ciblées et des preuves de reproduction, afin que votre équipe puisse décider de le faire remonter ou non.
Révélez le risque réel
Allez au-delà de l’alerte initiale pour obtenir plus de contexte, identifier les signaux qui la confirment et explorer les chemins d’exploitation possibles. Les équipes comprennent mieux l’impact et se concentrent sur les vulnérabilités qui comptent vraiment.
Adaptez chaque investigation
Tous les résultats ne suivent pas un processus standard. Avec les actions personnalisées, les équipes fournissent leurs propres prompts pour orienter l’investigation vers des étapes de validation spécialisées, des vérifications techniques ciblées ou une analyse plus poussée.
Mettez l’IA au service de n’importe quel résultat
Utilisez des agents IA pour un suivi ciblé : investiguer un résultat potentiel, explorer un scénario d’attaque personnalisé ou valider une correction. Les résultats confirmés par les agents IA disposent déjà de preuves d’exploitation issues de l’évaluation initiale.
Démarrez sans complexité
Utilisez les Cyber Models gérés par Ostorlab avec des crédits, ou connectez votre propre clé de fournisseur d’IA. Choisissez la configuration adaptée au processus de votre équipe.
Le bon modèle pour chaque tâche
La configuration multi-modèles avancée donne plus de contrôle sur le déroulement des investigations en attribuant des modèles spécialisés aux différentes étapes, pour équilibrer précision, rapidité et coût.
Transformez les résultats en informations de risque exploitables
Choisissez la question à investiguer de manière ciblée :
Ce résultat potentiel peut-il être reproduit ?
Mérite-t-elle d’être priorisée ?
Quel impact supplémentaire ce résultat peut-il avoir ?
Notre hypothèse d’attaque personnalisée fonctionne-t-elle ?
Le correctif déployé a-t-il éliminé la vulnérabilité ?
Single Vulnerability Assessment (SVA)
Des tests ciblés à la demande
Lancez un test ciblé sur une vulnérabilité ou un objectif de sécurité précis et obtenez une réponse claire en quelques minutes, sans relancer un scan complet.
Capacités clés et cas d’usage
Vérification plus rapide des correctifs
Vérifiez qu’un correctif ou un changement de configuration récemment déployé a bien fermé une vulnérabilité précise. SVA permet à votre équipe de retester à la demande et de confirmer que le correctif tient avant de clore un ticket.
Tri simplifié des rapports de bug bounty
Soumettez le rapport d’un chercheur à SVA pour reproduire et valider le résultat, et transformer des rapports externes bruts en données structurées et exploitables pour l’ingénierie.
Contrôles de sécurité ponctuels et économiques
Lancez des contrôles ciblés sur un seul objectif dès qu’un risque ou une exigence de conformité précise apparaît. SVA se concentre sur le problème visé et livre des résultats rapides, sans le bruit d’un scan complet.
Simple par défaut, flexible si nécessaire
Avec le BYOK, Dig Deeper et SVA proposent des configurations simple et avancée du fournisseur d’IA. Vous pouvez aussi lancer des investigations avec les Cyber Models gérés par Ostorlab et des crédits.
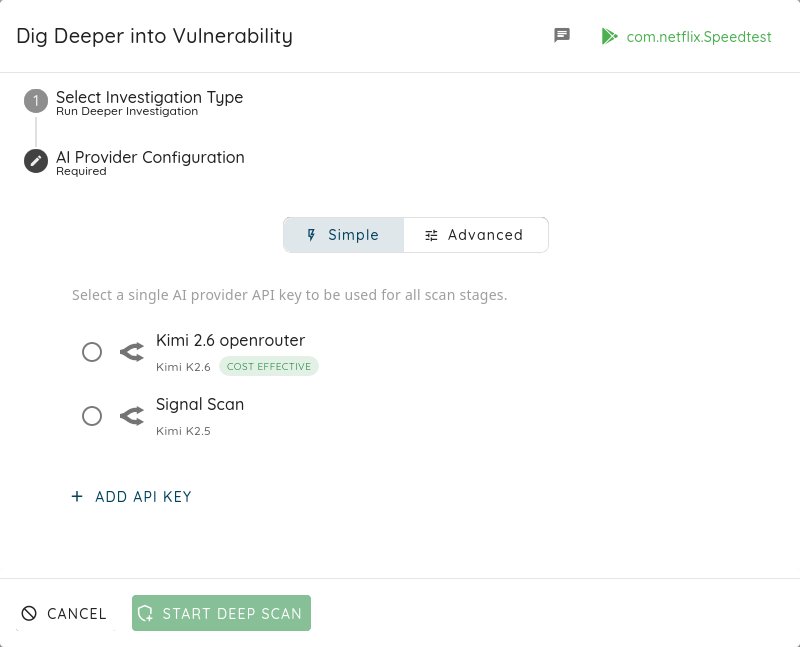
Mode simple
Utilisez un seul modèle d’IA pour tout le processus d’investigation. Idéal pour les équipes qui veulent la configuration la plus simple et des résultats rapides.
Seamless Integrations with Your Tech Stack
Don't let security become a bottleneck. Ostorlab integrates directly with the tools your development and security teams already use, ensuring that vulnerability management is automated, traceable, and fast.
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
Les équipes de sécurité du monde entier nous font confiance
Découvrez pourquoi les experts du secteur plébiscitent notre plateforme

Une équipe très efficace, les ingénieurs support sont excellents et très compétents. Le produit évolue en permanence et ils prennent très au sérieux les retours des clients.
Un produit fiable avec des fonctionnalités uniques et une approche personnalisée.
La plateforme nous a aidés à évaluer nos applications mobiles internes de manière simple et efficace. L'intégration a été fluide et l'automatisation dynamique de l'interface est excellente.
Le produit répond parfaitement à nos besoins, il est facile à configurer et à utiliser. L'équipe est très réactive.
Très professionnel et technique. Cinq étoiles. Excellente prestation.
Nous avons choisi Ostorlab comme partenaire exclusif pour fournir des analyses de vulnérabilités web et mobiles. Nous entretenons un excellent partenariat.
Leur service client est de premier ordre et leur produit s'améliore constamment.
Facile à utiliser et toujours meilleur grâce aux nouvelles mises à jour. Ils sont également très réactifs et efficaces en cas de besoin.
Super produit, avec un service client incroyable. Très utile, précis et simple d'utilisation.
Un support rapide et des fonctionnalités personnalisées très appréciables.
J'ai eu une excellente expérience avec Ostorlab en tant que solution MAST.
FAQ
Questions fréquentes
Des réponses claires sur la couverture, la mise en place et la façon dont les résultats parviennent à vos équipes.
Vous ne trouvez pas votre réponse ? Réservez une démo ou contactez-nous.
Démarrez avec Dig Deeper
Investiguez les résultats potentiels, testez des hypothèses d’attaque personnalisées et validez les correctifs avec une évaluation IA ciblée.