導入事例 地方銀行

ある地方銀行がOstorlabでMFAの先にあるモバイルアプリのセキュリティテストを自動化した方法

ある地方銀行のセキュリティスキャンは、すべて同じ画面で止まっていました:「お使いの電話に送信したコードを入力してください。」

残高の確認から送金まで、ログイン後のすべての機能は、外部のペンテスターによる年2回のテストしか受けていませんでした。

現在、Ostorlabはアプリの新しいバージョンのたびにこの画面を通過し、ログイン後の212画面をテストしています。最初のフルスキャンでは、新しい送金先を追加する際のチェック漏れを検出し、銀行は11日で修正しました。

iOSAndroidMFAの先のテストAgentic Deep ScanCI/CD連携PSD2
成果
212
スキャンごとにテストされるログイン後の画面数
12/12
最初のフルスキャン以降、ログイン後までテストされたアプリのバージョン
11日
ログイン後のセキュリティ上の欠陥が未修正のまま残る期間(以前は6か月)
課題

この銀行は2週間ごとにアプリの新しいバージョンをリリースしており、セキュリティスキャナーが各バージョンをチェックしていました。

しかし、スキャナーが入力できるのはパスワードだけでした。SMSコードを受信できないため、ログインを通過することはできませんでした。

そのため、テストできたのはログイン前の9画面だけでした。お金が動く口座、送金、カードは、外部のペンテスターによる年2回のテストしか受けていませんでした。

アプローチ
1週目

セットアップ

Ostorlabのサポートが、テスト専用の電話番号を銀行に提供しました。

銀行はこの番号を個人用と法人用の2つのテストアカウントに紐づけ、Ostorlabで2FA SMSのテスト用認証情報として登録しました。

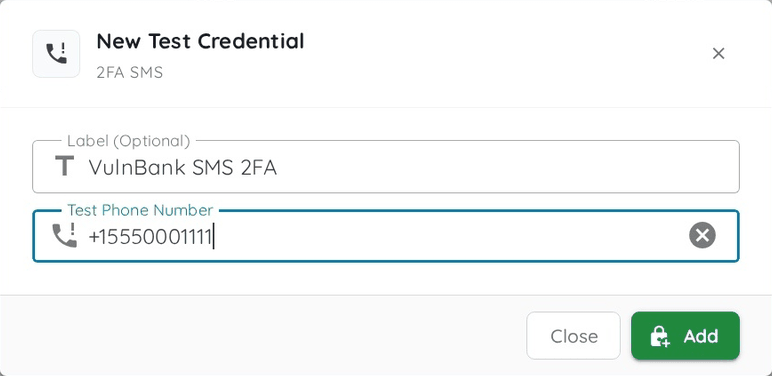
Ostorlabで、テスト用の電話番号を使って2FA SMSのテスト用認証情報を追加する画面
テスト用の電話番号を2FA SMSのテスト用認証情報として追加します。画面は、意図的に脆弱性を持たせたデモ用バンキングアプリ、VulnBankのものです。
2週目

最初のフルスキャン

3回目のスキャンでコードを受信して入力し、ログインできました。

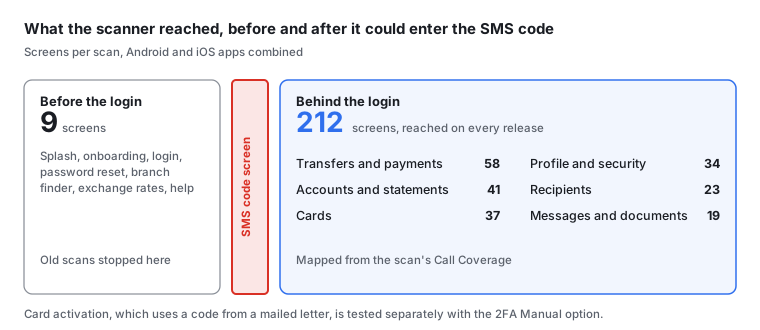
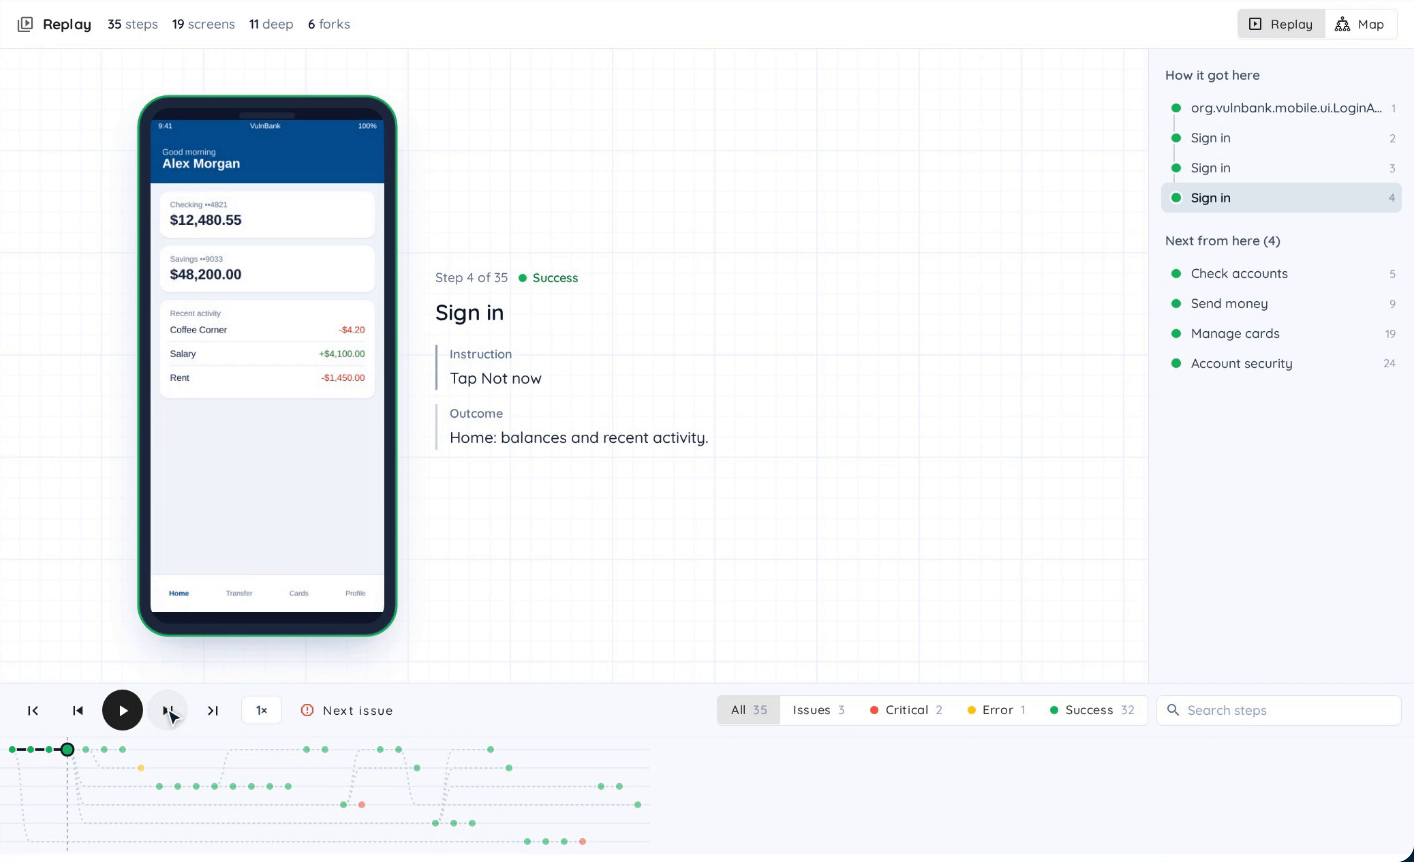
スキャンが訪れたすべての画面を表示するOstorlabのCall Coverageで、どこまで到達したかを確認できました:

導入前: スキャナーは9画面に到達し、SMSコード画面で停止。導入後: 口座、送金、送金先、カード、プロフィール、メッセージにわたるログイン後の212画面
OstorlabのCall Coverageのリプレイ: スキャンがサインインしてホーム画面に到達し、次のステップとして口座、送金、カード、セキュリティが表示されている
Call Coverageはスキャンの各ステップを再生します。この例では、スキャンはまず誤ったパスワードを試し、その後テストアカウントでサインインしてホーム画面に到達し、次に口座、送金、カードへ進んでいます。画面は、意図的に脆弱性を持たせたデモ用バンキングアプリ、VulnBankのものです。
それ以降

新しいバージョンごとの自動認証スキャン

スキャンはアプリの新しいバージョンごとに自動で実行されます。毎回新しいSMSコードを受信するため、誰かが入力する必要はありません。

ログイン後のテストで見つかったこと

ログイン後、OstorlabのAIペンテストであるAgentic Deep Scanは、攻撃者が狙うものを探しました。省略できるSMSコードや、アプリではブロックされてもサーバーでは受け付けられてしまうリクエストです。

確認された問題にはすべて動作するエクスプロイトが付属するため、銀行の開発者は修正前に攻撃が成功することを自分の目で確認できました。

最初の数か月で得られた3つの結果:

High

新しい送金先の追加で、追加のSMSコードが省略されていた

アプリはコードを要求していましたが、サーバーはそれをチェックしていませんでした。PSD2に基づく銀行のルールでは、このコードが必須です。

銀行はスキャンから11日後に、欠けていたチェックをサーバーに追加しました。深刻度Highの問題に対する30日間の期限を大きく下回る対応です。Ostorlabの再テストで修正が確認され、銀行のログから、この欠陥を悪用した者がいなかったことも分かりました。

SMSコードを通過できるスキャンがなければ、この欠陥は次のペンテストまで、最大6か月間残っていたはずです。

実証方法

スキャンはログイン済みのテストアカウントから、コードなしでテスト用の送金先を追加しました。その送金先は、信頼済みとしてアカウントに表示されました。

Medium

ログアウトしても完全にはログアウトされなかった

アプリはログインセッションを破棄していましたが、サーバーは30日間そのセッションを受け付ける状態でした。

実証方法

スキャンはテストアカウントからログアウトし、2時間後に以前のログインセッションを使って再びアクセスしました。

エクスプロイト不可

コード画面で無制限に推測できるように見えた

誤ったコードの入力回数に上限があることを示す表示はありませんでした。

実証方法

スキャンが推測を試したところ、表示されない上限が見つかりました。誤ったコードを5回入力すると、テストアカウントが30分間ロックされました。開発者には何も報告されませんでした。

導入効果
導入前6か月後
各スキャンでテストされる画面9画面、すべてログイン前ログイン後の212画面と、ログイン前の同じ9画面
ログイン後までテストされたアプリのバージョン6か月で1件(ペンテスターによる)最初のフルスキャン以降、12件中12件
年間の外部ペンテスト22

銀行は引き続き年2回のペンテストを実施しています。

ペンテストは、すでにログイン後までテスト済みのバージョンから始まるため、ペンテスターは新機能に時間を使えるようになりました。

ワークフローの概要
1

Ostorlabのサポートがテスト専用の電話番号を割り当て、銀行はそれをテストアカウントに紐づけます

2

アプリの新しいバージョンはそれぞれ自動でスキャンされ、スキャンは新しいSMSコードでログインします

3

Agentic Deep Scanがログイン後の画面とリクエストをテストし、確認された各検出結果を動作するエクスプロイトで裏付けます

4

開発者はエクスプロイトを再現して問題を修正し、Ostorlabの再テストで修正を確認します

5

年2回のペンテストは新機能に集中します

銀行のスキャナーはすべての新しいバージョンをチェックしていましたが、対象はログイン前の9画面だけでした。

スキャン自身がSMSコードを入力できるようになり、ログイン後の口座、送金、カードまで到達するようになりました。銀行は次のペンテストを待たずに、見つかった問題を数日で修正しています。

次は、SMSコードではなく認証アプリを使う法人向けポータルに、同じ設定を適用する予定です。

始めましょう

ログインの先までアプリをテスト

スキャンがログインコードの画面で止まってしまう場合でも、OstorlabはSMS、メール、認証アプリのコードでその画面を通過し、顧客が実際に使う機能をテストできます。

デモをリクエスト