






OstorlabのSingle Vulnerability AssessmentとDig Deeperのご紹介続きを読む →
モバイルの脆弱性を調査 検出のその先へ
評価全体をやり直すことなく、特定のモバイル検出結果を調査し、独自の攻撃仮説をテストし、修正を検証できます。Dig Deeperは既存の結果に技術的な背景情報と対象を絞ったテストを加えます。AIエージェントが確認した検出結果には、すでにエクスプロイトの証拠が付属しています。
- 未確認の検出結果を調査
- より深い調査を実行
- 独自の仮説と修正をテスト
多くのセキュリティチームに信頼されています
最初の検出結果の 先へ
AIエージェントが確認した検出結果には、すでにエクスプロイトの証拠が付属しています。別のスキャンエンジンによる未確認の検出結果を調査したい場合、さらに攻撃経路を探りたい場合、独自の仮説をテストしたい場合、修正を確認したい場合にDig Deeperを使用します。
1
未確認の検出結果を調査
未確認の検出結果に絞って調査し、悪用可能かを評価して、その影響を示す証拠を取得します。未確認の検出結果は、AIエージェントが確認した検出結果とは区別されます。
2
より多くの背景情報で悪用可能性を調査
検出結果がもたらす追加の影響、関連する攻撃経路、別のシナリオを調査します。チームが答えを必要とする技術的な問いに向けてエージェントを誘導できます。
3
専用アクションで調査を誘導
組み込みアクションを選ぶか、独自の指示を与えて、攻撃仮説のテスト、特定の動作の調査、適用済みの修正の検証を行います。
Dig Deeperの機能
未確認の検出結果をトリアージ
対象を絞ったチェックと再現証拠を用いてスキャンエンジンによる未確認の検出結果を調査し、エスカレーションすべきかをチームが判断できるようにします。
実際のリスクを明らかに
最初のアラートを超えて、より深い背景を把握し、裏付けとなるシグナルを特定し、可能な悪用経路を探ります。影響をよりよく理解し、本当に重要な脆弱性に集中できます。
調査ごとにカスタマイズ
すべての検出結果が標準ワークフローに当てはまるわけではありません。カスタムアクションでは独自のプロンプトを与え、専門的な検証手順、的を絞った技術チェック、より深い分析へと調査を導けます。
あらゆる検出結果にAIを活用
AIエージェントを使った対象を絞ったフォローアップで、未確認の検出結果の調査、独自の攻撃シナリオの探索、修正の検証を行います。AIエージェントが確認した検出結果には、元の評価によるエクスプロイトの証拠がすでに付属しています。
手間なく始められる
クレジットでOstorlab管理のCyber Modelsを利用するか、ご自身のAIプロバイダーキーを接続できます。チームのワークフローに合った設定を選択してください。
タスクごとに最適なモデルを
高度なマルチモデル設定では、ワークフローの各段階に専用モデルを割り当てて調査の進め方を細かく制御し、精度・速度・コストのバランスを取れます。
検出結果を実用的なリスクインサイトへ
対象を絞った調査で答えたい問いを選択します。
この未確認の検出結果は再現できるか?
優先的に対処すべきか?
この検出結果はどのような追加の影響をもたらすか?
独自の攻撃仮説は成立するか?
適用済みの修正で脆弱性は解消されたか?
単一脆弱性評価(SVA)
オンデマンドのターゲットテスト
特定の脆弱性やセキュリティ目標に絞ったテストを実行し、フルスキャンをやり直すことなく数分で明確な答えを得られます。
主な機能とユースケース
修正確認の迅速化
新たに適用したパッチや設定変更が特定の脆弱性を塞いだかを検証します。SVAならオンデマンドで再テストでき、チケットを閉じる前に修正が有効であることを確認できます。
バグバウンティのトリアージを効率化
研究者からの報告をSVAに渡して個々の検出結果を再現・検証し、生の外部レポートを構造化された実用的なエンジニアリングデータに変えます。
費用対効果の高いスポットチェック
特定のリスクやコンプライアンス要件が生じたときに、単一目標に絞ったセキュリティチェックを実行します。SVAは対象の問題に集中し、フルスキャンのノイズなしに素早く結果を返します。
標準はシンプル、必要に応じて柔軟に
BYOKでは、Dig DeeperとSVAのAIプロバイダー設定にシンプルとアドバンストの2つのモードを利用できます。Ostorlab管理のCyber Modelsとクレジットで調査を実行することもできます。
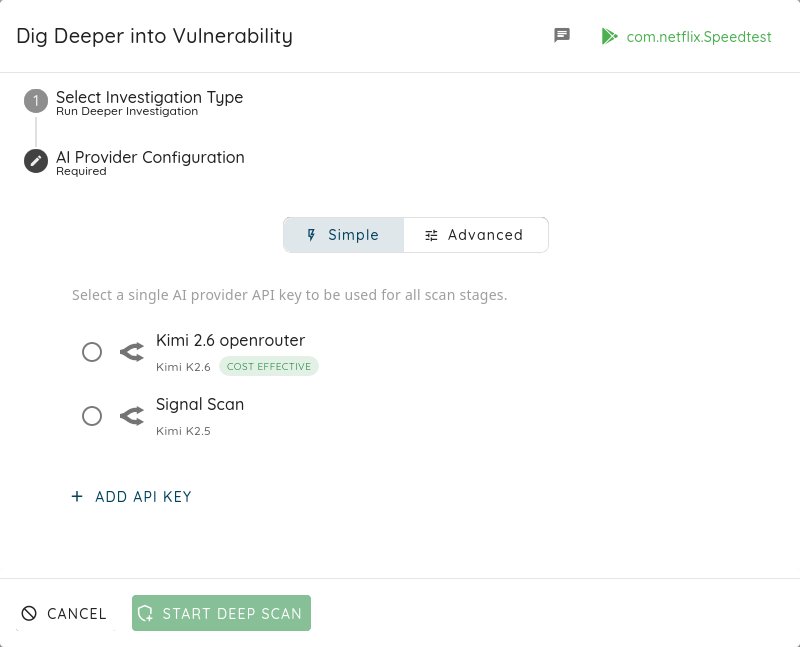
シンプルモード
調査ワークフロー全体で1つのAIモデルを使用します。最も簡単な設定ですぐに価値を得たいチームに最適です。
Seamless Integrations with Your Tech Stack
Don't let security become a bottleneck. Ostorlab integrates directly with the tools your development and security teams already use, ensuring that vulnerability management is automated, traceable, and fast.
 Jira
 Linear
 Jenkins
 GitHub
 GitLab
 Bitbucket
 SAML
 Azure DevOps
 CircleCI
 GoCD
 TeamCity
 Okta
 Google Workspace
 OneLogin
 Azure Active Directory
 Slack
 Vanta
 ServiceNow
 Bitrise
 Harness
世界中のセキュリティチームから信頼されています
業界の専門家が私たちのプラットフォームを好んで使用する理由をご覧ください

非常に効率的なチームで、サポートエンジニアは非常に優秀で知識が豊富です。製品は常に進化しており、彼らはお客様の意見を非常に真剣に受け止めています。
独自の機能とパーソナライズされたアプローチを備えた信頼できる製品です。
このプラットフォームにより、社内のモバイルアプリケーションを簡単かつ効率的に評価できました。オンボーディングはスムーズで、UIの動的自動化は素晴らしいです。
製品は私たちのニーズを完璧に満たしており、セットアップと使用が簡単です。チームの対応も非常に迅速です。
非常に専門的で技術的です。五つ星。素晴らしい成果です。
私たちはモバイルアプリケーションおよびウェブの脆弱性スキャンを提供する唯一のパートナーとしてOstorlabを選びました。非常に良いパートナーシップを築いています。
彼らのカスタマーサービスはトップクラスであり、製品は継続的に改善されています。
使いやすく、新しいアップデートでさらに良くなっています。また、対応が早く非常に効率的です。
素晴らしい製品で、カスタマーサービスも素晴らしく、非常に有用で正確かつ簡単に使用できます。
迅速なサポートとパーソナライズされた機能が強調されています。
MASTソリューションとしてOstorlabで非常に素晴らしい経験をしました。